边缘安全架构是什么?49页报告拆AI攻防失衡
 广告
本文解读:《互联网安全报告(2025-2026)》 · 共 49 页 · 原文
这份报告的结论先摆在前面:AI把攻击的速度、规模、智能度同时抬了一档,而多数防御还跑在集中式架构上。《2025-2026年度互联网安全报告》由网宿科技发布,共49页,覆盖Web与API安全、办公安全、AI应用与智能体安全三大板块。
报告给出的主张只有四个字:架构即安全。把检测、分析、响应下沉到离数据和攻击最近的边缘节点。下文出现的每个数字都能在原文对应页找到,读的时候可以直接翻页核对。
报告最狠的一句判断是:AI不是让攻击多了一点,是让攻防从同一个量级变成两个量级。
图源:《互联网安全报告(2025-2026)》(第1页)
一、先看四个数:374次、51%、5天、43天
2025到2026上半年,Web安全态势被报告概括成四重变化,正好对应四个数。第一,DDoS进入T级常态,2025全年374次,日均超过一次,最大峰值1554Gbps。第二,Bot流量占比首次突破51%,互联网访问主体发生历史性倒转。
第三,漏洞从披露到武器化的平均时间压缩到5天,企业修补中位数仍是43天。第四,AI API端点日均请求超2600万次,其中62%走自定义路径,标准工具发现不了。
这四个数分别对应规模、主体、速度与治理盲区,后面每一节拆一个。报告同时提醒,全球化带来的跨境合规与数据本地化矛盾,会让这套错位更难收拾。
图源:《互联网安全报告(2025-2026)》(第6页)
二、DDoS:374次T级攻击,309天都在打
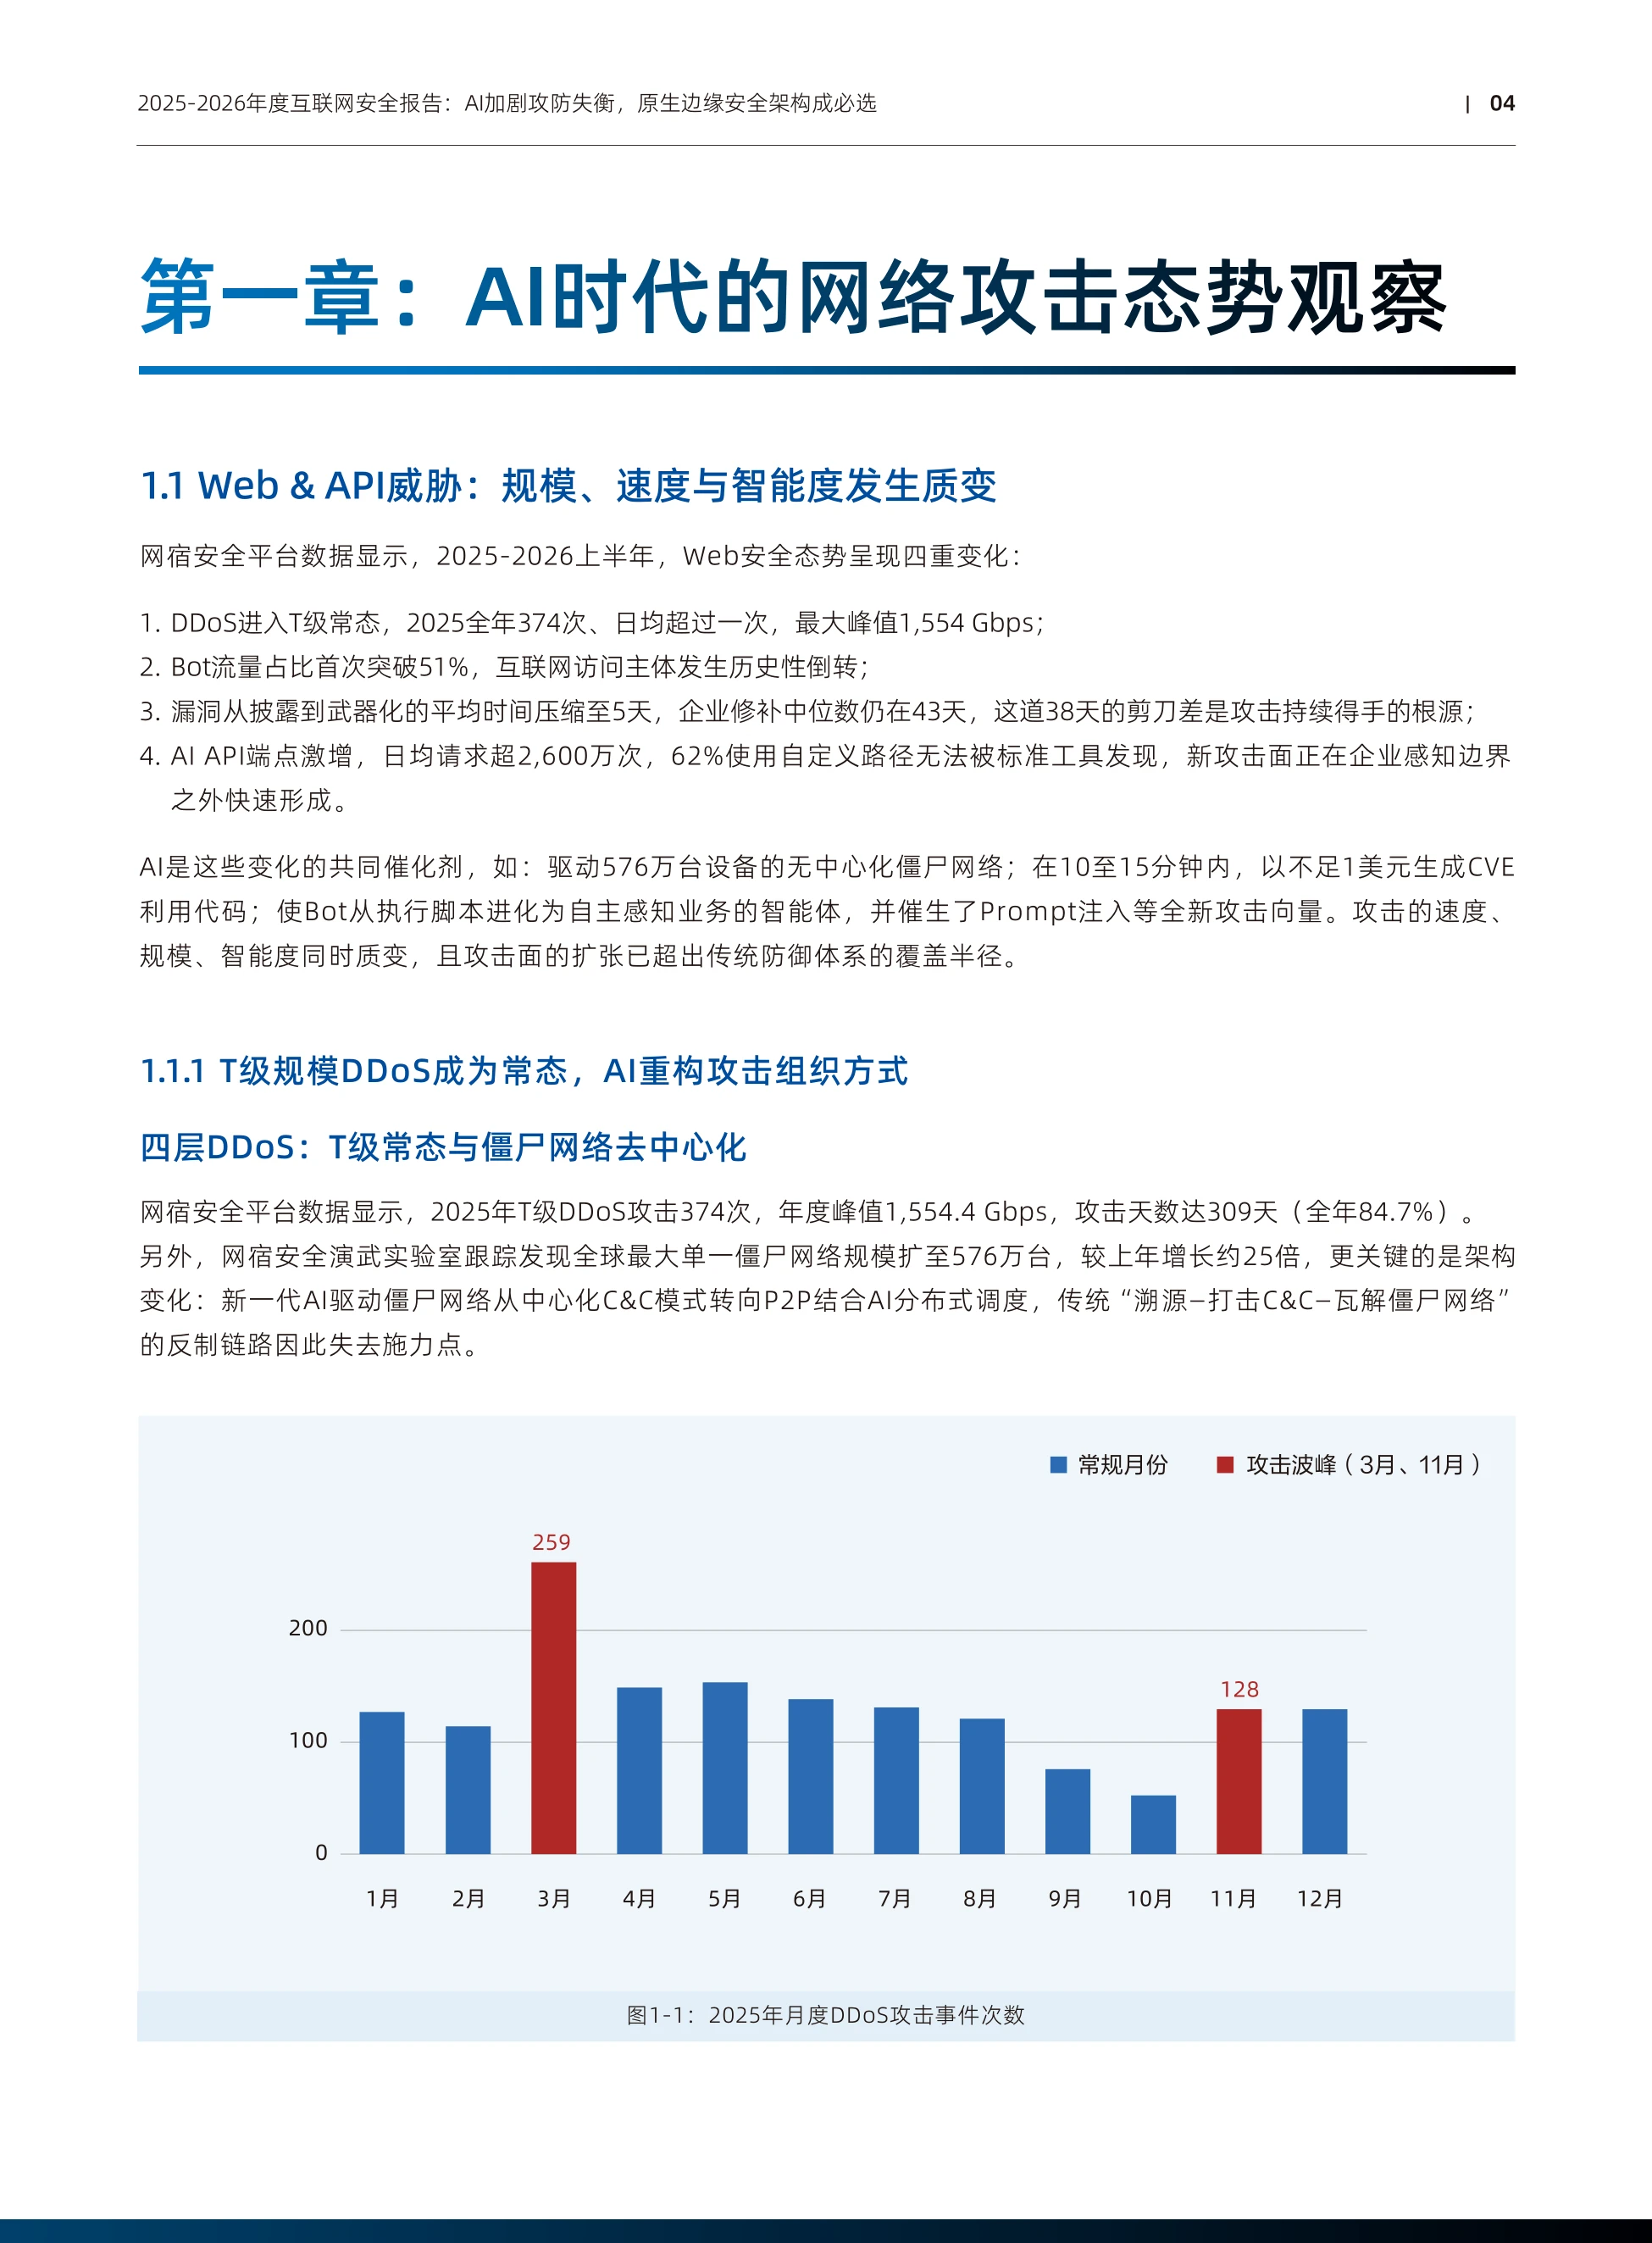
先看四层。2025年T级DDoS攻击374次,年度峰值1554.4Gbps,攻击天数309天,占全年84.7%。换句话说,一年里只有五十多天没有T级攻击记录,高压已经从偶发变成常态。
单次规模也在涨。全球最大单一僵尸网络扩至576万台,比上一年增长约25倍。更关键的是组织方式:新一代AI僵尸网络从中心化C&C转向P2P结合AI分布式调度。
这让传统“溯源—打击C&C—瓦解僵尸网络”的反制链路失去了施力点。报告还标出攻击波峰出现在3月和11月,与业务流量高峰高度重合。攻击者很清楚什么时候打最划算:系统容错余量最小的那几天,往往也是业务最忙的几天。
374次、309天这两个数放在一起,说明T级攻击已经从突发事件变成了日常背景噪音。
图源:《互联网安全报告(2025-2026)》(第7页)
三、七层攻击:55.2%在5分钟内结束
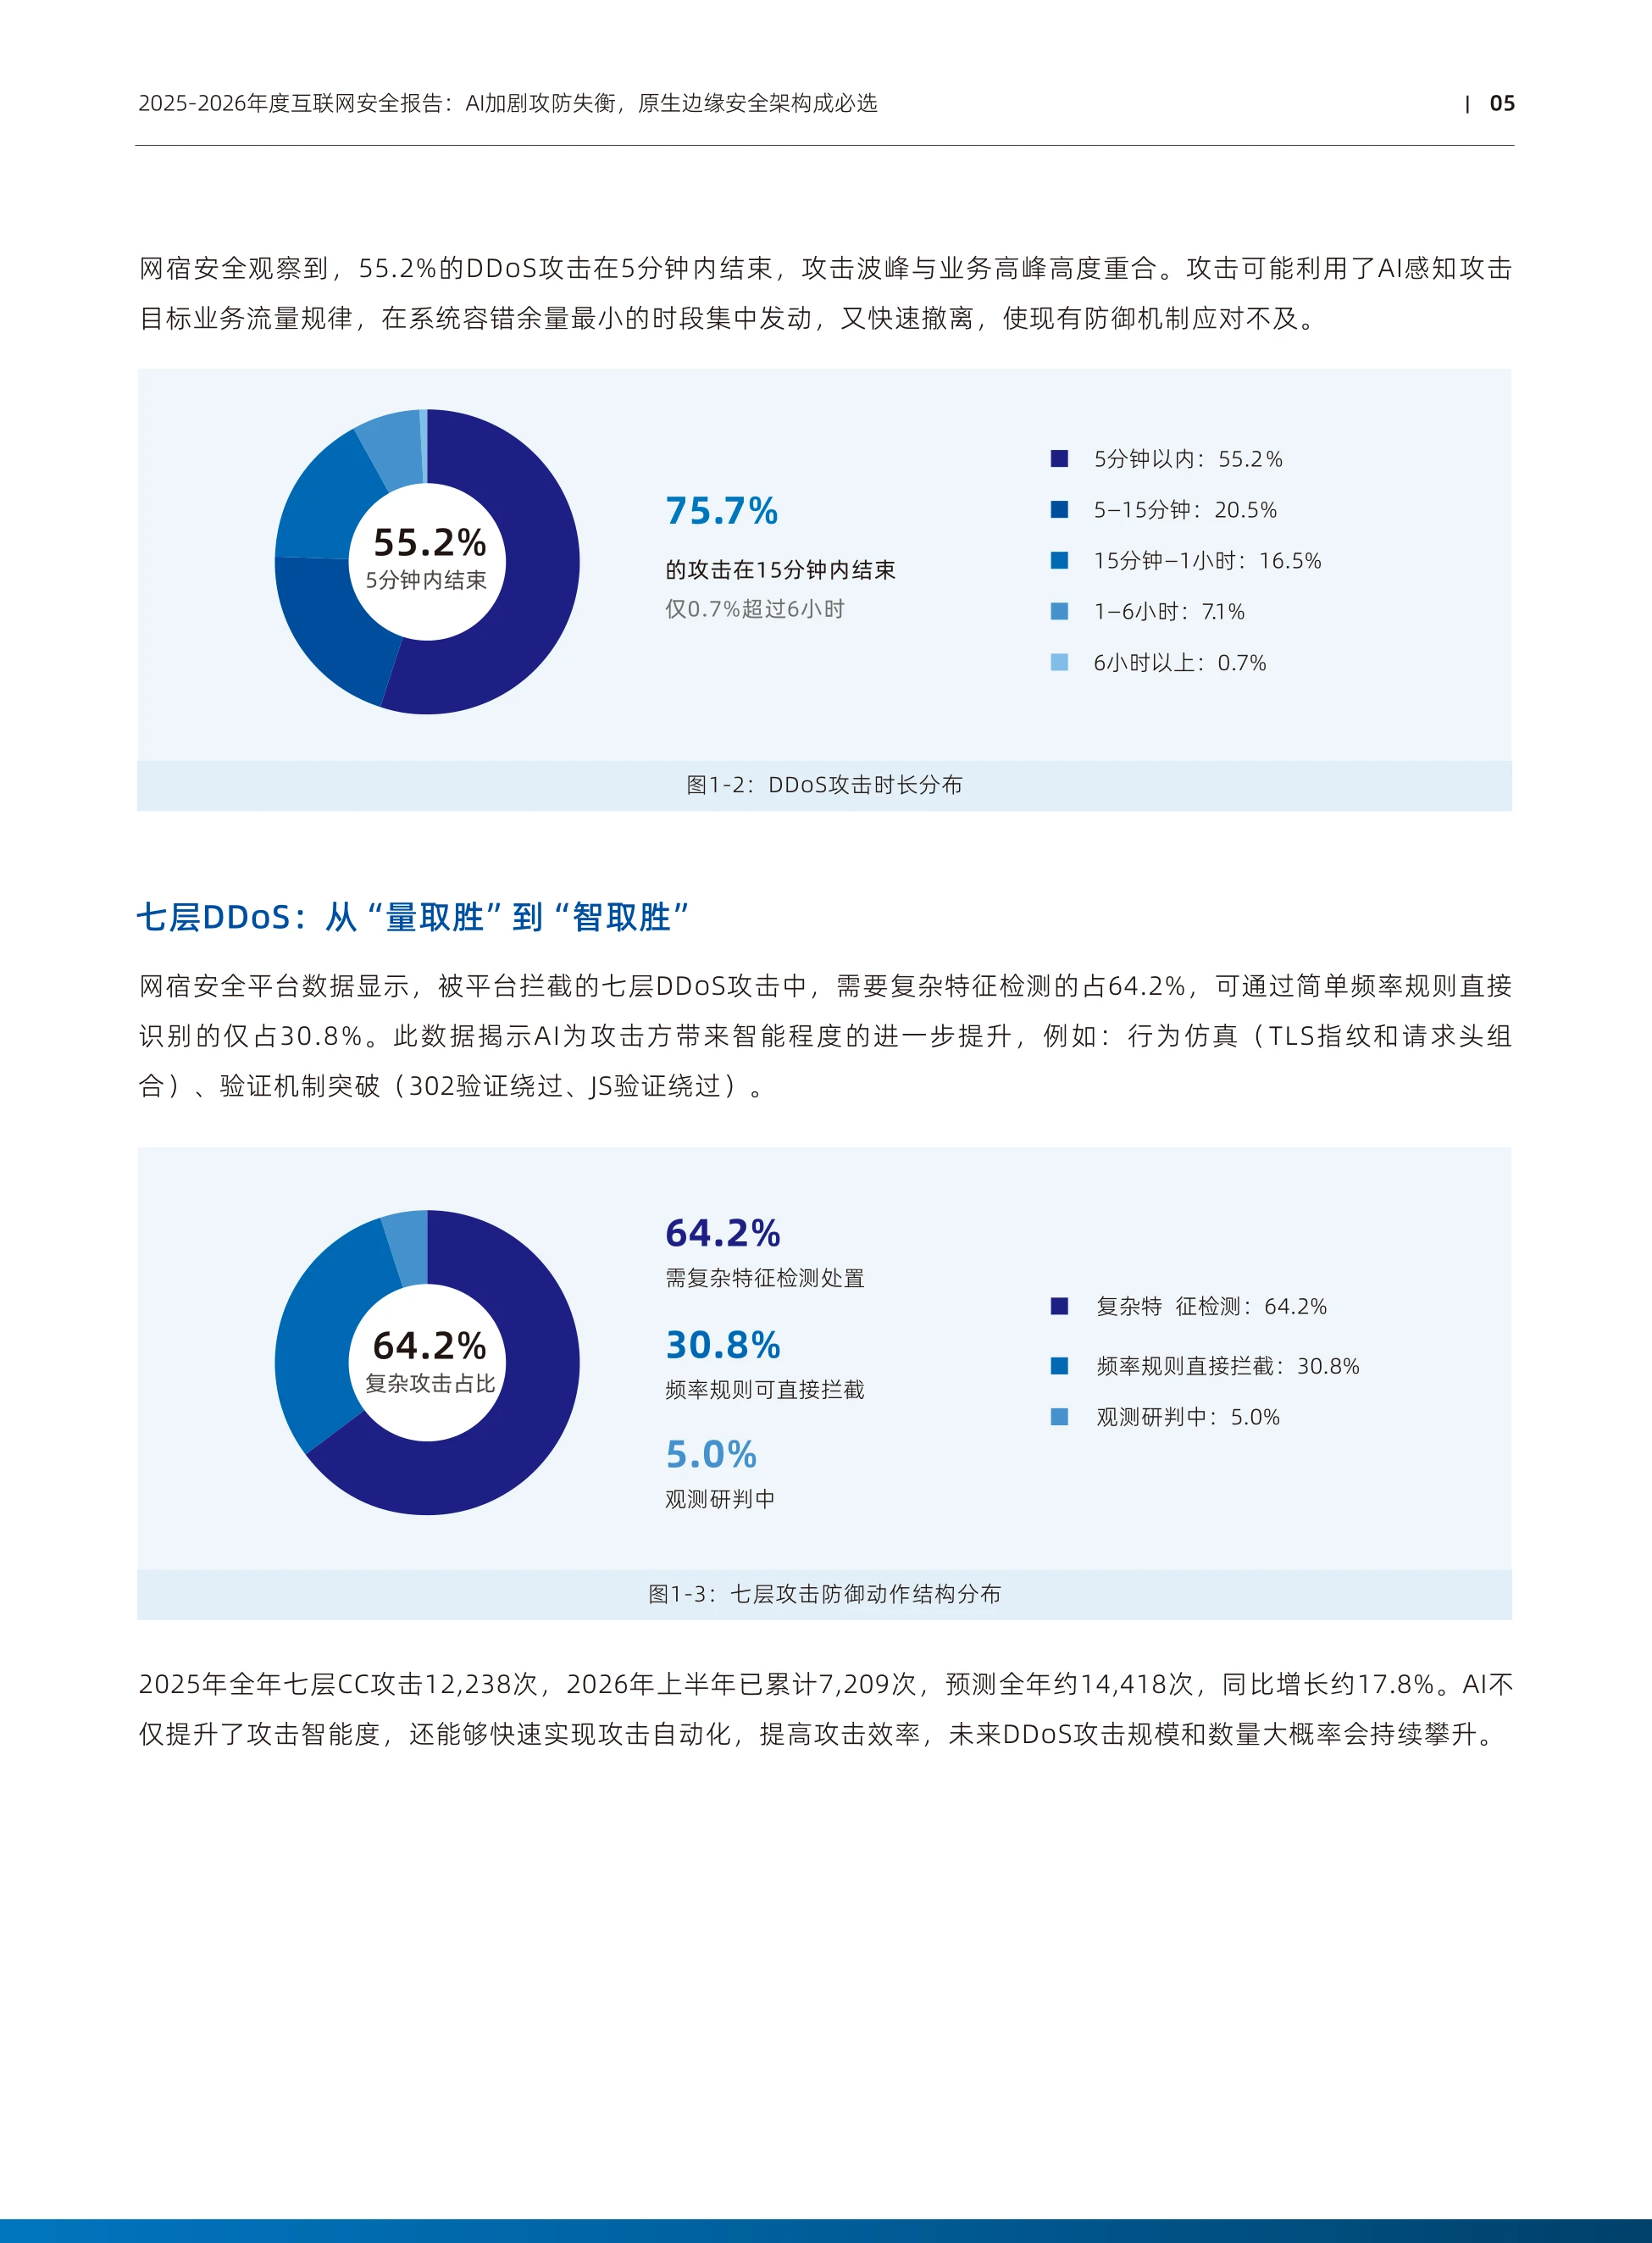
四层看规模,七层看智能。55.2%的DDoS攻击在5分钟内结束,75.7%在15分钟内结束。超过6小时的只占0.7%。这说明攻击者要的不是打死,是打一下就撤。平台拦截的七层攻击里,需要复杂特征检测的占64.2%,靠简单频率规则能拦的只有30.8%。
还有5.0%处于观测研判中,规则和模型都还没拿准这类流量到底想干什么。手法上,报告点名了行为仿真,比如TLS指纹与请求头组合,以及302验证绕过、JS验证绕过。
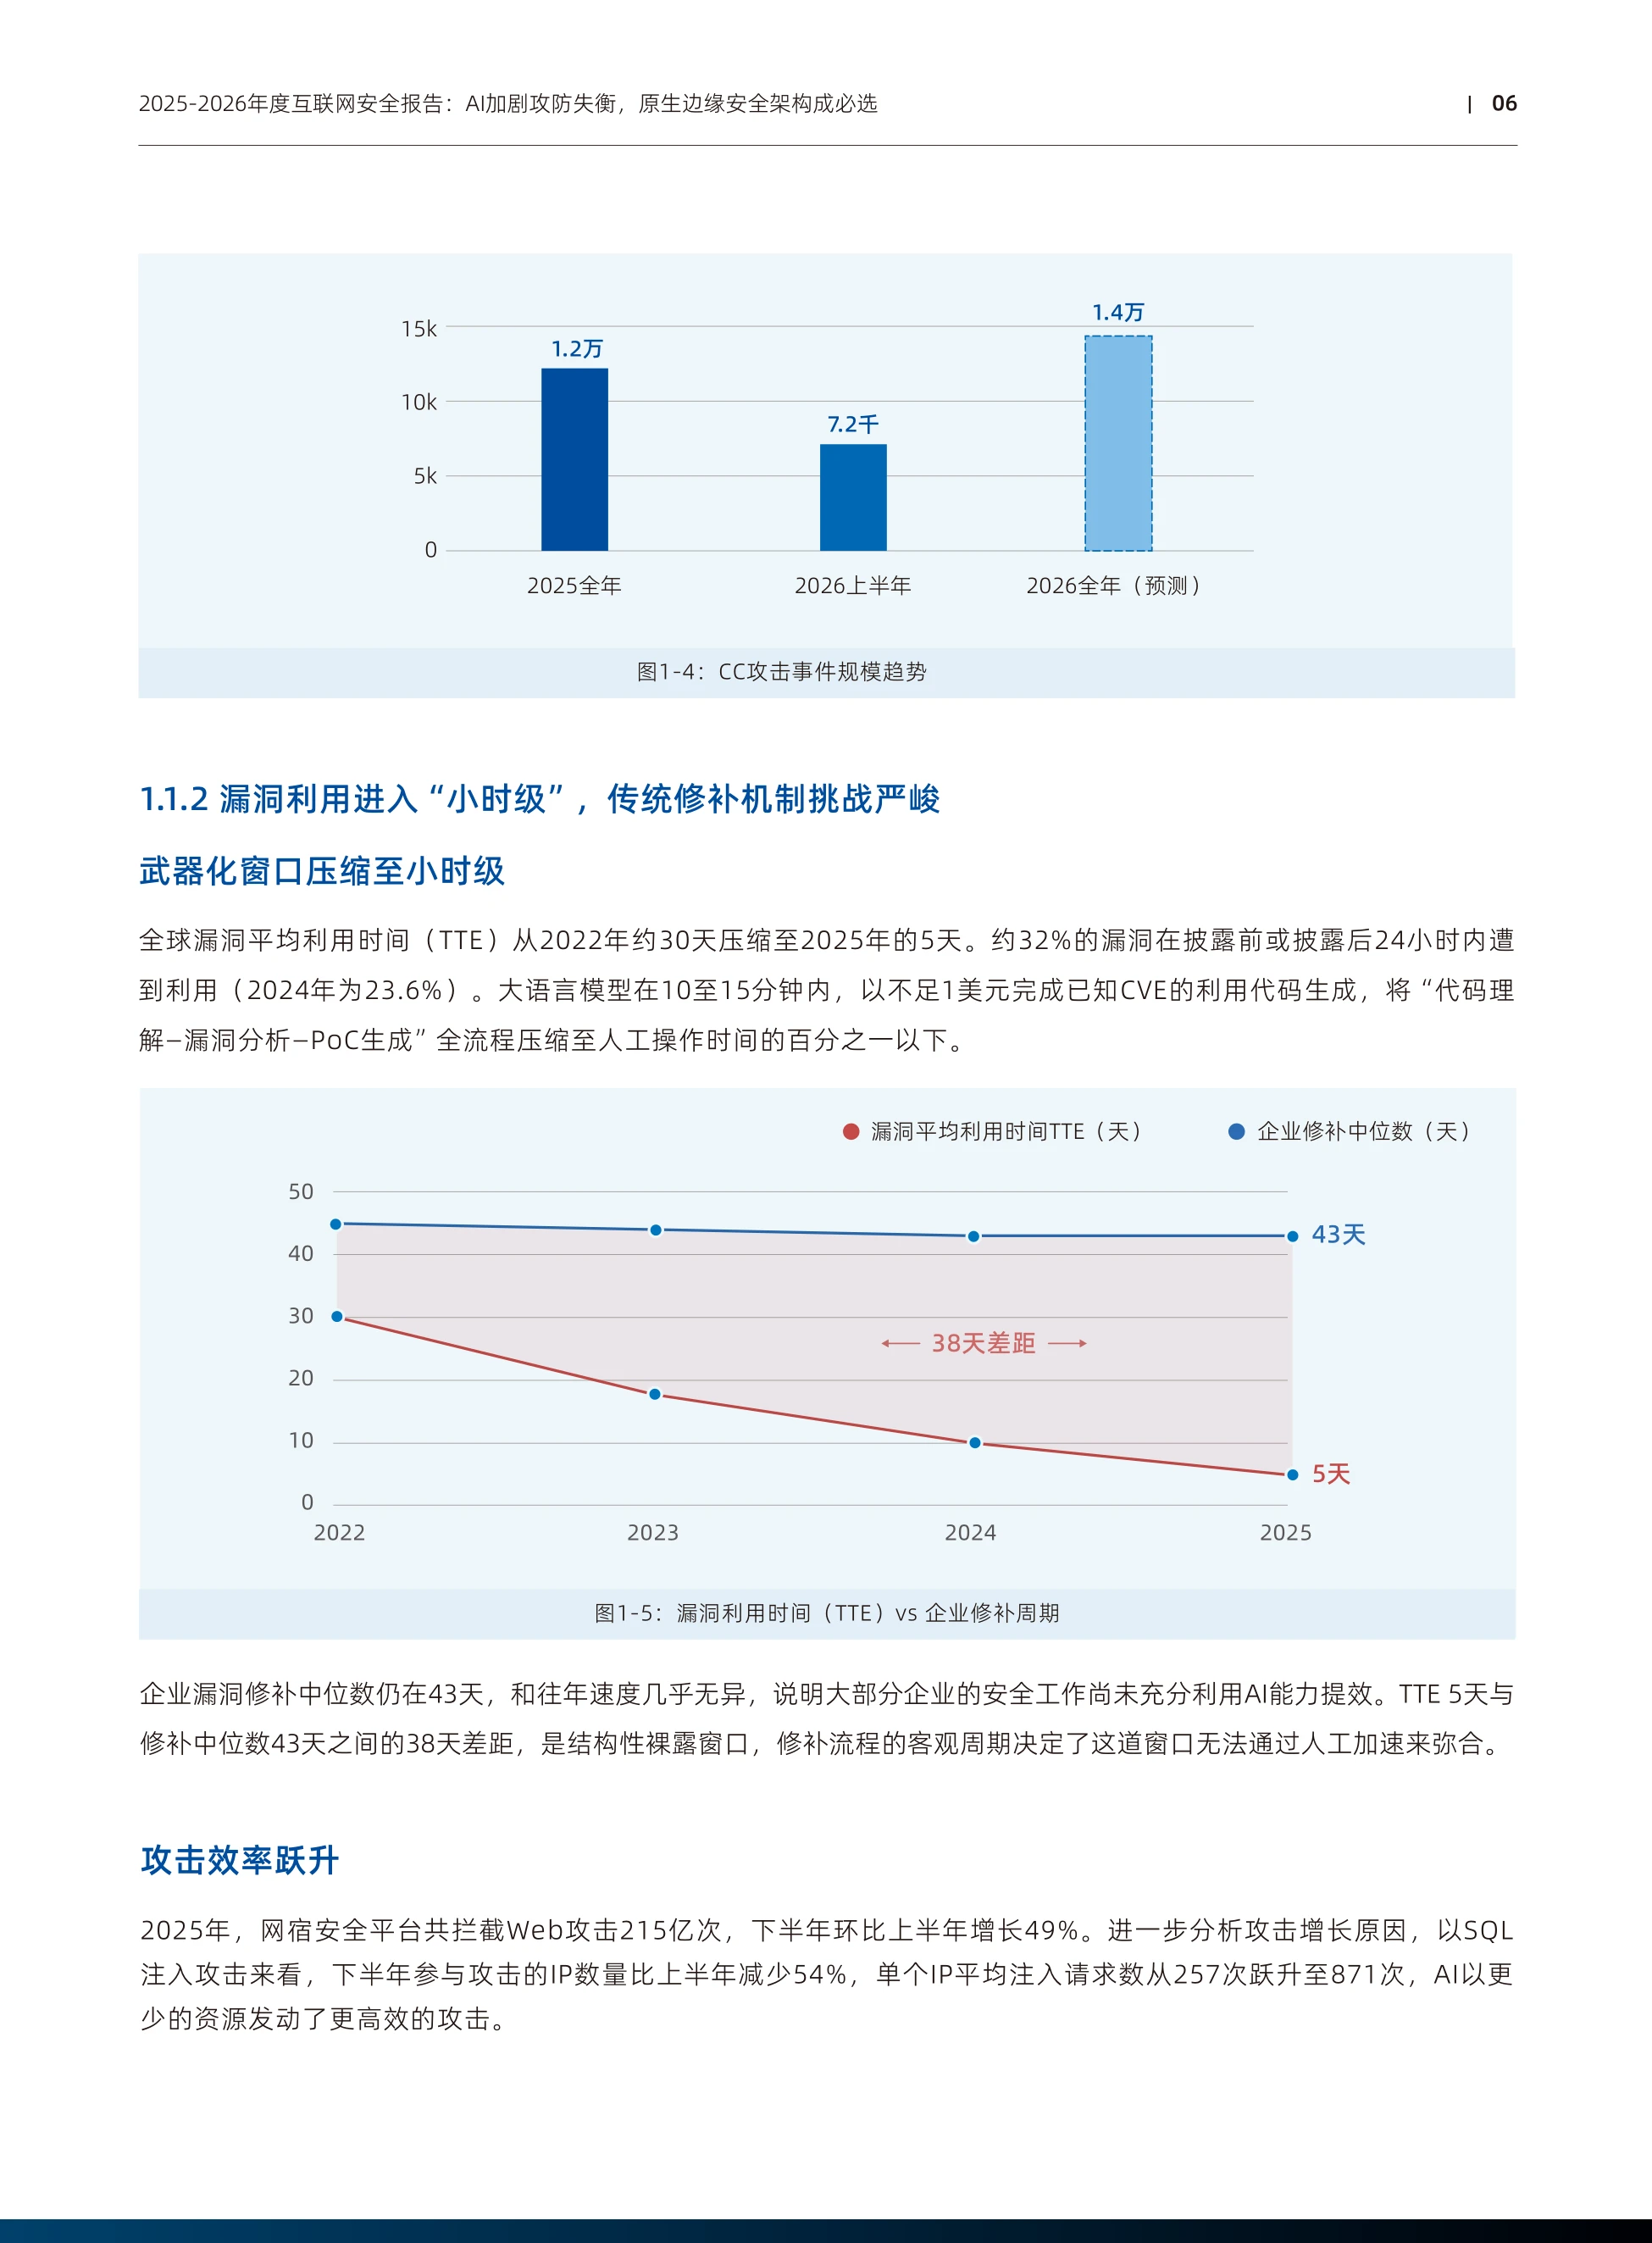
规模趋势也在走:2025年七层CC攻击12238次,2026上半年7209次,预测全年约14418次。按这个预测,全年同比增长约17.8%,报告认为后续大概率还会继续攀升。简单规则能拦的只剩三成,剩下的七成,比的是谁更懂请求里的语义和意图。
图源:《互联网安全报告(2025-2026)》(第8页)
四、漏洞:5天武器化,43天修补
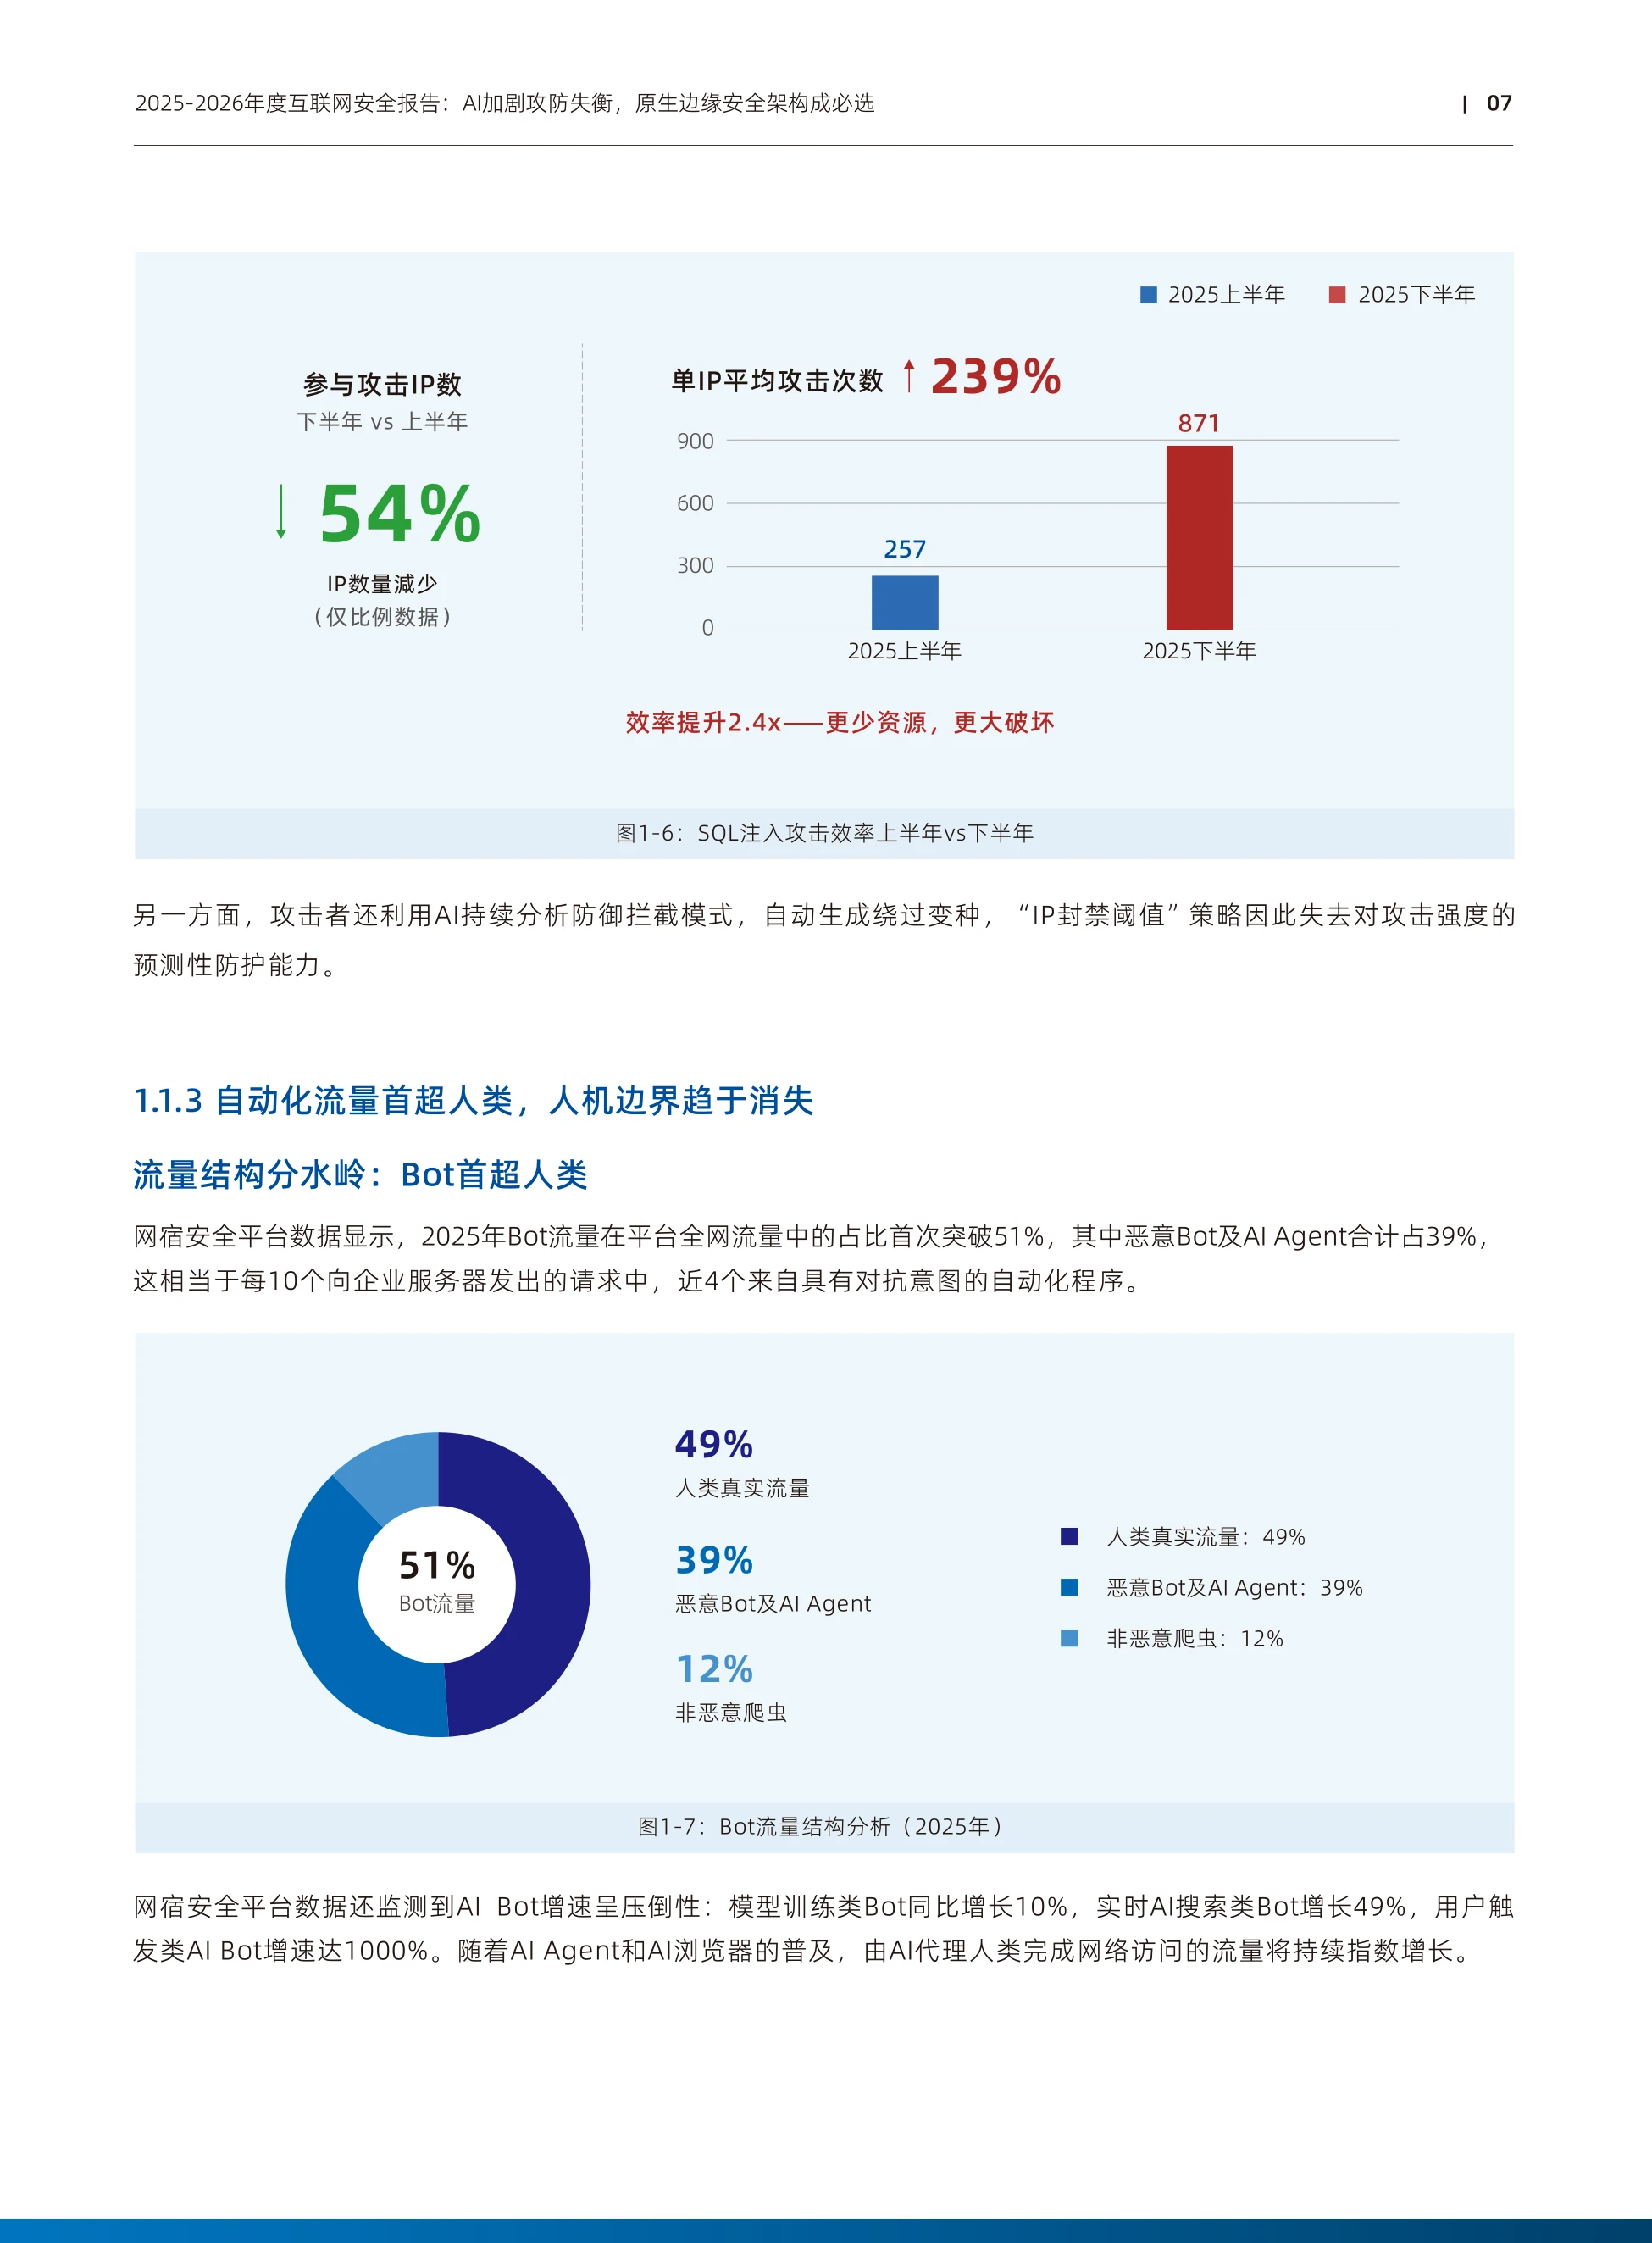
全球漏洞平均利用时间从2022年约30天压缩到2025年的5天,压缩幅度接近六分之五。约32%的漏洞在披露前或披露后24小时内被利用,2024年这个比例是23.6%。
提速的关键是大模型:在10到15分钟内、以不足1美元就能生成已知CVE的利用代码。企业这一端几乎没有变化,修补中位数仍是43天,和往年速度基本一样。
5天与43天之间那道38天的差距,报告称之为结构性裸露窗口。它补不回来的原因是流程:评估、测试、变更审批、灰度,每一步都要占时间。
攻击效率的另一个证据来自SQL注入:参与IP数减少54%,单IP平均请求从257次升到871次。
5天对43天,差的不是能力,是流程周期——补丁走完审批,攻击早就结束了。
图源:《互联网安全报告(2025-2026)》(第9页)
五、Bot:51%的流量已经不是人
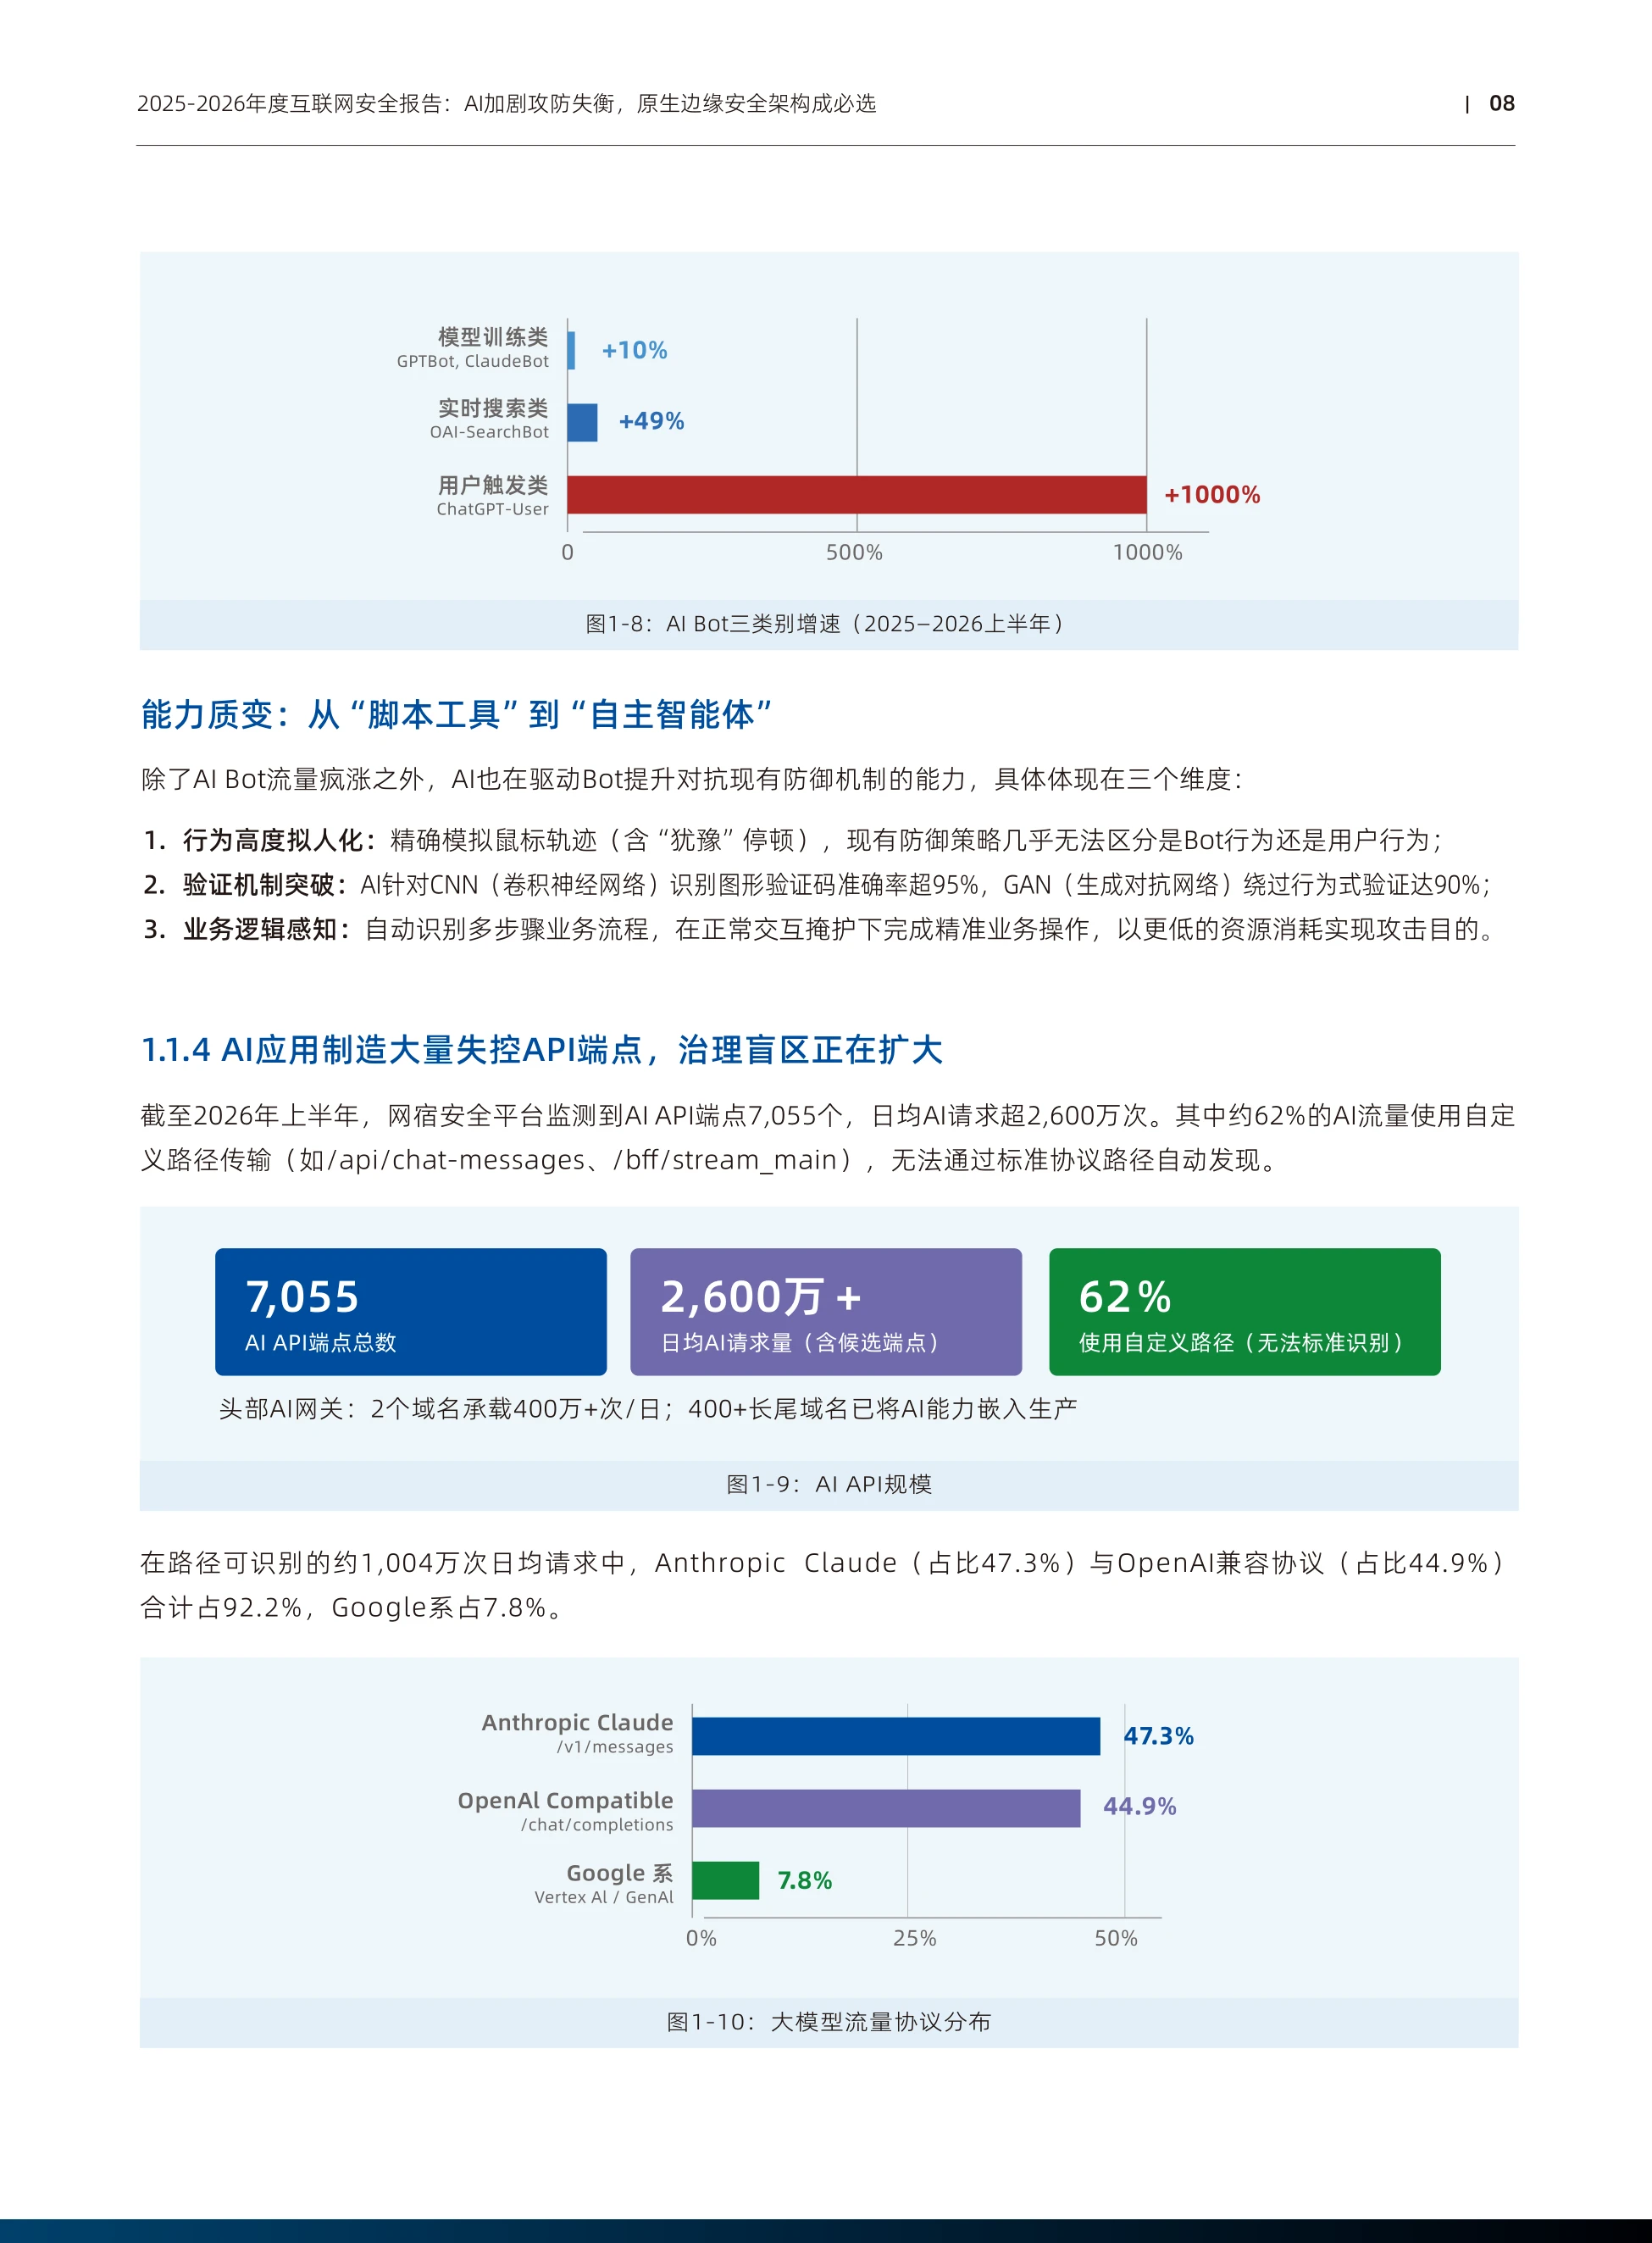
2025年Bot流量在平台全网流量中的占比首次突破51%,人类真实流量降到49%。拆开看,恶意Bot与AI Agent合计39%,非恶意爬虫12%。换句话说,每十个请求里近四个带对抗意图,人机边界已经趋于消失。
增速更值得看:模型训练类Bot同比增长10%,实时搜索类49%,用户触发类1000%。能力上,Bot已经能精确模拟鼠标轨迹,包括人类那种带“犹豫”的停顿。图形验证码识别准确率超95%,GAN绕过行为式验证达90%,验证码这道门槛基本失效。
攻击者还用AI分析拦截模式自动生成变种,IP封禁阈值因此失去了预测能力。Bot治理的老办法是看“像不像人”,AI Bot的麻烦在于它比人还像人。
图源:《互联网安全报告(2025-2026)》(第10页)
六、AI API:7055个端点,62%看不见
截至2026年上半年,平台监测到AI API端点7055个,日均AI请求超2600万次。其中约62%的AI流量走自定义路径,比如接口名写成对话或流式输出,标准协议发现不了。
在路径可识别的约1004万次日均请求里,Claude占47.3%,OpenAI兼容协议占44.9%。两家合计92.2%,Google系只剩7.8%,协议集中度比想象中更高。端点触发的防护策略分布能看出威胁结构:CC与高频爬虫37.5%居首。
内容与训练数据爬取27.8%,提示词注入14.2%,其余20.5%是漏洞利用与越权调用。AI场景的攻防成本也不对等:单次推理占用算力3到15秒,普通接口不到0.5秒就能释放。
QPS衡量不了真实负载,极低流量就可能造成极高的业务损耗。
这62%的盲区不是漏洞,是安全账本上从来没被记过的一页。
七、办公网:AI辅助攻击从12%到31%
2025年全球办公网络攻击事件数量比2024年增长38%,增速比2024年的47%略有放缓。但智能化水平明显提升:AI技术辅助的攻击占比从约12%跃升到31%,是增长最快的类型。
入口还是老入口。2025年公开披露的VPN相关CVE达127个,同比增长21%。时间分布很集中:约72%的攻击发生在工作日9点到18点,第四季度占全年35%。攻击者偏爱员工最活跃、流量最大的时段,因为那也是最不容易被察觉的时段。
风险敞口与组织结构有关:多分支企业被攻击概率是单节点企业的2.8倍,2024年是2.3倍。行业上,智能制造占32%居首,互联网与信息技术25%,零售与物流18%。
出海企业的全球办公安全事件同比增长67%,东南亚和拉美市场风险最突出。攻击挑的不是防护最好的地方,永远是最薄弱的那个分支。
这份报告的完整版、原始图表和数据附录,都放在运营动脉(www.yydm.cn)上,搜标题就能直接打开。
同类赛道的其他报告那里也都收了,顺着行业目录往下翻,比一份份到处找省事得多。
八、智能体:100万次恶意工具调用
提示词注入在OWASP大模型风险榜单2025版里连续两年排第一,模型供应链风险升到第二。2025年平台拦截提示词注入560万次,是2024年的4倍;越狱及多模态注入200万次,同比增长100%。
但智能体的问题不一样:它不只会说,还会调工具、查数据库、执行命令。2025年平台检出Agent工具调用参数恶意特征超100万次,前三类占了85%。SQL注入关键字45万次占45%,命令注入25万次占25%,路径穿越15万次占15%。
剩下的是凭证泄露10%和内网探测5%,每一条都对应一种真实的越权路径。难防的根源在身份:智能体用的是被授权的合法身份,请求在网关看来完全合规。
影子AI让局面更复杂,82%的企业至少存在一种影子AI工具,三成以上企业有四种以上。
智能体攻击最难防的一句是,它的每一次操作,权限都是你亲手给的。
图源:《互联网安全报告(2025-2026)》(第5页)
九、架构即安全:外挂与内生差在哪
报告把三个场景的挑战归纳成三类共性问题:攻击面扩大、防护能力不足、运营能力承压。现有架构是本地防护加边缘防护,边缘管流量清洗,本地管深度检测。
问题在于语义层没有落点。提示词注入、拟人Bot、智能体滥用,在架构里找不到对位的一层。所以报告的主张是把边缘AI原生安全平台作为架构的一层,而不是再叠一台设备。
平台自下而上分四层:边缘算力、数据飞轮、分级AI引擎、应用层。分级引擎分规则、语义、意图三级,分别对应微秒级、毫秒级和行为序列的判断。
外挂与内生的差别落在四个维度:防护能力、响应速度、成本结构、演进方式。速度上虚拟补丁从周级压到分钟级,事件处置从小时级压到秒级;成本上从资本支出转为弹性订阅。
架构即安全说白了是一句话:别再给旧房子加锁,先把地基换掉。
图源:《互联网安全报告(2025-2026)》(第3页)
十、六个案例与四条启示
报告给了六个案例,数字比论述更有说服力,也更容易被同行直接复用。某大型银行接入后,虚拟补丁10分钟内生成并分发,漏洞封堵从7到14天压到小时级。
暴露窗口缩短90%以上,需人工介入的安全事件减少约70%,平均响应从2到4小时压到10分钟内。某家电巨头把30多个VPN网关IP收敛到零,越南二厂网关2天完成安全激活。
海外分支访问总部的延迟降低40%到55%,安全硬件从30多套分散设备变成1个订阅合同。某全球化软件商的跨洋仓库同步从约2.5小时降到约55分钟,溯源从两三个工作日压到30分钟内。
结语给了四条启示,第一条就是先补架构层,再谈能力层。其余三条分别指向Web从识别特征到理解意图、办公从边界防外到内外兼防、AI安全把智能体当独立安全域。
四条启示其实是一条:顺序不能反,先改架构再上产品,否则补丁永远追不上攻击。
 广告
声明:除非特别标注,否则均为本站原创文章,转载时请以链接形式注明文章出处。如若本站内容侵犯了原著者的合法权益,可联系本站删除。