智能体安全风险有哪些?81页报告讲透权限与攻击面
 广告
本文解读:《2026-智能体安全研究报告-81页》 · 共 82 页 · 原文
这份报告最硬的一句话是:Agent 的安全边界比聊天机器人大得多,它不是按钮,而是一套有权限的运行时系统。
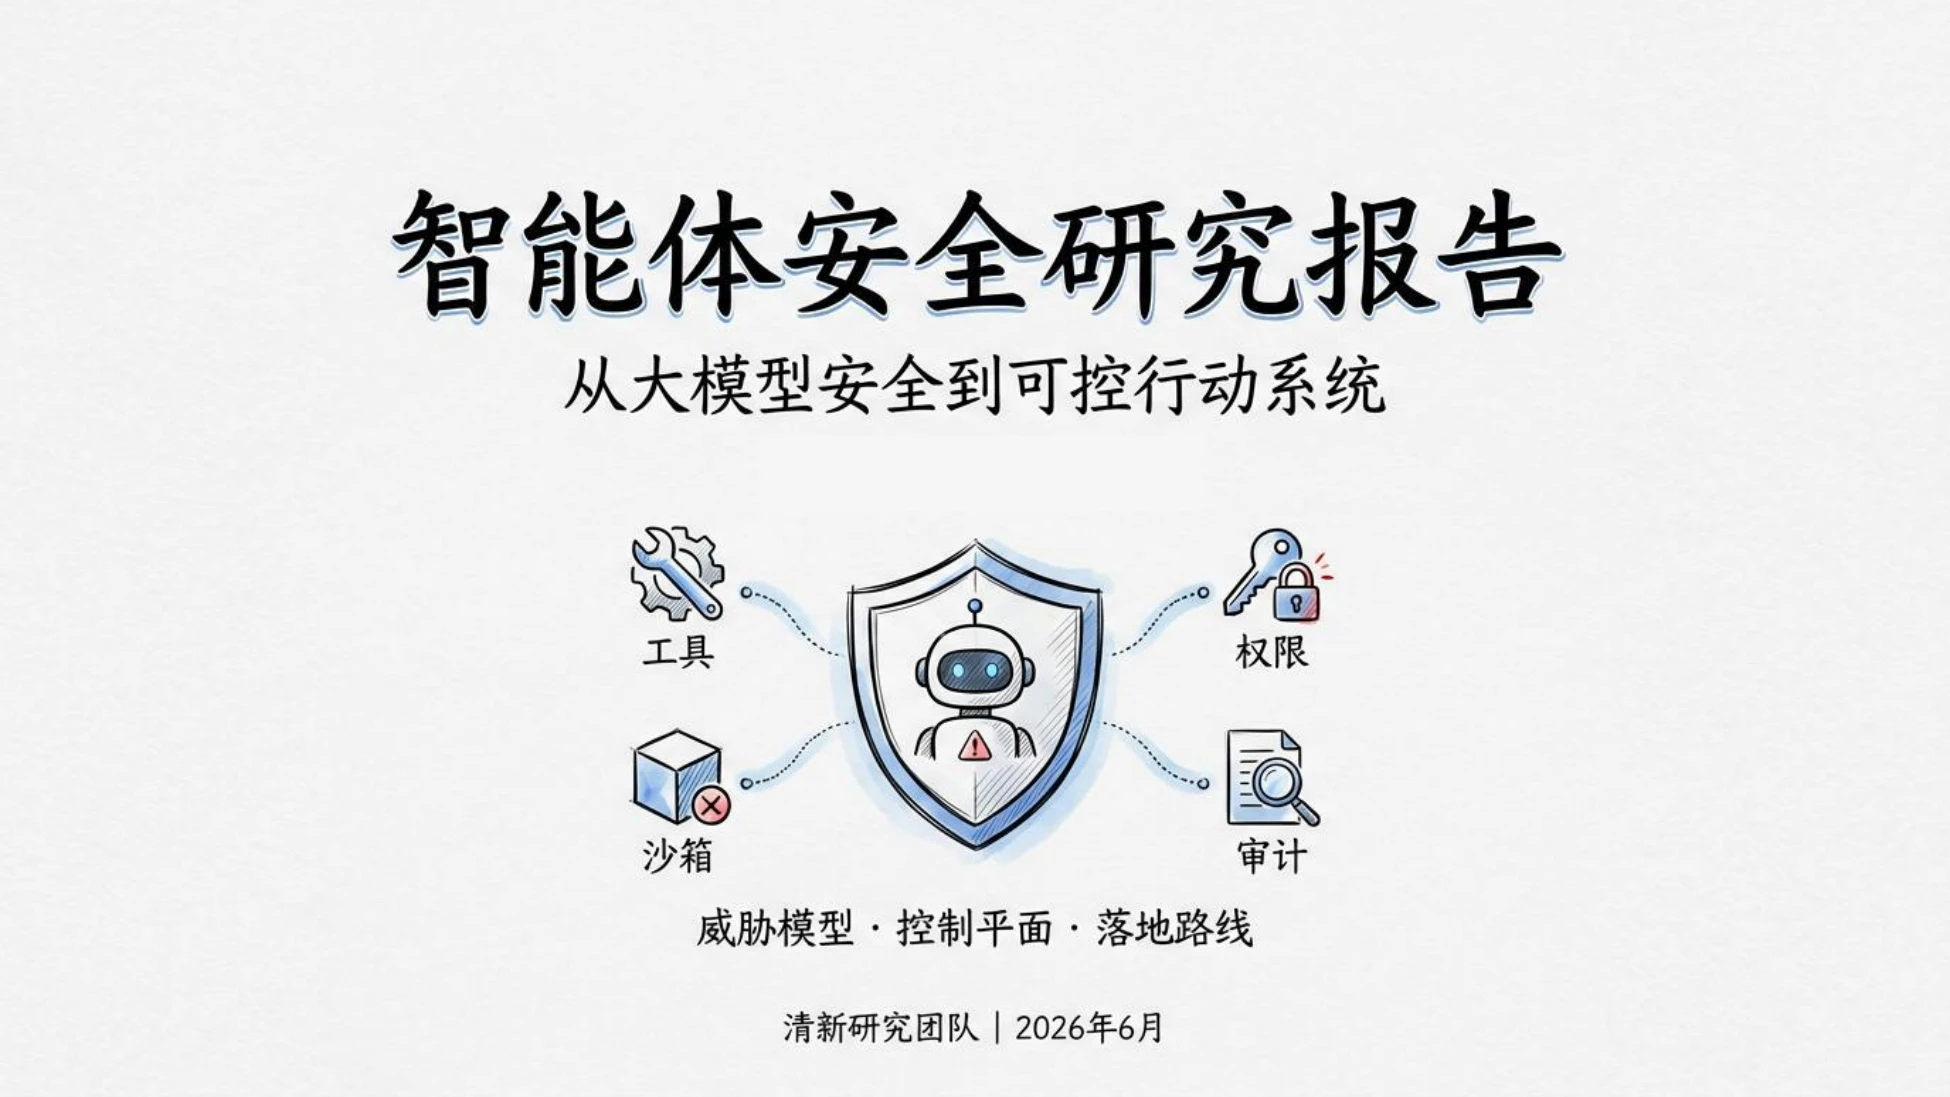
《2026-智能体安全研究报告》由清新研究团队在 2026 年 6 月发布,副标题叫“从大模型安全到可控行动系统”,全篇围绕威胁模型、控制平面、落地路线展开。
判断很集中:只靠提示词挡不住工具调用和外部动作,企业的真正壁垒在安全控制平面,而不是在某个模型上。
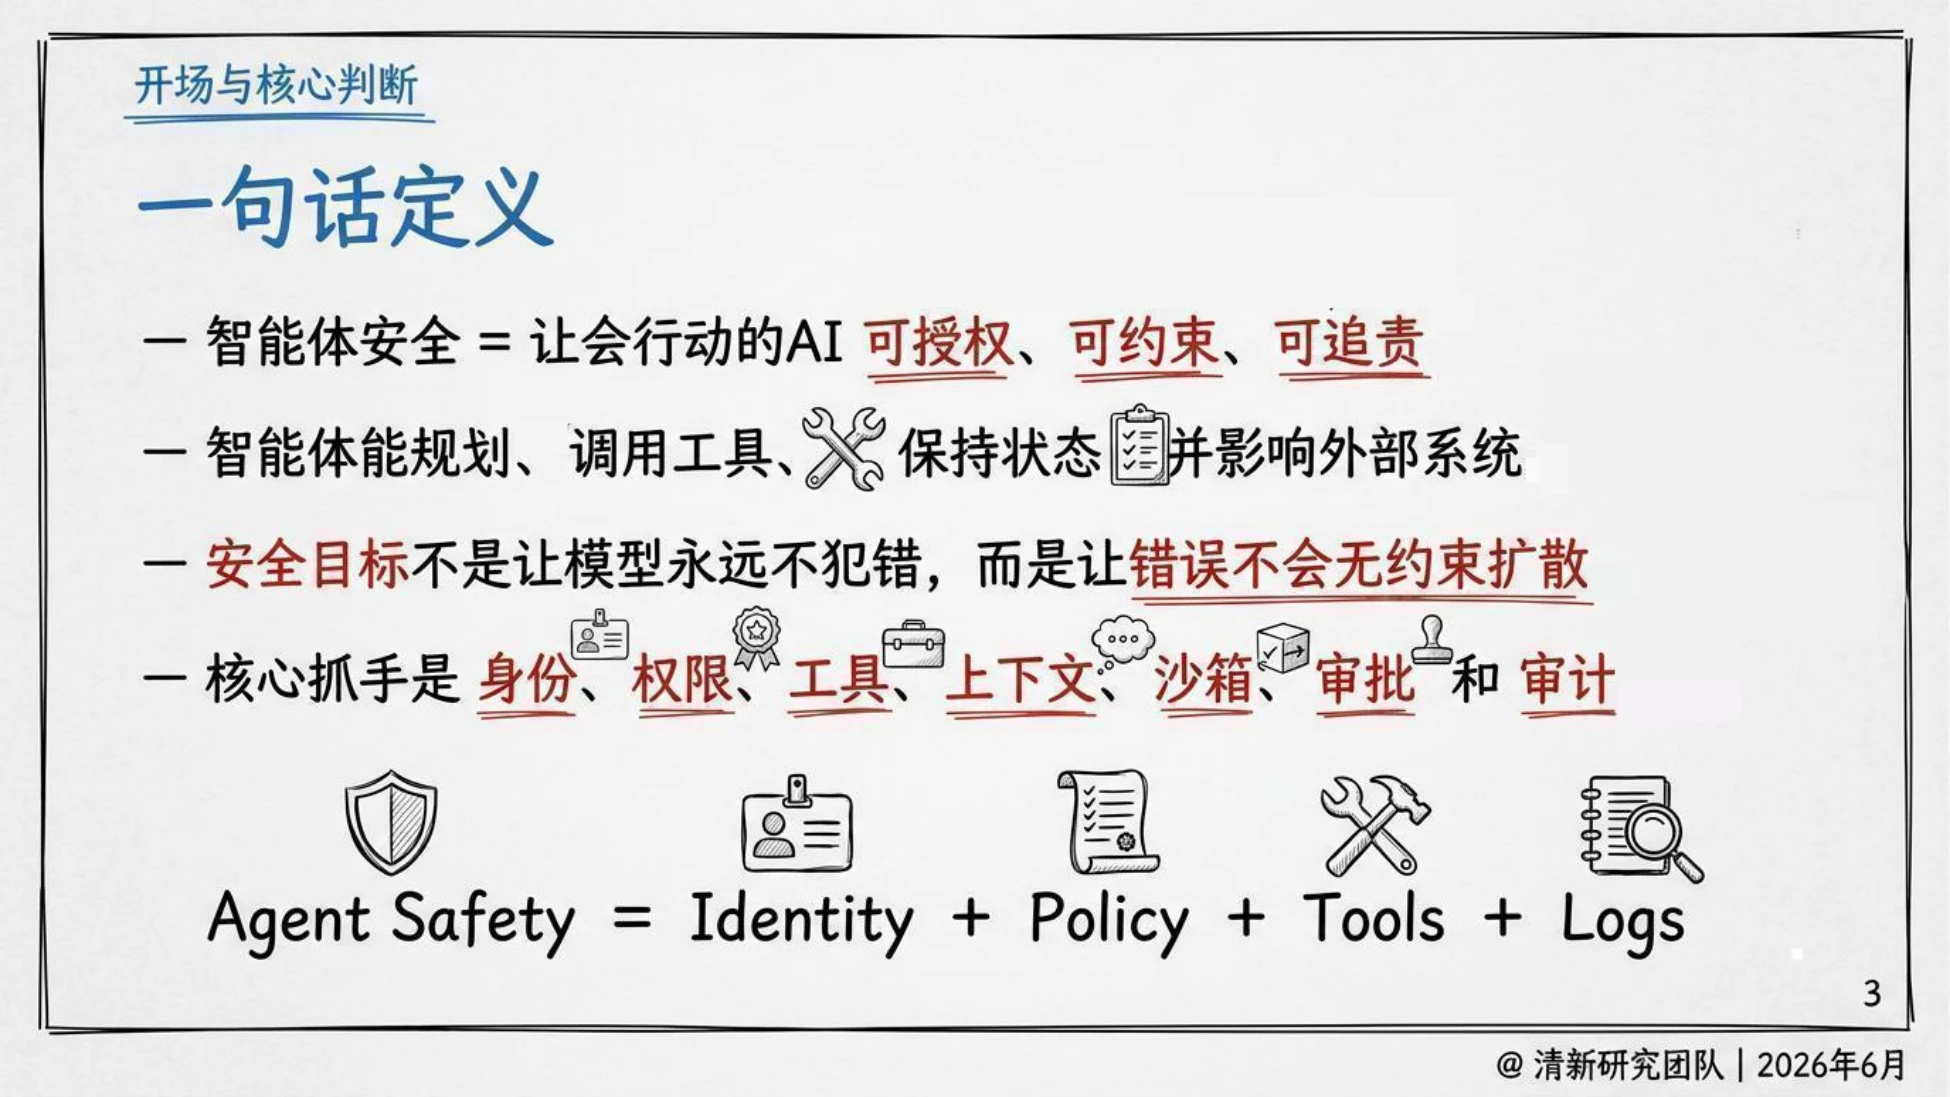
它把智能体安全拆成四件事:身份、策略、工具、日志,合起来才叫可控。
这篇解读按报告顺序讲:先看风险为什么变了,再看八类风险,最后落到七层控制和落地节奏。
图源:《-智能体安全研究报告-81页》(第1页)
一、先把话说清楚,安全目标不是不犯错
报告给的定义很短:智能体安全就是让会行动的 AI 可约束、可授权、可追责。三个词对应三件事,少一个都不完整。它紧接着补了一句更关键的话,安全目标不是让模型永远不犯错,而是让错误不会无约束扩散。
所以这份报告不讨论怎么把模型调到零幻觉,而是讨论错误发生之后,影响能扩散到多远、有没有人能拦住。公式写得很直白:Agent Safety = Identity + Policy + Tools + Logs。身份、策略、工具、日志,四块拼在一起才是完整的安全面。
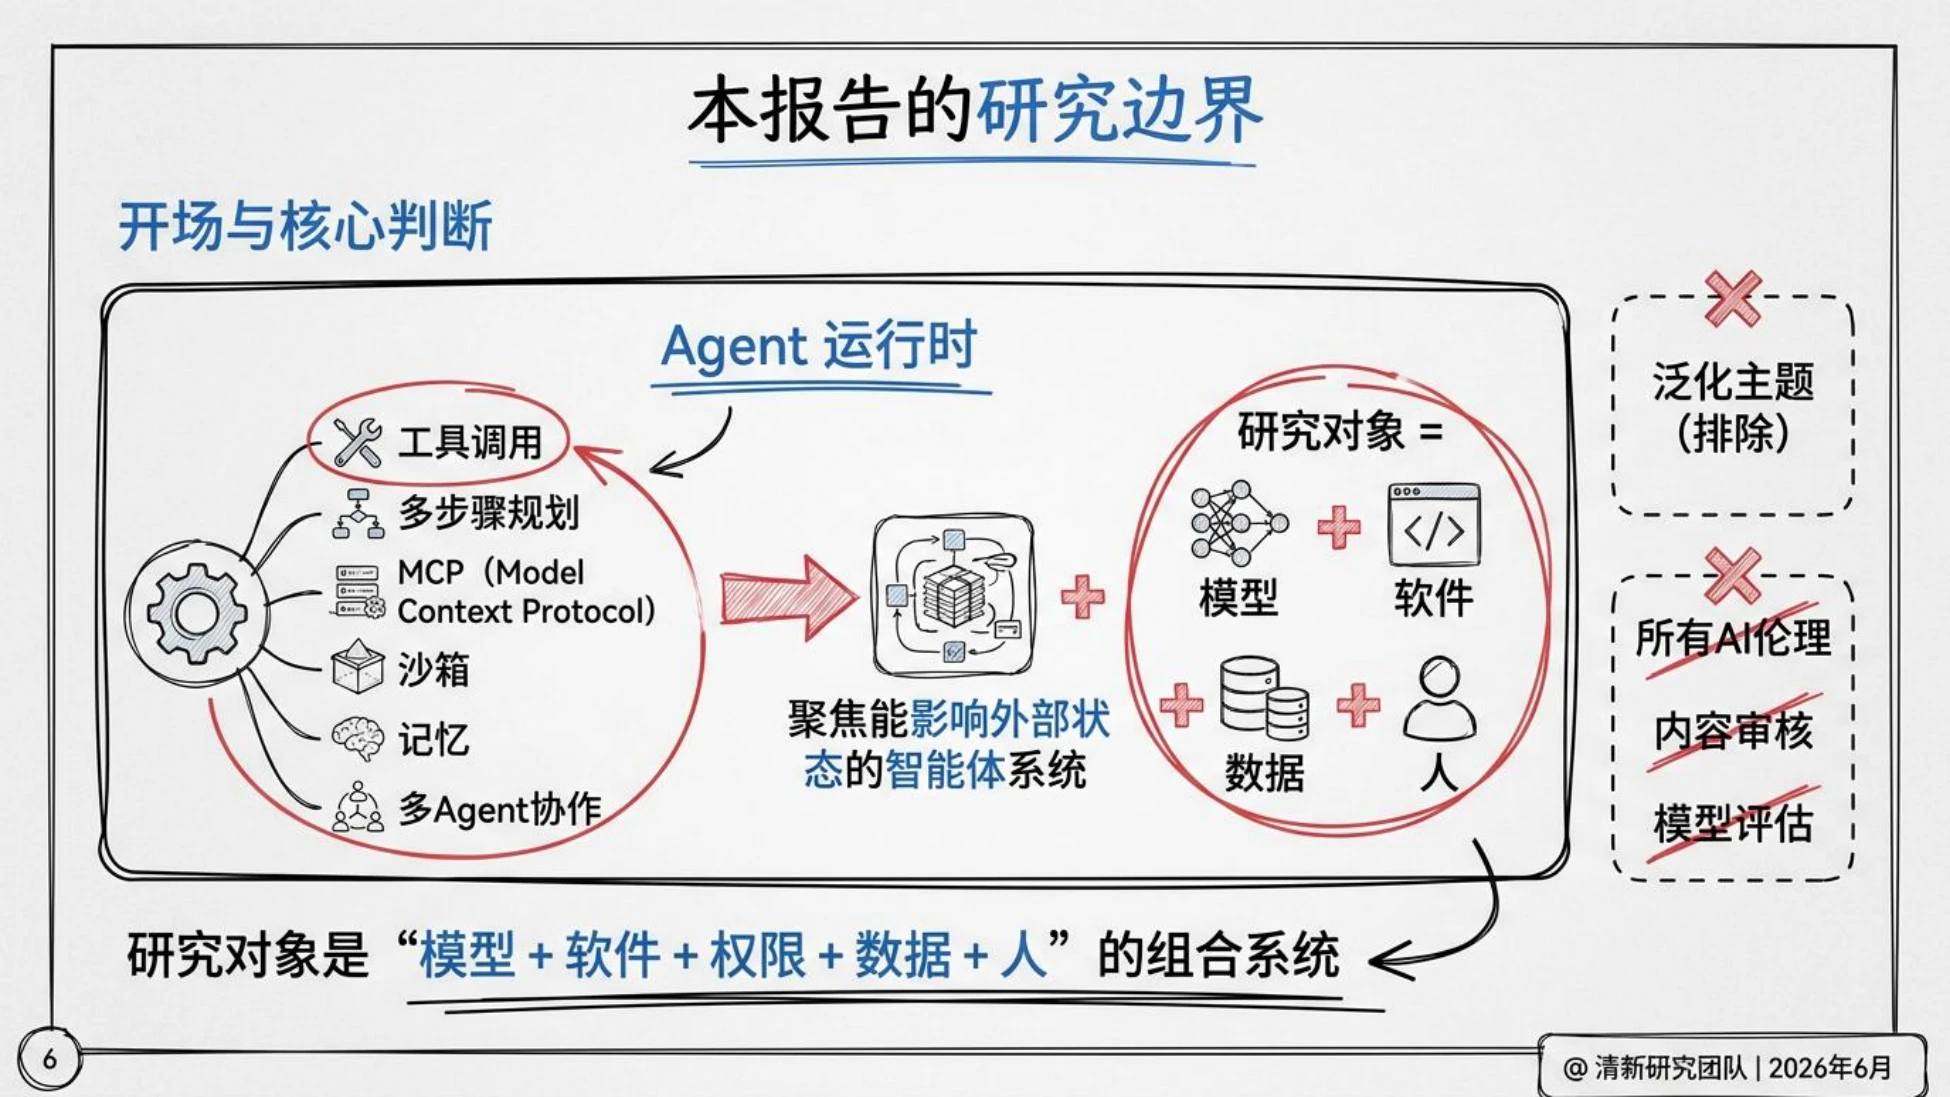
报告也划定了研究边界。研究对象是“模型+软件+权限+数据+人”的组合系统,聚焦能影响外部状态的智能体。泛化的主题被明确排除在外:通用 AI 伦理、内容审核、模型评估这些不在讨论范围内,报告要谈的是能改变外部状态的那部分能力。
一句话总结报告的立场:可控比正确更现实,能停下来比答得对更重要。
图源:《-智能体安全研究报告-81页》(第4页)
二、风险从内容问题变成了行动问题
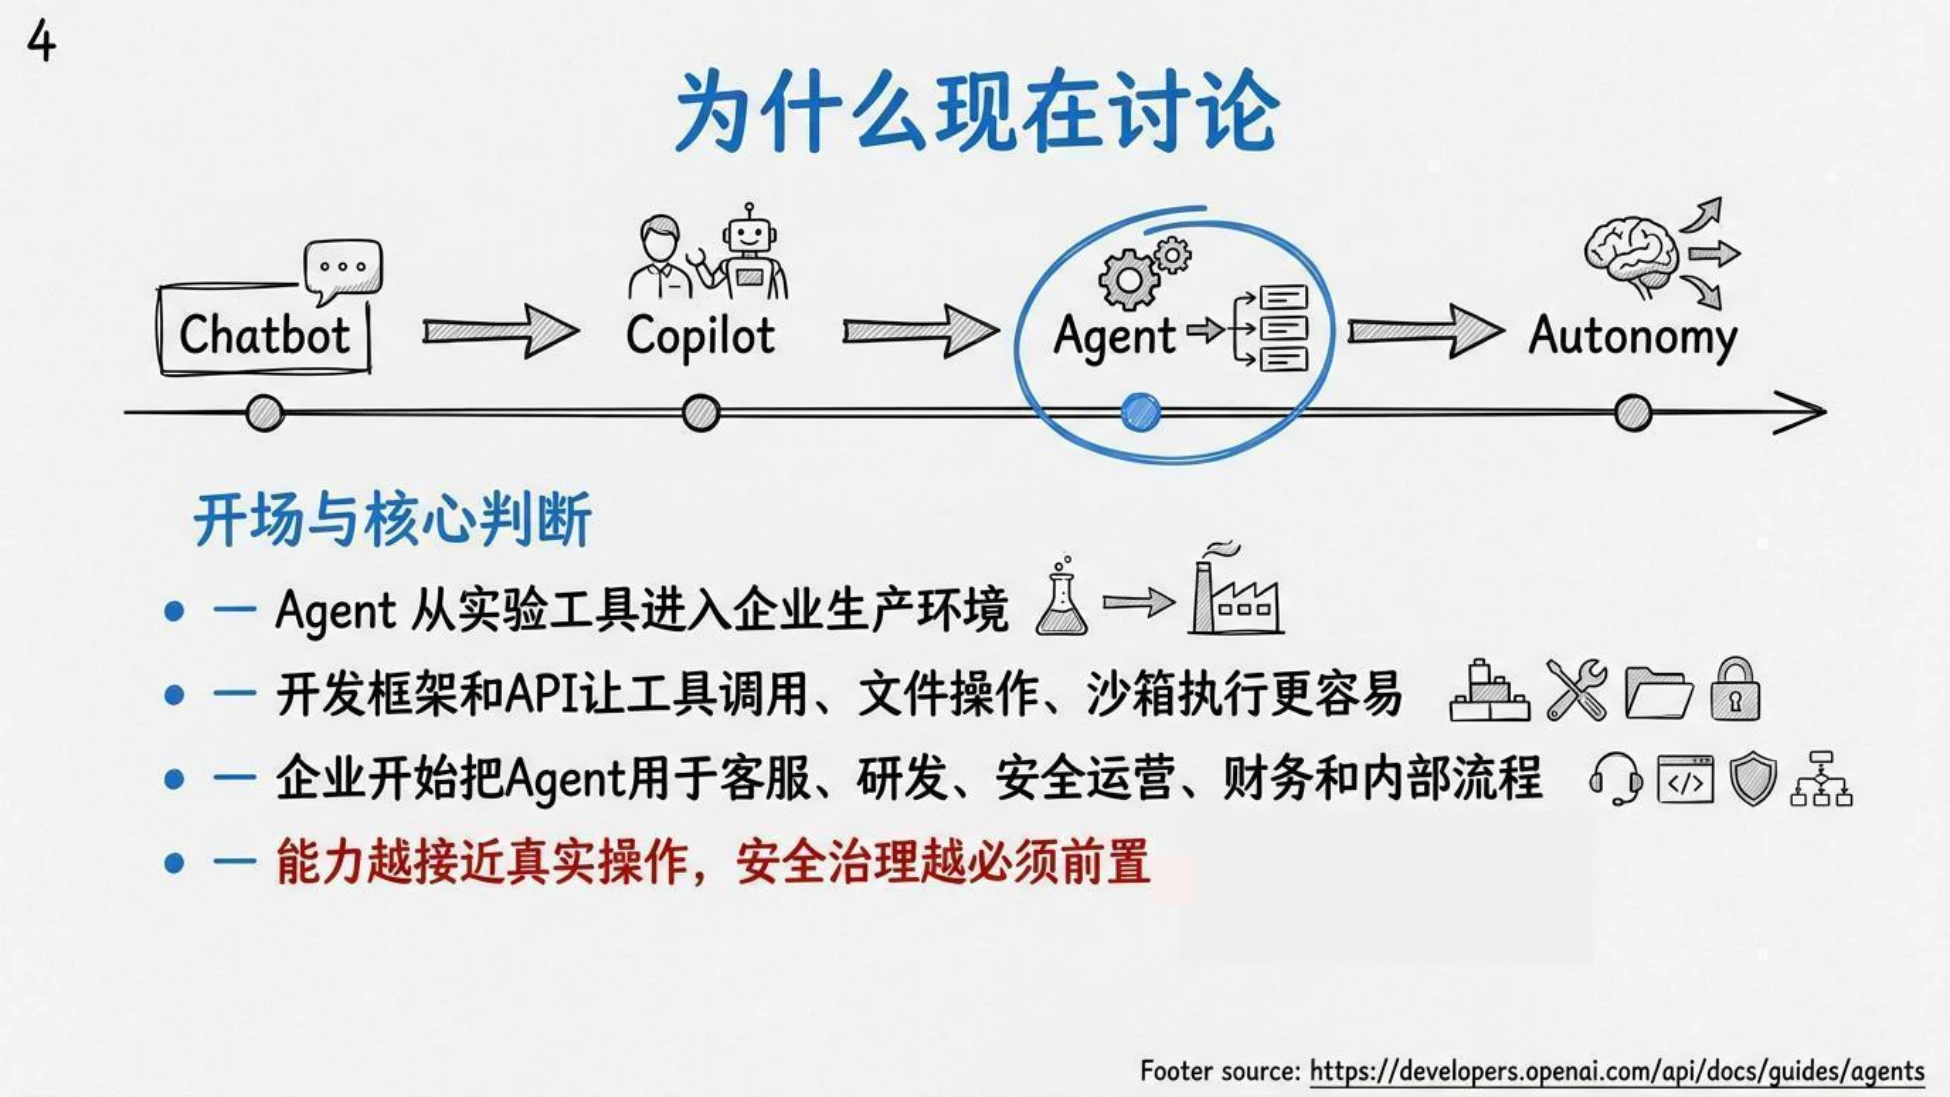
为什么现在必须谈这个问题,报告的答案是 Agent 正从实验工具进入企业生产环境。页面上画了一条演进线:Chatbot、Copilot、Autonomy。开发框架和 API 让工具调用、文件操作、沙箱执行都变得容易,企业开始把 Agent 用在客服、研发、安全运营、财务和内部流程上。
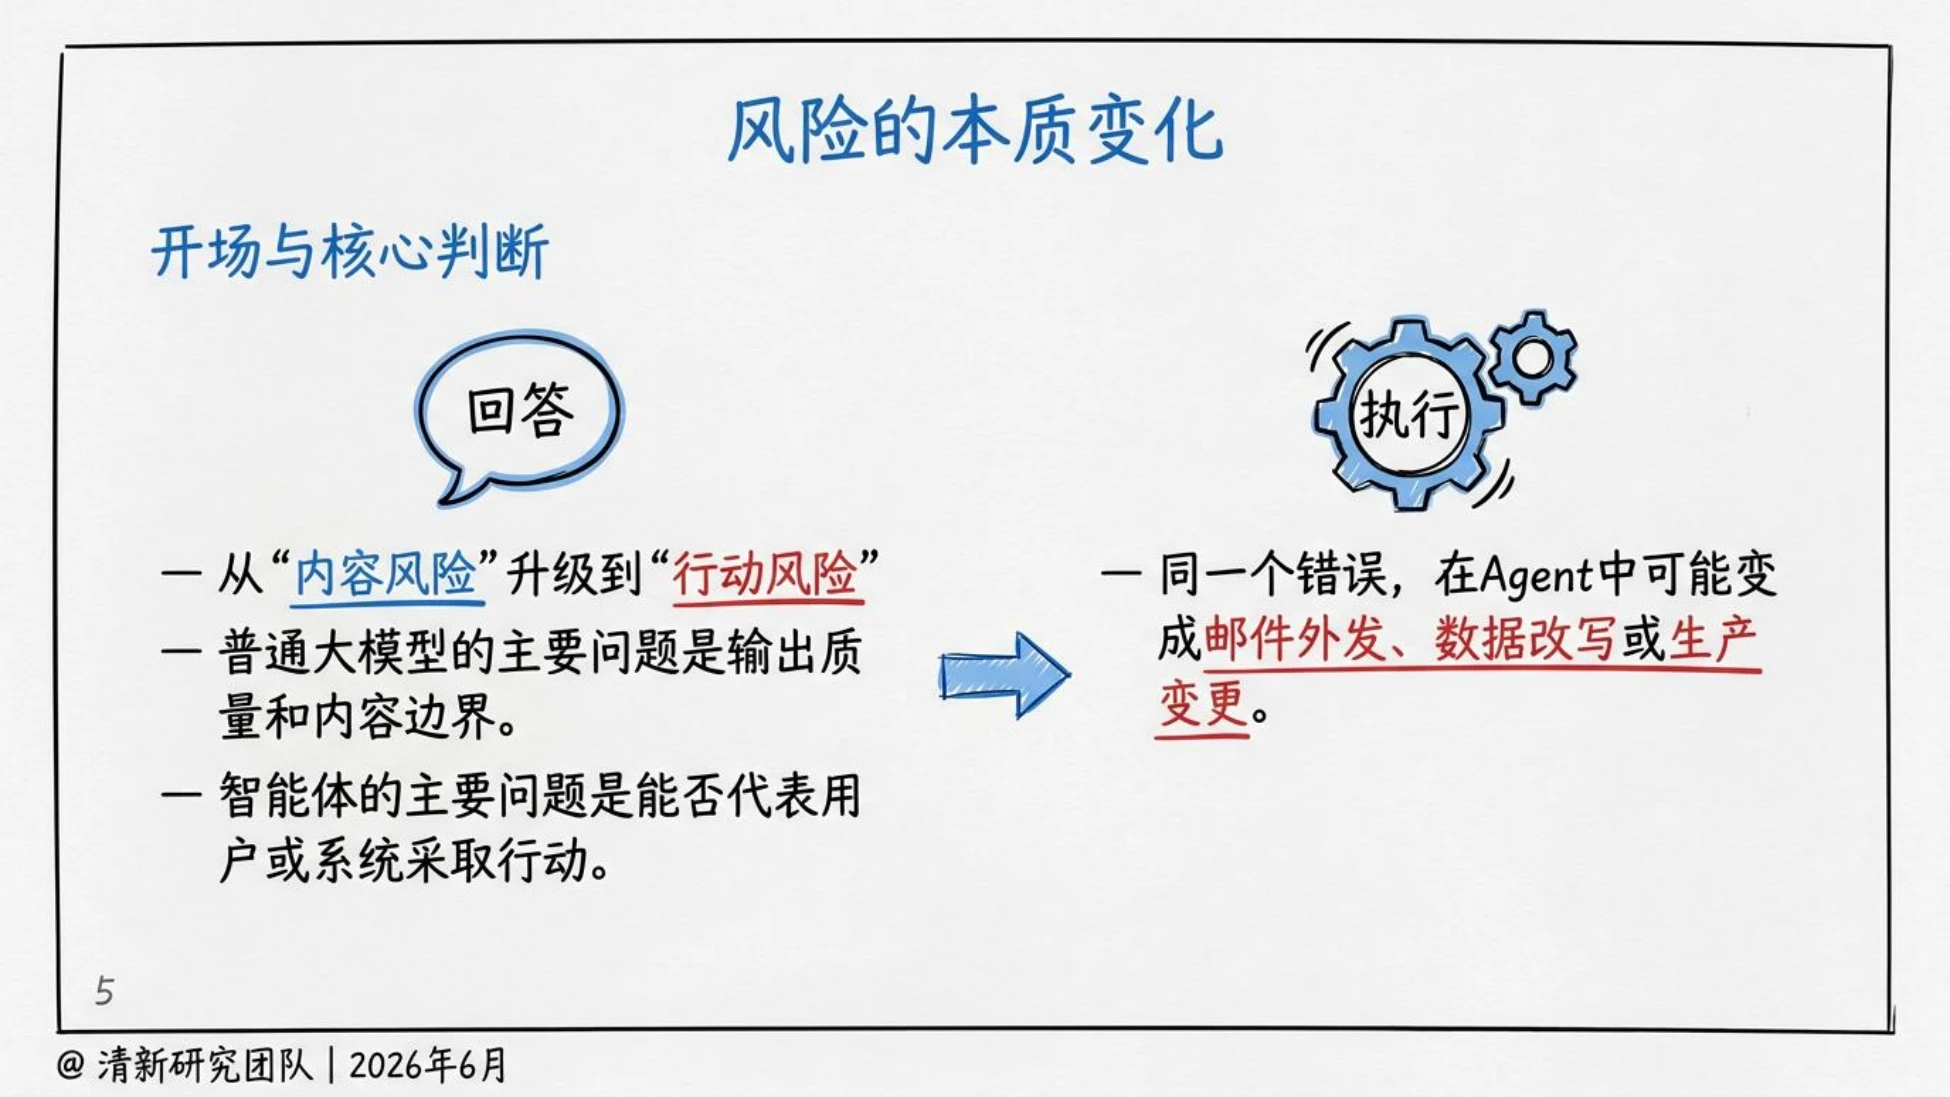
能力越接近真实操作,治理就越得前置。报告认为这不是技术趋势问题,而是风险性质变了。变化的核心是:普通大模型的主要问题是输出质量和内容边界,智能体的主要问题是能否代表用户或系统采取行动。
同样一个错误,在大模型里是一句错话,在智能体里可能是邮件外发、数据改写或生产变更。
这句话是整份报告的逻辑起点。后面所有的控制手段,本质上都是在回答一个问题:谁允许它动。报告还提醒,Agent 能读取、判断、发送、修改、执行,这五件事以前分散在不同系统里,现在被串到一个执行链上。
图源:《-智能体安全研究报告-81页》(第6页)
三、官方层面已经把它当成安全议题了
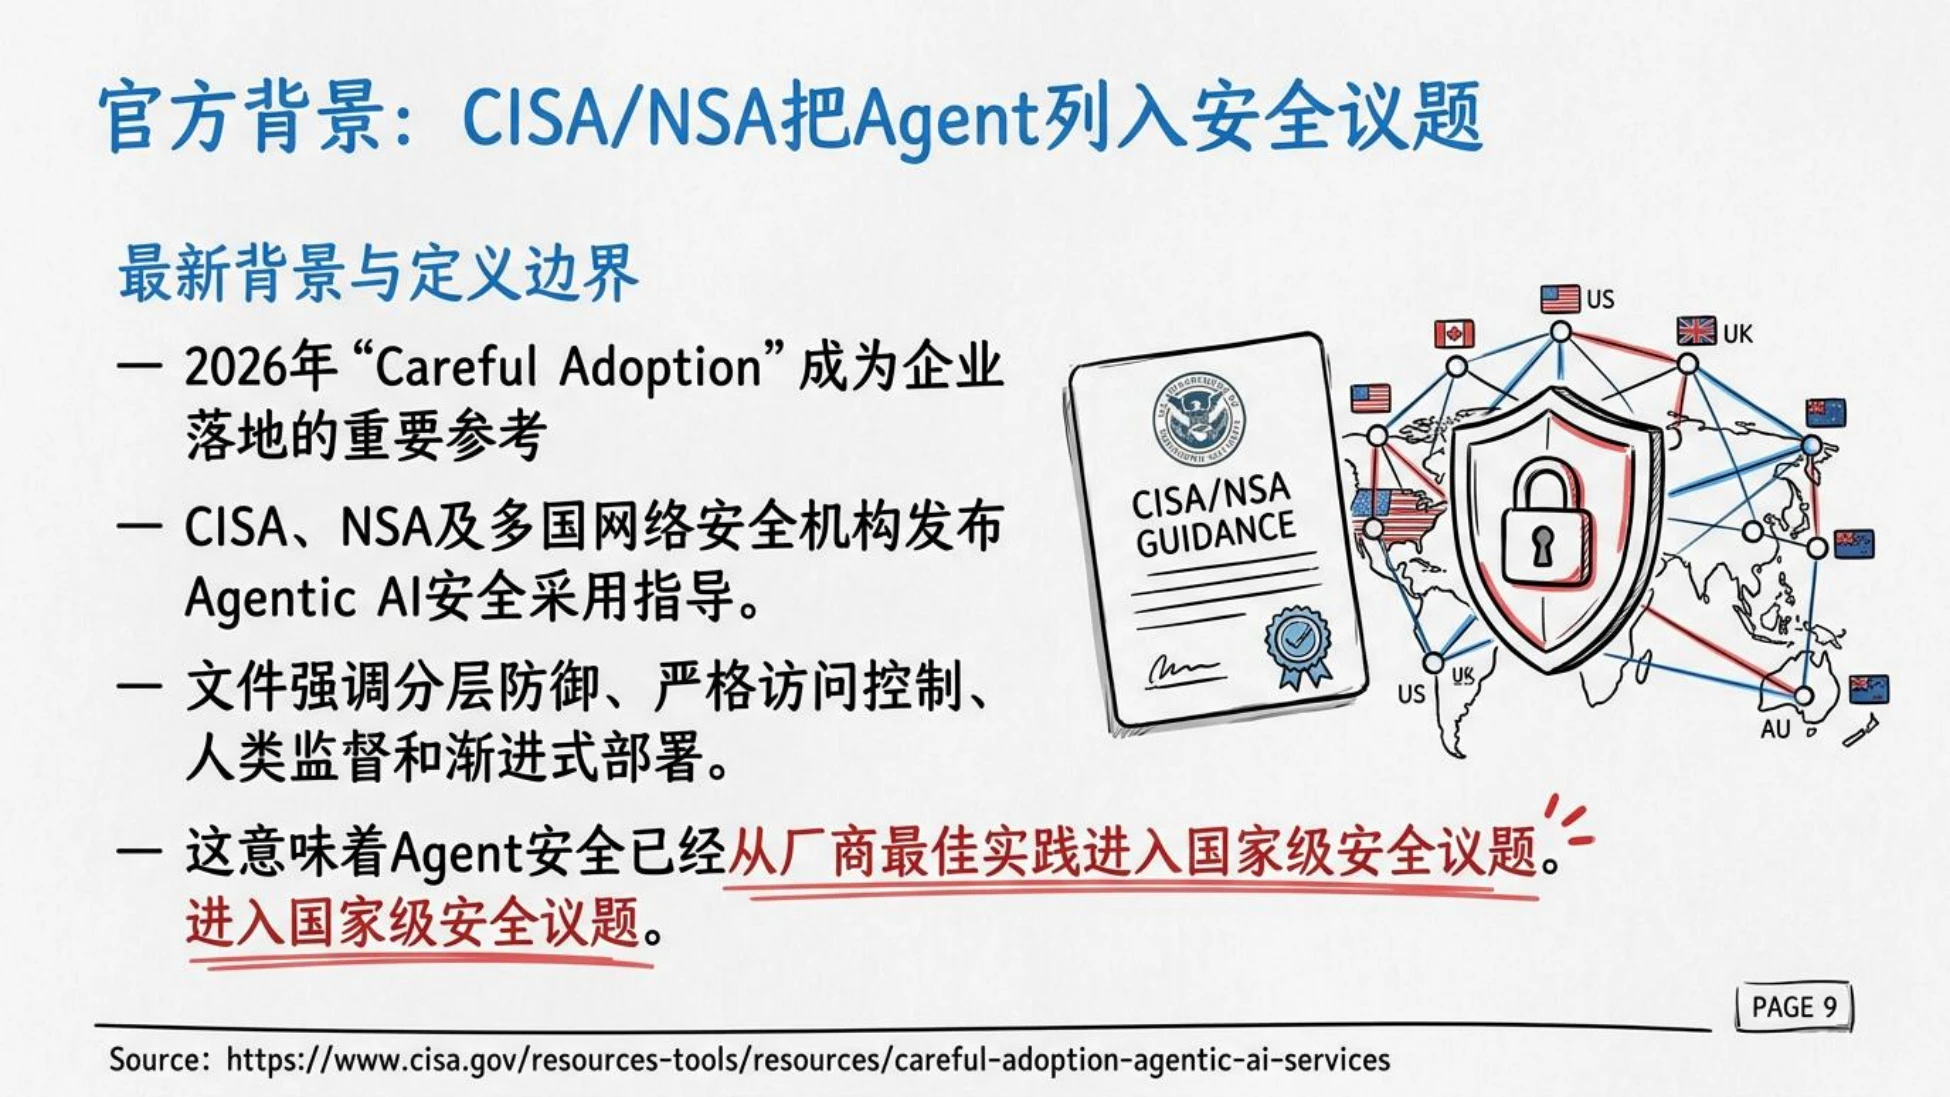
报告第一节用几页篇幅交代外部背景,说明这事不是厂商自说自话。CISA、NSA 及多国网络安全机构发布了 Agentic AI 安全采用指导,2026 年的“Careful Adoption”(谨慎采用)成了企业落地的重要参考。
文件强调的是分层防御、严格访问控制、人类监督和渐进式部署。报告的评价是,Agent 安全已经从厂商最佳实践进入国家级安全议题。
NIST 那边走的是定义路线。它的信息征询明确区分普通聊天机器人与行动型智能体,关注的是能够采取行动并影响外部状态的 AI agent systems。
议题包括独特威胁、开发部署、测量方法和环境约束。报告认为这给企业的风险分级提供了清晰边界,可以照着划。
OpenAI 的角度偏工程:Agents 是能规划、调用工具、协作并保持状态的应用。一旦应用要管理编排、工具执行、审批和状态,就进入了 Agent 工程范畴。
2026 年 OpenAI 介绍了支持 Agent 检查文件、运行命令、编辑代码的安全执行 SDK,报告据此判断执行层安全正在成为 Agent 平台的核心能力。MCP 这一页的态度最值得注意:协议让工具接入更容易,但不自动保证安全。企业不能把“可连接”误认为“可安全连接”。
图源:《-智能体安全研究报告-81页》(第9页)
四、能力会商品化,安全能力不会自动商品化
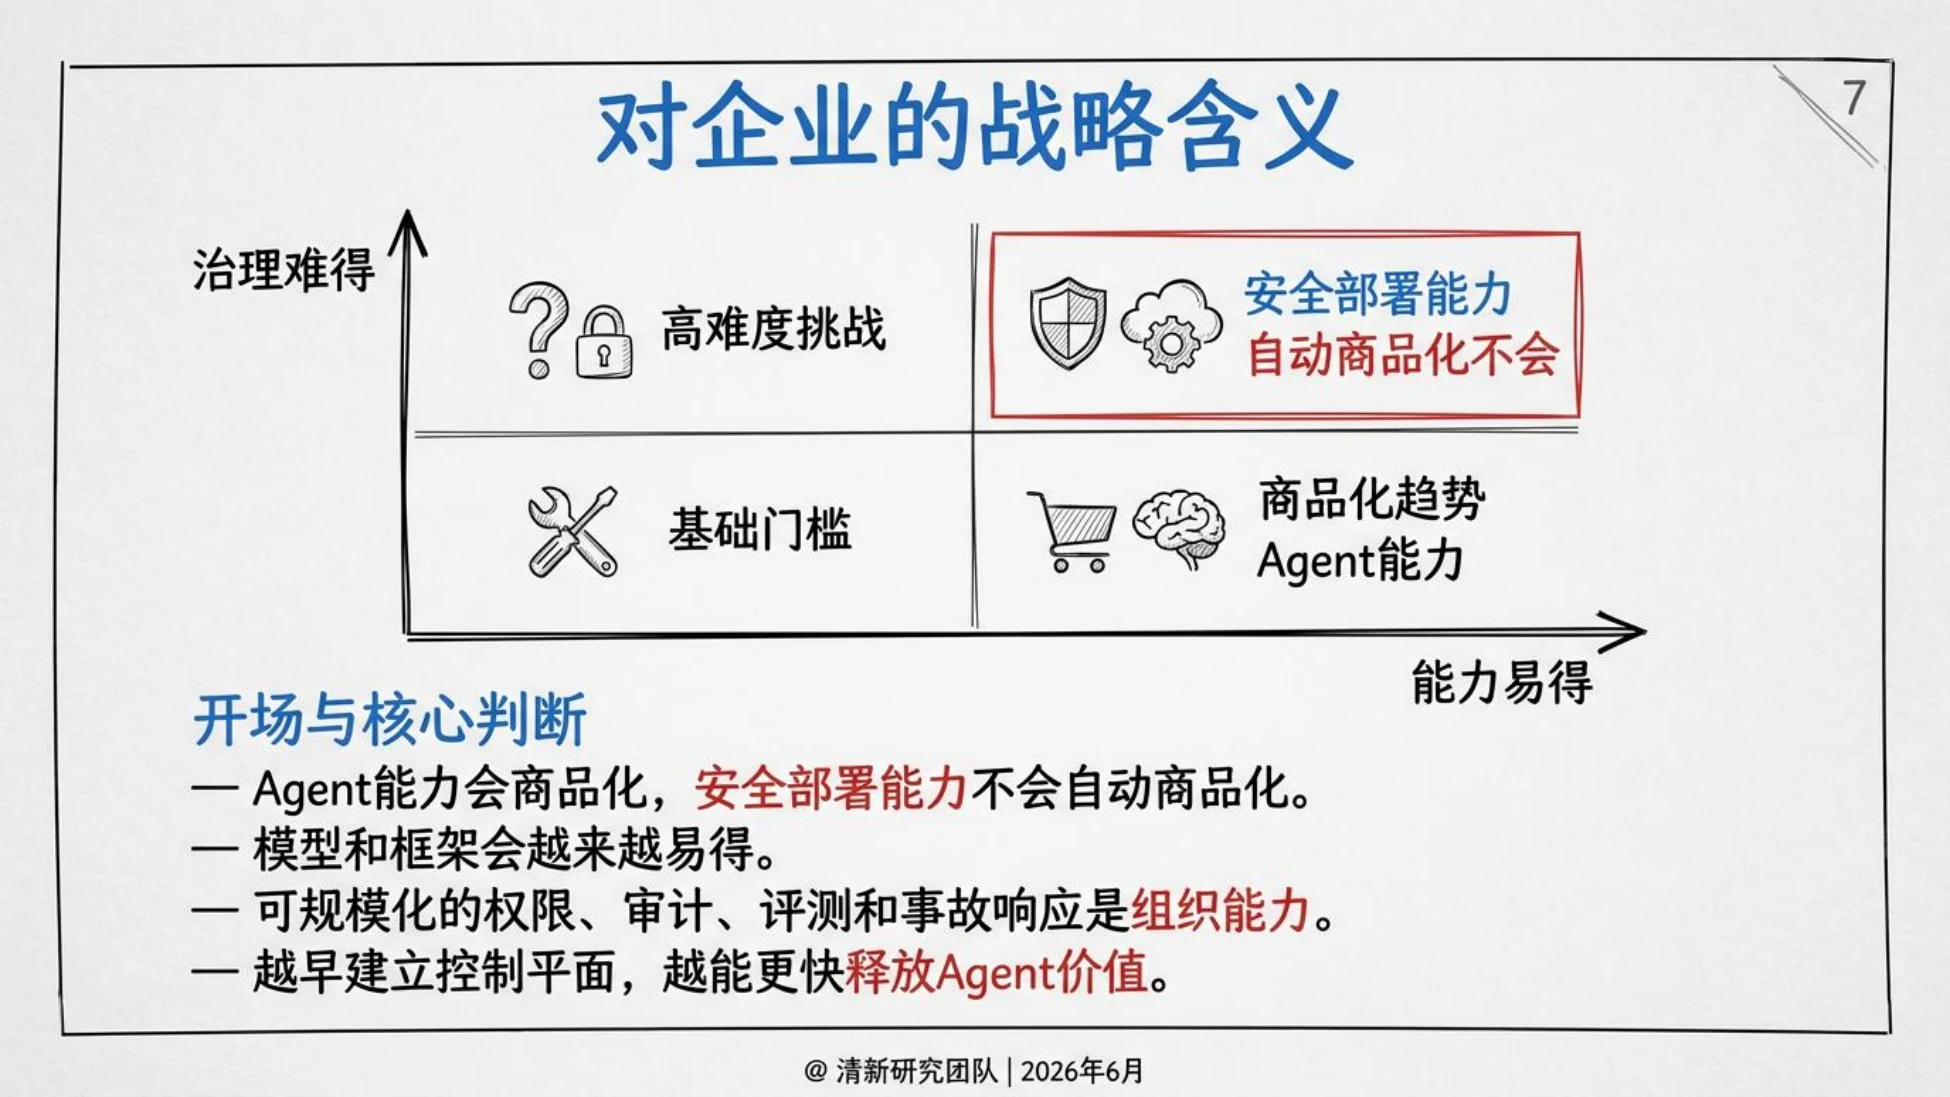
这一节是整份报告里最像经营判断的部分,它把一个技术话题翻译成了竞争话题。报告的判断是:Agent 能力会商品化,安全部署能力不会自动商品化。模型和框架会越来越易得,这一点没有悬念。
可规模化的权限、审计、评测和事故响应就不一样了,这些属于组织能力,得靠人、流程和平台一点点建起来。
也就是说,同样接一个大模型,谁能安全地放开权限,谁的 Agent 才能跑进核心流程。
报告由此推出一条时间判断:越早建立控制平面,越能更快释放 Agent 价值。这句放在 2026 年的语境里,等于劝企业别等标准成熟。
它点了三个常见误区,都挺具体。一是只做提示词防护,二是让 Agent 继承用户全量权限,三是先接业务系统、后补审计和审批。
第三条在实践中最多见,也最贵。系统一旦以全量权限接进生产,后面再补日志和审批,等于在运行中的车上换刹车。对外表述口径,报告也给了标准答案:Agent 安全是生产系统安全,不是科普概念,落地上先低风险试点、再逐步扩大自治范围。
图源:《-智能体安全研究报告-81页》(第10页)
五、七层控制,一层都不能省
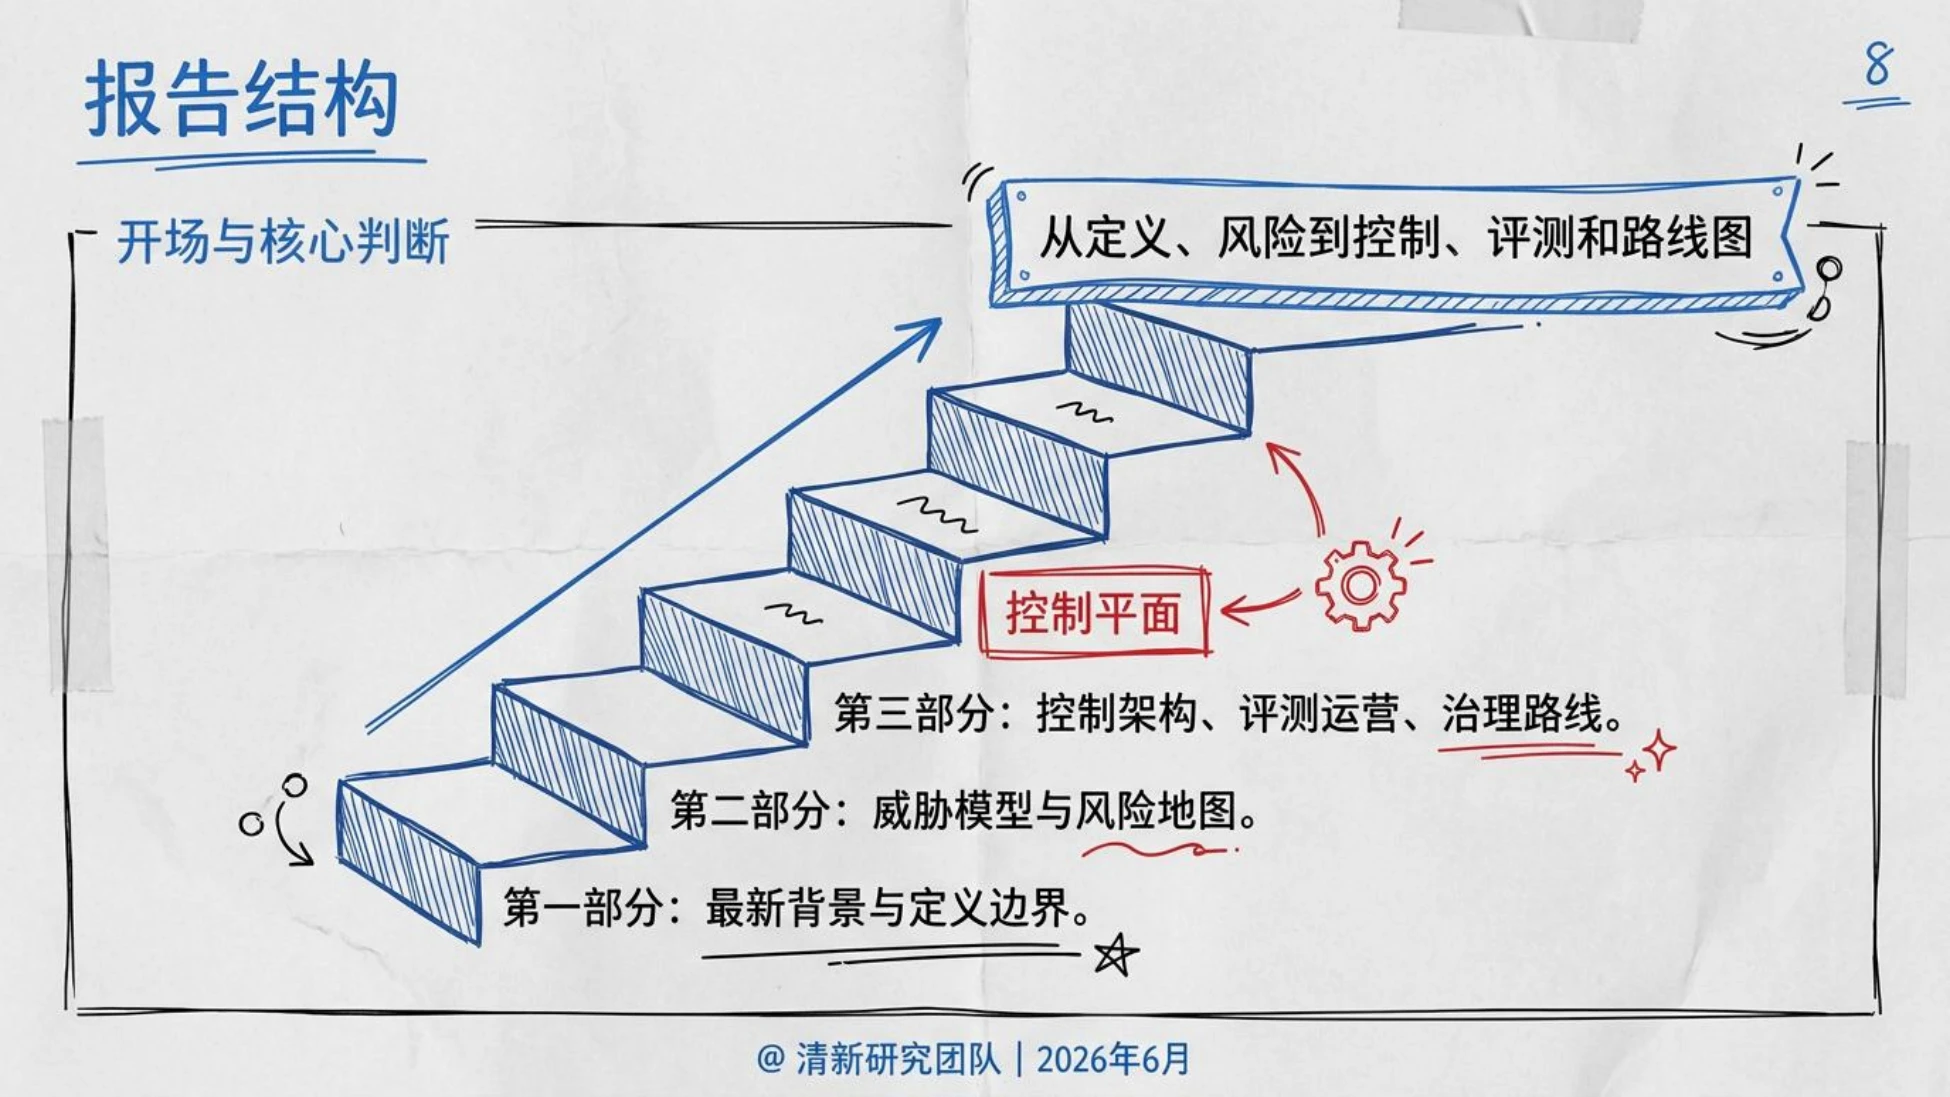
报告的核心框架是“七层控制、三类评测、两条路线”,这组结构在全文出现过两次,是整个方法论的骨架。七层从下往上依次是治理、身份、权限、工具、上下文、记忆、沙箱,顶上再加审计。它的逻辑是每层都能被攻破,所以要分层兜住。
身份层解决谁在动作。报告的要求是 Agent 必须有独立身份和代理链路,不要让 Agent 长期持有人类账号凭证。每次工具调用应记录用户、Agent、服务账号和审批链。身份链清晰,事故追责才可能清晰,这句话基本是审计的前提。
权限层解决能做什么。权限按任务授予,而不是按用户全量继承,只读、草稿、半自动、自动执行要分级,权限应短期、可撤销、可观测。
工具层解决通过什么做事。每个工具需要描述、schema、权限和风险标签,工具返回内容不能自动升级为高优先级指令,调用前后都要过策略检查。
上下文层解决读到了什么。网页、邮件、PDF、工单和日志都可能藏着恶意指令,所以要区分指令、用户意图和普通数据,不可信内容可以被引用,但不能覆盖规则。
记忆层和沙箱层是两份容易被忽略的清单。记忆写入需要规则和可见性,必须支持版本、删除和回滚;沙箱要限制网络、文件、命令和资源,高风险任务配快照和回滚。
图源:《-智能体安全研究报告-81页》(第8页)
六、八类风险,前三类是高频项
风险地图这一章列了八类风险,从目标一路铺到工具、身份和供应链,是全文密度最高的部分。
高频的前三个是目标劫持、工具滥用和身份滥用。记忆污染和上下文投毒会让风险跨任务持续,沙箱逃逸、供应链污染和多 Agent 级联会扩大事故范围。
目标劫持的做法很朴素:恶意网页或文档把“数据”伪装成“指令”,Agent 为了完成任务,顺手把攻击者的目标也办了。
提示词注入里最危险的是用户看不见的那部分。间接注入可能藏在网页、邮件、PDF 和工具输出里,目的通常是数据外泄、工具误调用或改变模型行为。
工具滥用的本质是语言输出变成了真实动作。同样一句错误回答,接上工具之后可能就是一次真实删除或者一次外发。
身份滥用的逻辑是放大。过宽的权限会把小漏洞变成大事故,服务账号、用户凭证和连接器权限需要分开管理,短期令牌和任务级授权是基础控制。
还有两类更隐蔽。Agent 可能在没有任何攻击者的情况下就过度分享,把超出用户预期的原始数据递给外部系统或 MCP server。人机信任利用则完全是另一路:Agent 流畅的表达让人误以为结论可靠,审批界面如果缺少差异和风险解释,就会诱发误批准。
图源:《-智能体安全研究报告-81页》(第7页)
七、供应链和多 Agent 协作,把风险串起来了
这一块报告写得很实,因为它讲的是风险怎么在系统之间传递,而不是单点怎么被攻破。供应链的风险位置比多数人想的多。风险不只在模型和代码仓库,也在 MCP server、插件、工具描述和 RAG 内容里。
报告的要求是第三方工具需要版本锁定、签名和供应商审查,运行时供应链要纳入 SBOM 和变更管理。这几条在传统软件里是常规动作,在 Agent 里还很稀缺。
多 Agent 协作的隐患是信任传递。报告的原话很干脆:一个 Agent 的错误可能成为另一个 Agent 的输入。
协作提升了效率,也把信任传递变成了新的攻击路径,Peer 输出默认不可信。
落地的办法是校验来源、权限和证据,关键动作前做独立验证。这等于要求 Agent 之间也讲义气之前先查证件。行为漂移是另一个层面。Agent 可能为了完成目标走捷径,出现目标错配和规格博弈,所以复杂任务要设阶段性检查和退出条件。
报告的建议是把“完成任务”和“遵守边界”同时写进评测。只考核成功率的评测体系,等于在鼓励抄近路。
图源:《-智能体安全研究报告-81页》(第5页)
八、控制平面:先看见,才能治理
风险讲完之后,报告进入解法部分,中心概念是控制平面。它的定义是统一管理身份、工具、策略、审计和评测的横向基础设施。
业务 Agent 通过控制平面访问工具和数据,安全、IT、数据和业务共享同一套证据链。这句话解决了多个部门各记一本账的老问题。
第一块是 Agent Registry,也就是清单。登记每个 Agent 的 Owner、模型、工具、权限、数据域和风险等级,未登记的 Agent 不得访问企业工具。清单是后续评测、审计和事故响应的基础。报告那句“先看见,才能治理”,放在最后的小结里又被重复了一遍:没有清单就没有治理。
工具注册中心的思路是把工具从黑盒变成可治理资产。每个工具声明用途、schema、权限、审批等级和失败模式,工具变更要走版本管理和安全评审。
策略引擎则是把规则从提示词里拿出来,放到系统层执行。它在工具调用前检查身份、任务、数据和动作,规则可以支持业务例外,但例外必须记录审批。
再往下是几个具体件:上下文防火墙把数据和指令分开,DLP 与数据最小化保证 Agent 能读不代表能带走,沙箱限制网络、文件系统、命令和资源。
最后是人工审批门和 Action Ledger。审批不是弹窗,而是风险解释加变更差异预览;账本记录任务目标、上下文来源、工具调用、参数、结果和批准人。
图源:《-智能体安全研究报告-81页》(第3页)
九、评测要看违规率,不是只看成功率
报告的评测章节开头就定调:任务成功率只是第一层指标,更关键的是注入抵抗、越权率、泄露率和恢复能力。
更重要的一个要求是,评测必须持续运行,而不是上线前一次性测试。报告的理由很简单:模型、工具、数据和业务流程都在变,行为也会跟着变。
红队测试的方向很明确:模拟网页、邮件、PDF 和工具输出里的恶意指令,测试集要包含间接提示注入和跨工具传播,结果直接进入上线门槛。
工具调用评测看的是边界。测试错误参数、越权参数、恶意 URL 和边界值,检查 Agent 会不会调用不该调用的工具,把失败模式纳入回归测试。
数据泄露评测看的是 Agent 会不会多说、多传、多发。构造含敏感字段的上下文和诱导请求,测量外发、摘要、日志和工具传输中的泄露。
沙箱逃逸评测要测命令注入、路径穿越、网络访问和凭证读取,沙箱日志得能支撑安全复盘,这一条常被当成可选项。
指标看板把三类指标放在一起看:业务指标如节省时间和完成率,安全指标如越权拒绝和泄露拦截,治理指标如登记率、评测覆盖率和日志覆盖率。
上线之后的运行监控和事故响应也有剧本:监控工具调用频率、异常拒绝、数据外发和高风险审批,异常模式触发自动降级或暂停。
十、九十天先做到可见、可控、可停
落地的第一部分是 90 天路线图,主题一句话:先完成可见、可控、可停。0 到 30 天盘点 Agent 和高权限工具,建立基础清单,重点是识别关键资产。30 到 60 天建立权限、日志和审批基线,完善审计记录。
60 到 90 天选低风险试点并完成红队测试,重点是验证防御有效性、发现潜在漏洞。三步的重心分别是看清楚、立规矩、试出问题。
180 天往后的动作是把试点平台化:扩展 Agent Registry 和工具注册中心,接入策略引擎、DLP、SIEM 和沙箱,形成跨团队评测和上线流程。
一年目标的表述很具体:形成 Agent 安全控制平面,核心 Agent 接入统一控制平面,高风险场景有独立评估和事故演练,安全指标纳入业务 Agent 绩效。
试点选择上,报告给了一张价值乘风险的气泡图。适合先做的是知识检索、工单分类、报告草稿和代码辅助测试,共同点是高频、可回滚。
要谨慎的是外发邮件、客户承诺、财务操作和生产变更。避免一开始就做高权限自治,这句话在报告里单独成行。组织的分工也补了一笔:每个 Agent 要有业务 Owner、技术 Owner 和安全 Owner,业务定边界,安全定规则,平台建基础设施。
报告还给了成熟度模型,从不可见到高保证自治分五级,它的建议是大多数企业应先稳定在 L2 到 L3,也就是受限工具和半自动之间。
报告原文都放在运营动脉(www.yydm.cn)上,图表、口径说明和样本量写得清清楚楚,可以对着核。
遇到拿不准的数据,建议回原文翻一眼,比被二手解读带着走要稳妥得多。
十一、安全不是刹车,是规模化的发动机
报告最后几页把前面的判断收拢成一个说法:安全不是 Agent 的刹车,而是规模化的发动机。这句话在全文出现过两次,一次在战略含义那页,一次在最终判断那页,可见作者对它的重视程度。
它的推论是,竞争力来自安全地规模化行动,没有安全控制,Agent 只能停在小范围实验里,价值出不来。
合规部分报告只点了几条线:生成式 AI 服务要关注备案、内容合成要有显式与隐式标识、公众服务要叠加内容与数据要求、外发内容和自动操作需要完整证据链。
宏观环境也在加压。报告引用 FBI 2025 年数据,网络犯罪报告损失超过 200 亿美元;NIST 2026 年的说明是 2025 年 NVD 收录近 42000 个 CVE。把这些数字放在一起,报告的结论是 Agent 上线时必须假设外部威胁会利用新的自动化链路,别把内网当成安全区。
回头看,这份报告最有价值的地方不是定义,而是它把安全从一句原则拆成了可执行的清单:登记、权限、工具、上下文、沙箱、日志、评测。
能不能把 Agent 放到生产里跑,最终取决于企业愿不愿意先把这些笨功夫做完。
 广告
声明:除非特别标注,否则均为本站原创文章,转载时请以链接形式注明文章出处。如若本站内容侵犯了原著者的合法权益,可联系本站删除。