桌面
添加运营动脉到电脑桌面
安装后将用独立窗口打开,并可在电脑桌面快捷访问
足迹
浏览记录
加载中...
查看更多

2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页

2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页 复制标题
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第1页
1/51页
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第2页
2/51页
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第3页
3/51页
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第4页
4/51页
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第5页
5/51页
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第6页
6/51页
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第7页
7/51页
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第8页
8/51页
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第9页
9/51页
2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页_第10页
10/51页
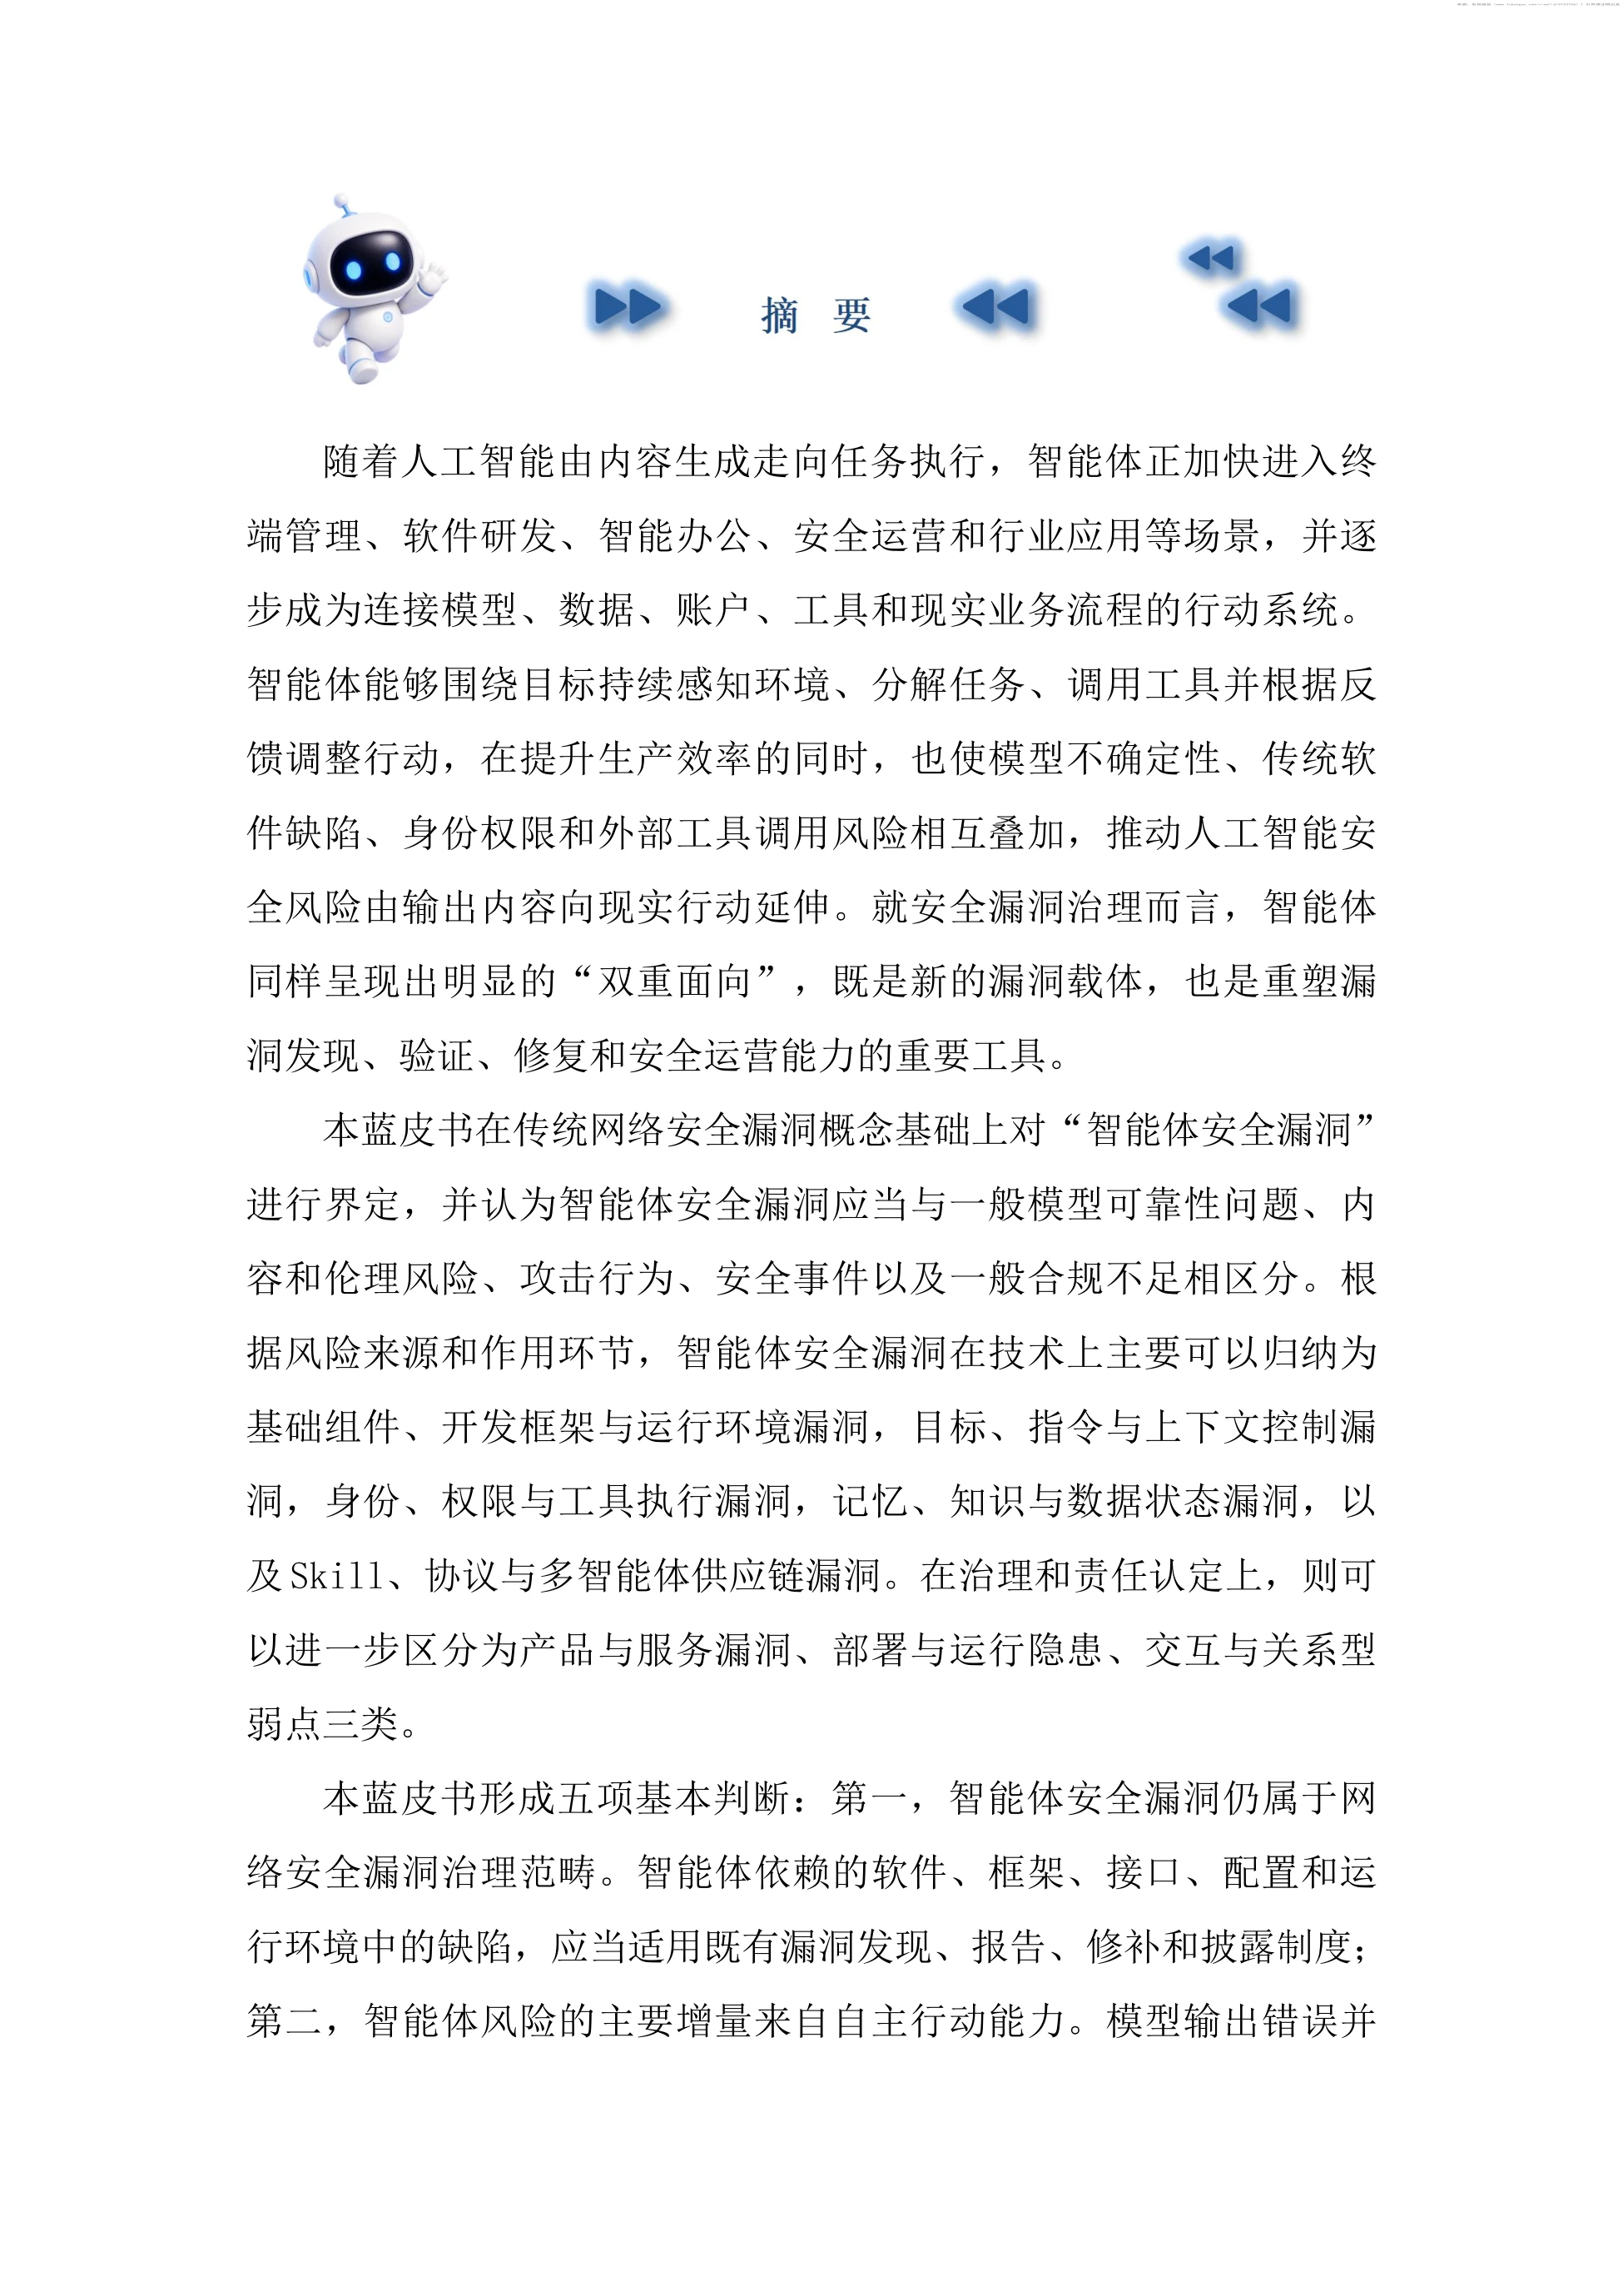
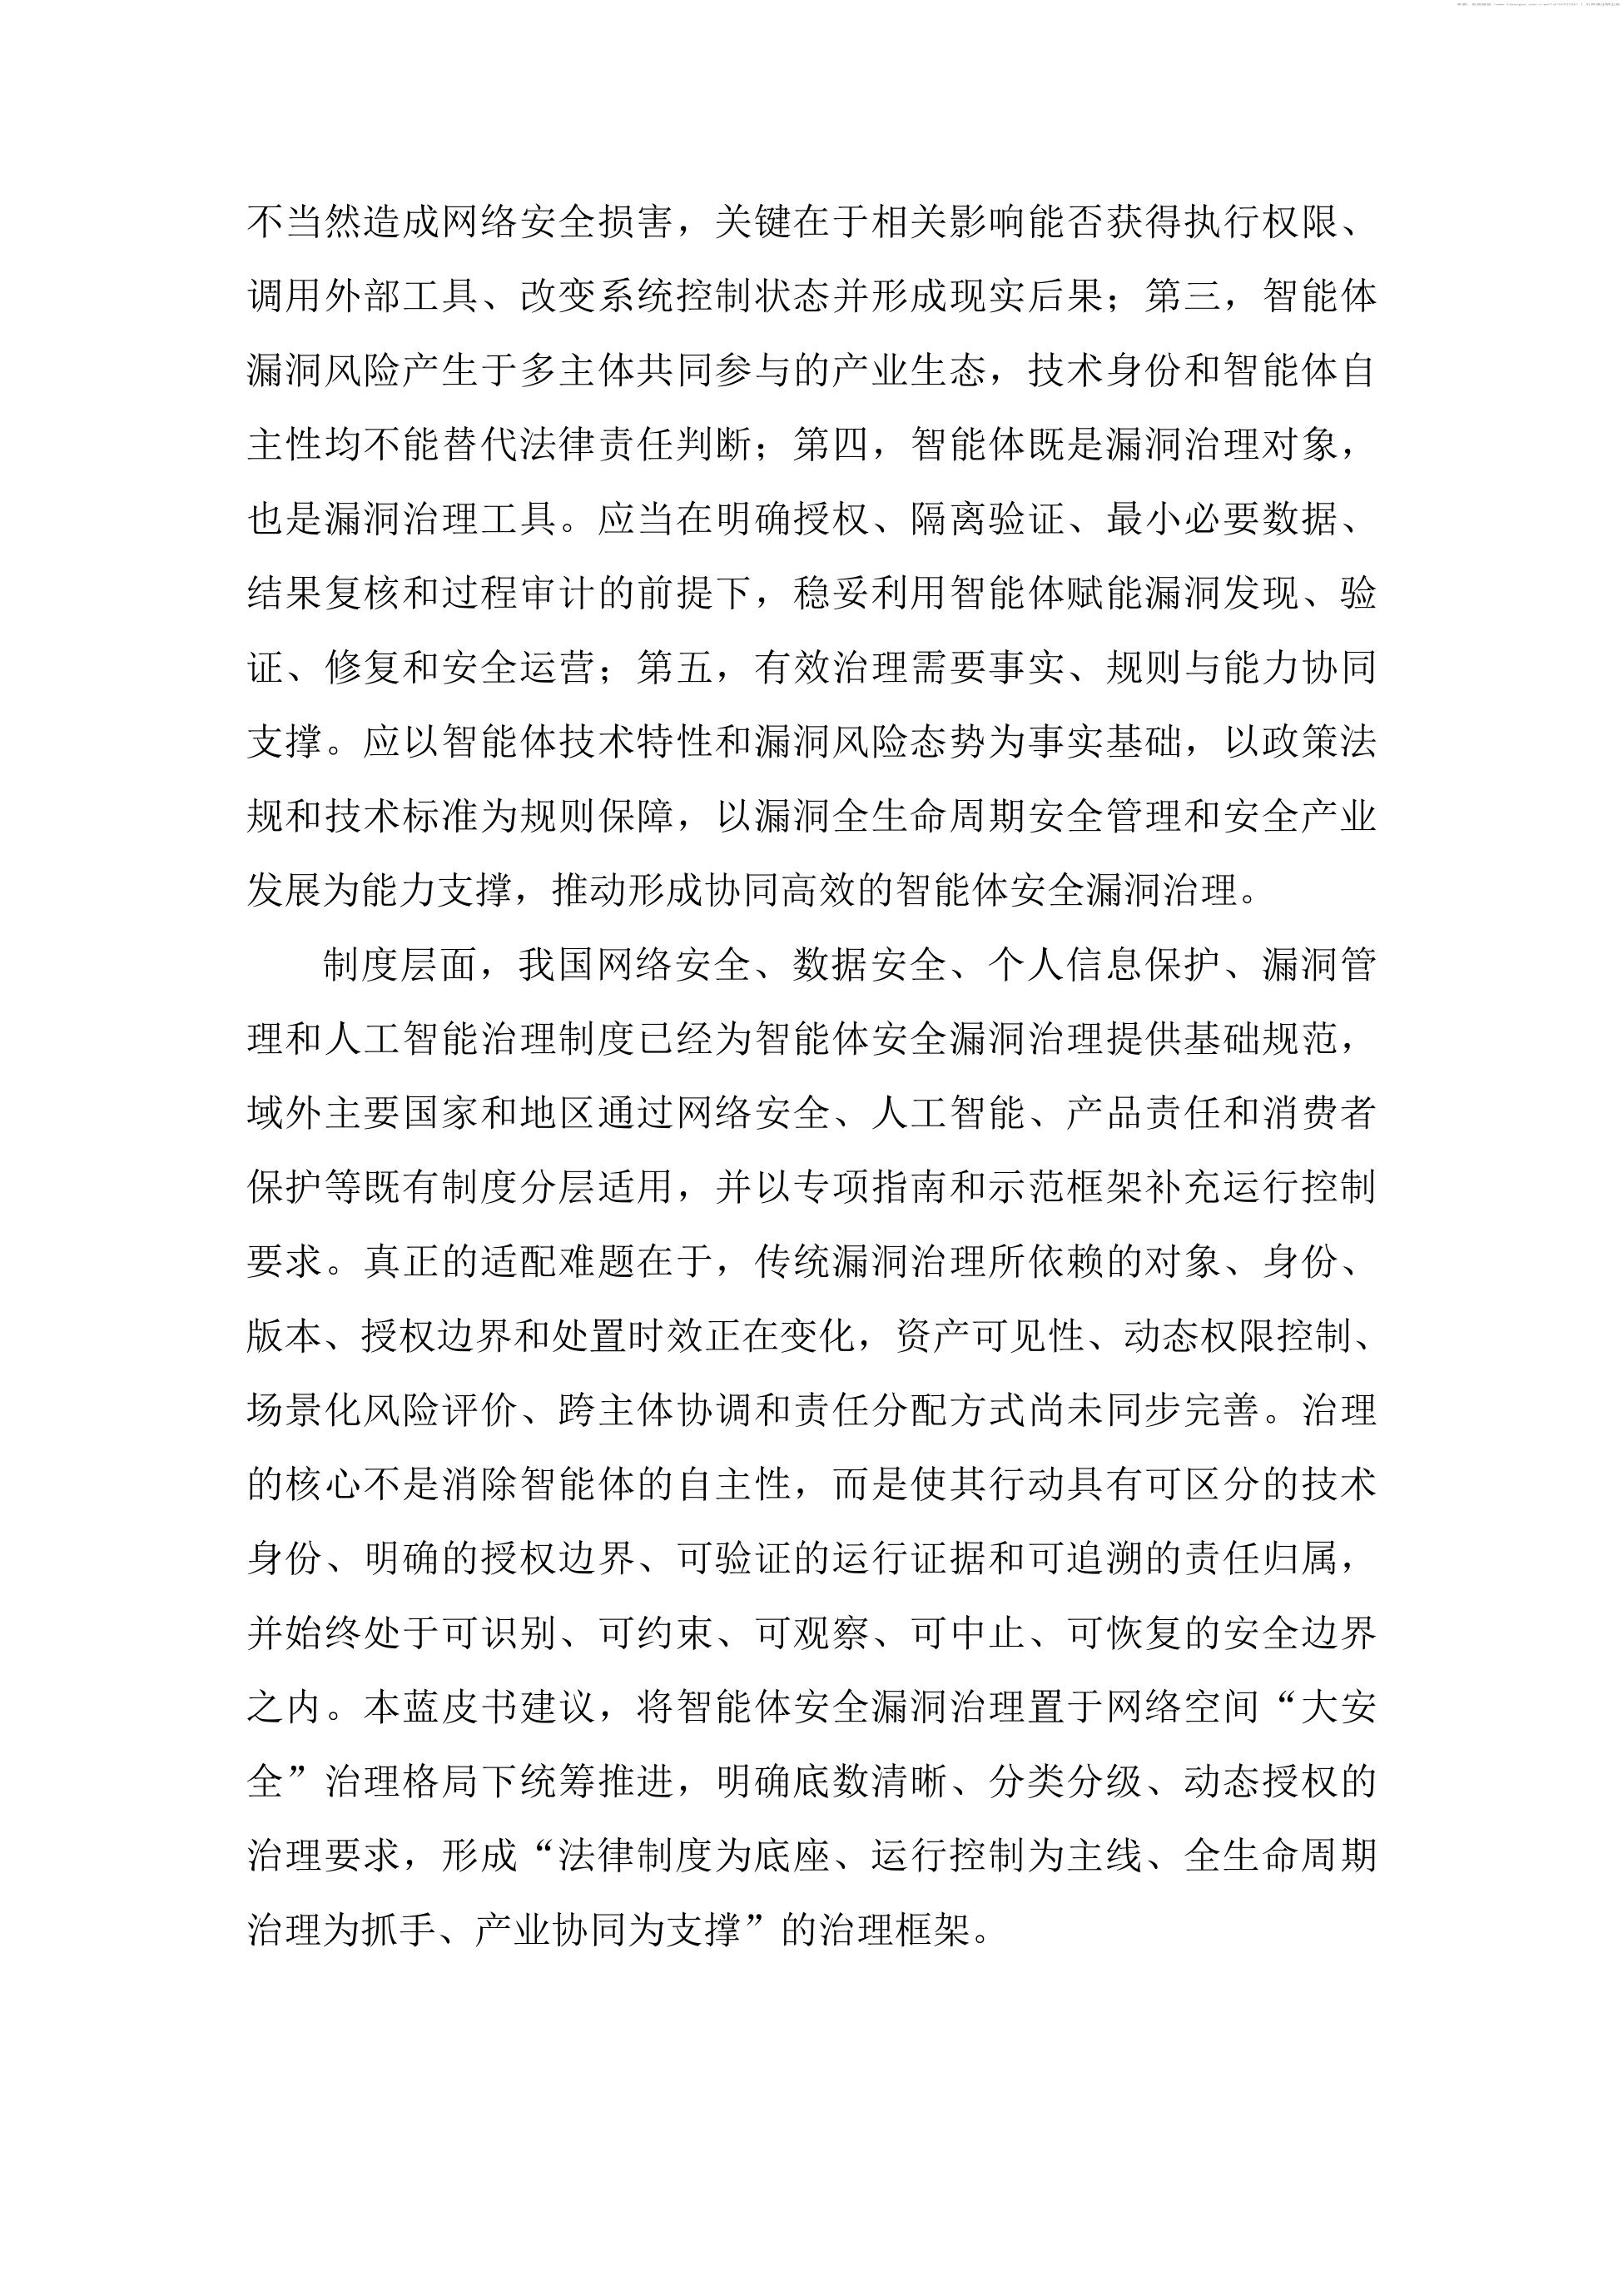
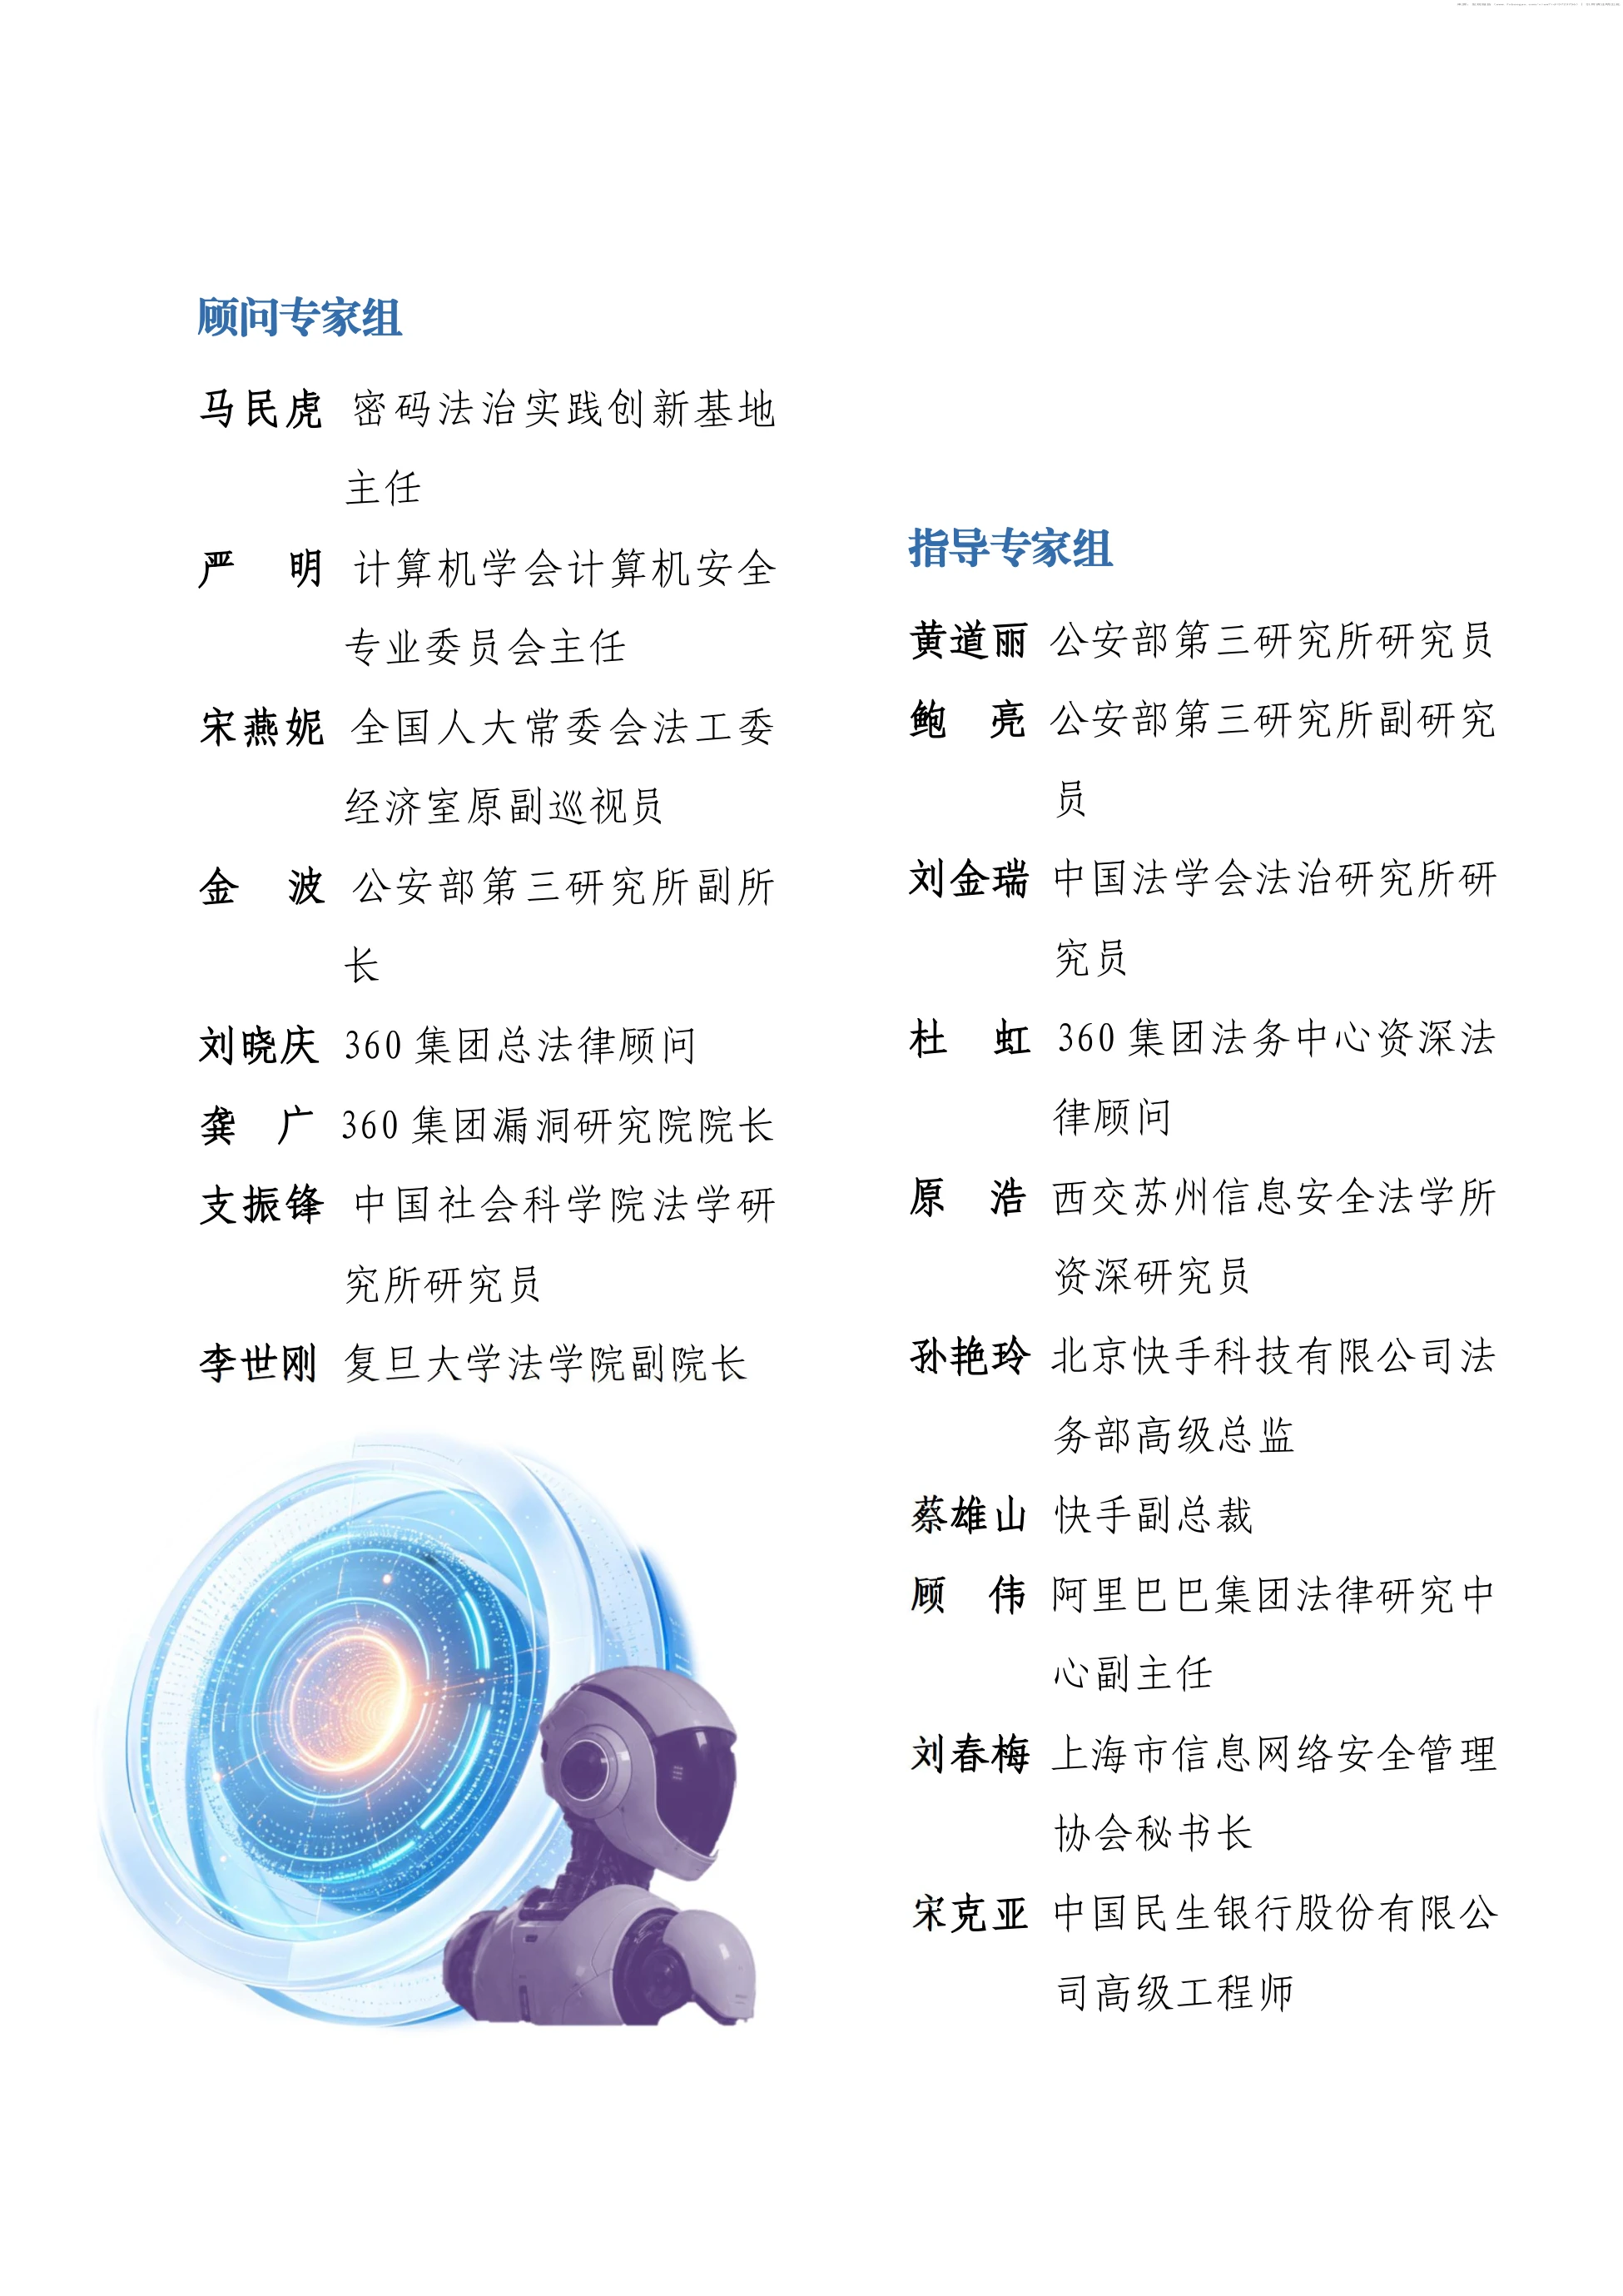
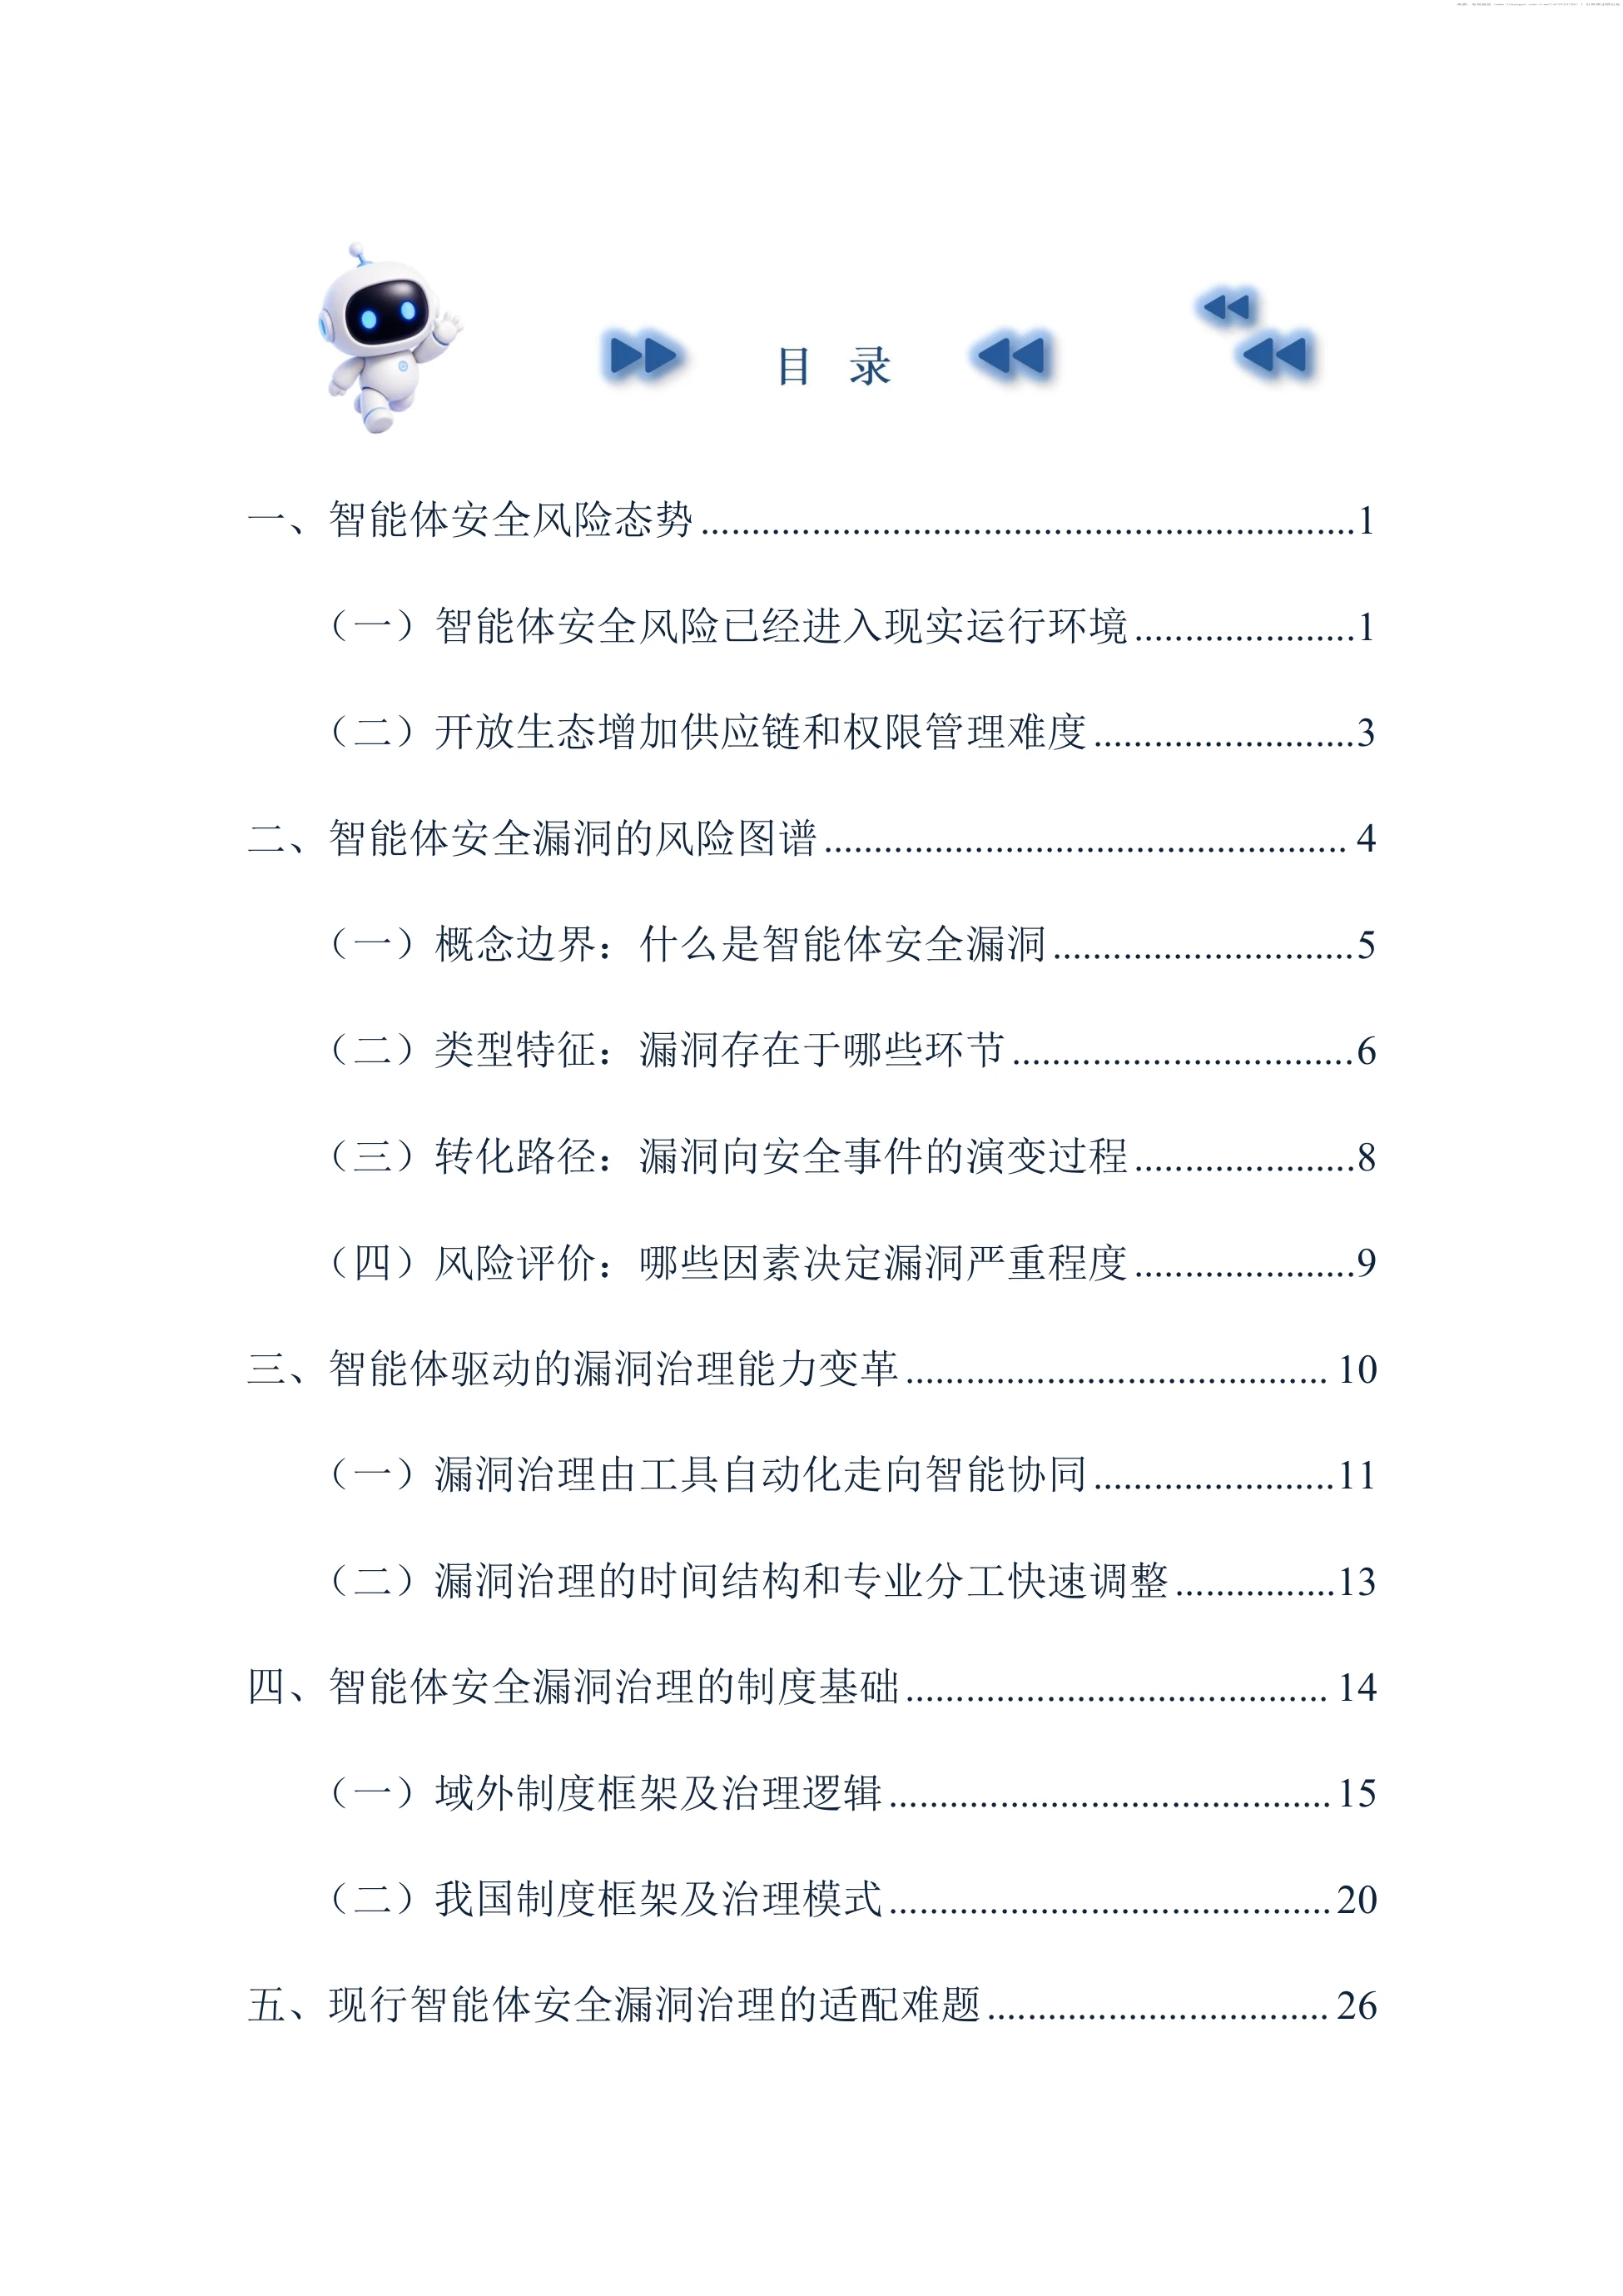
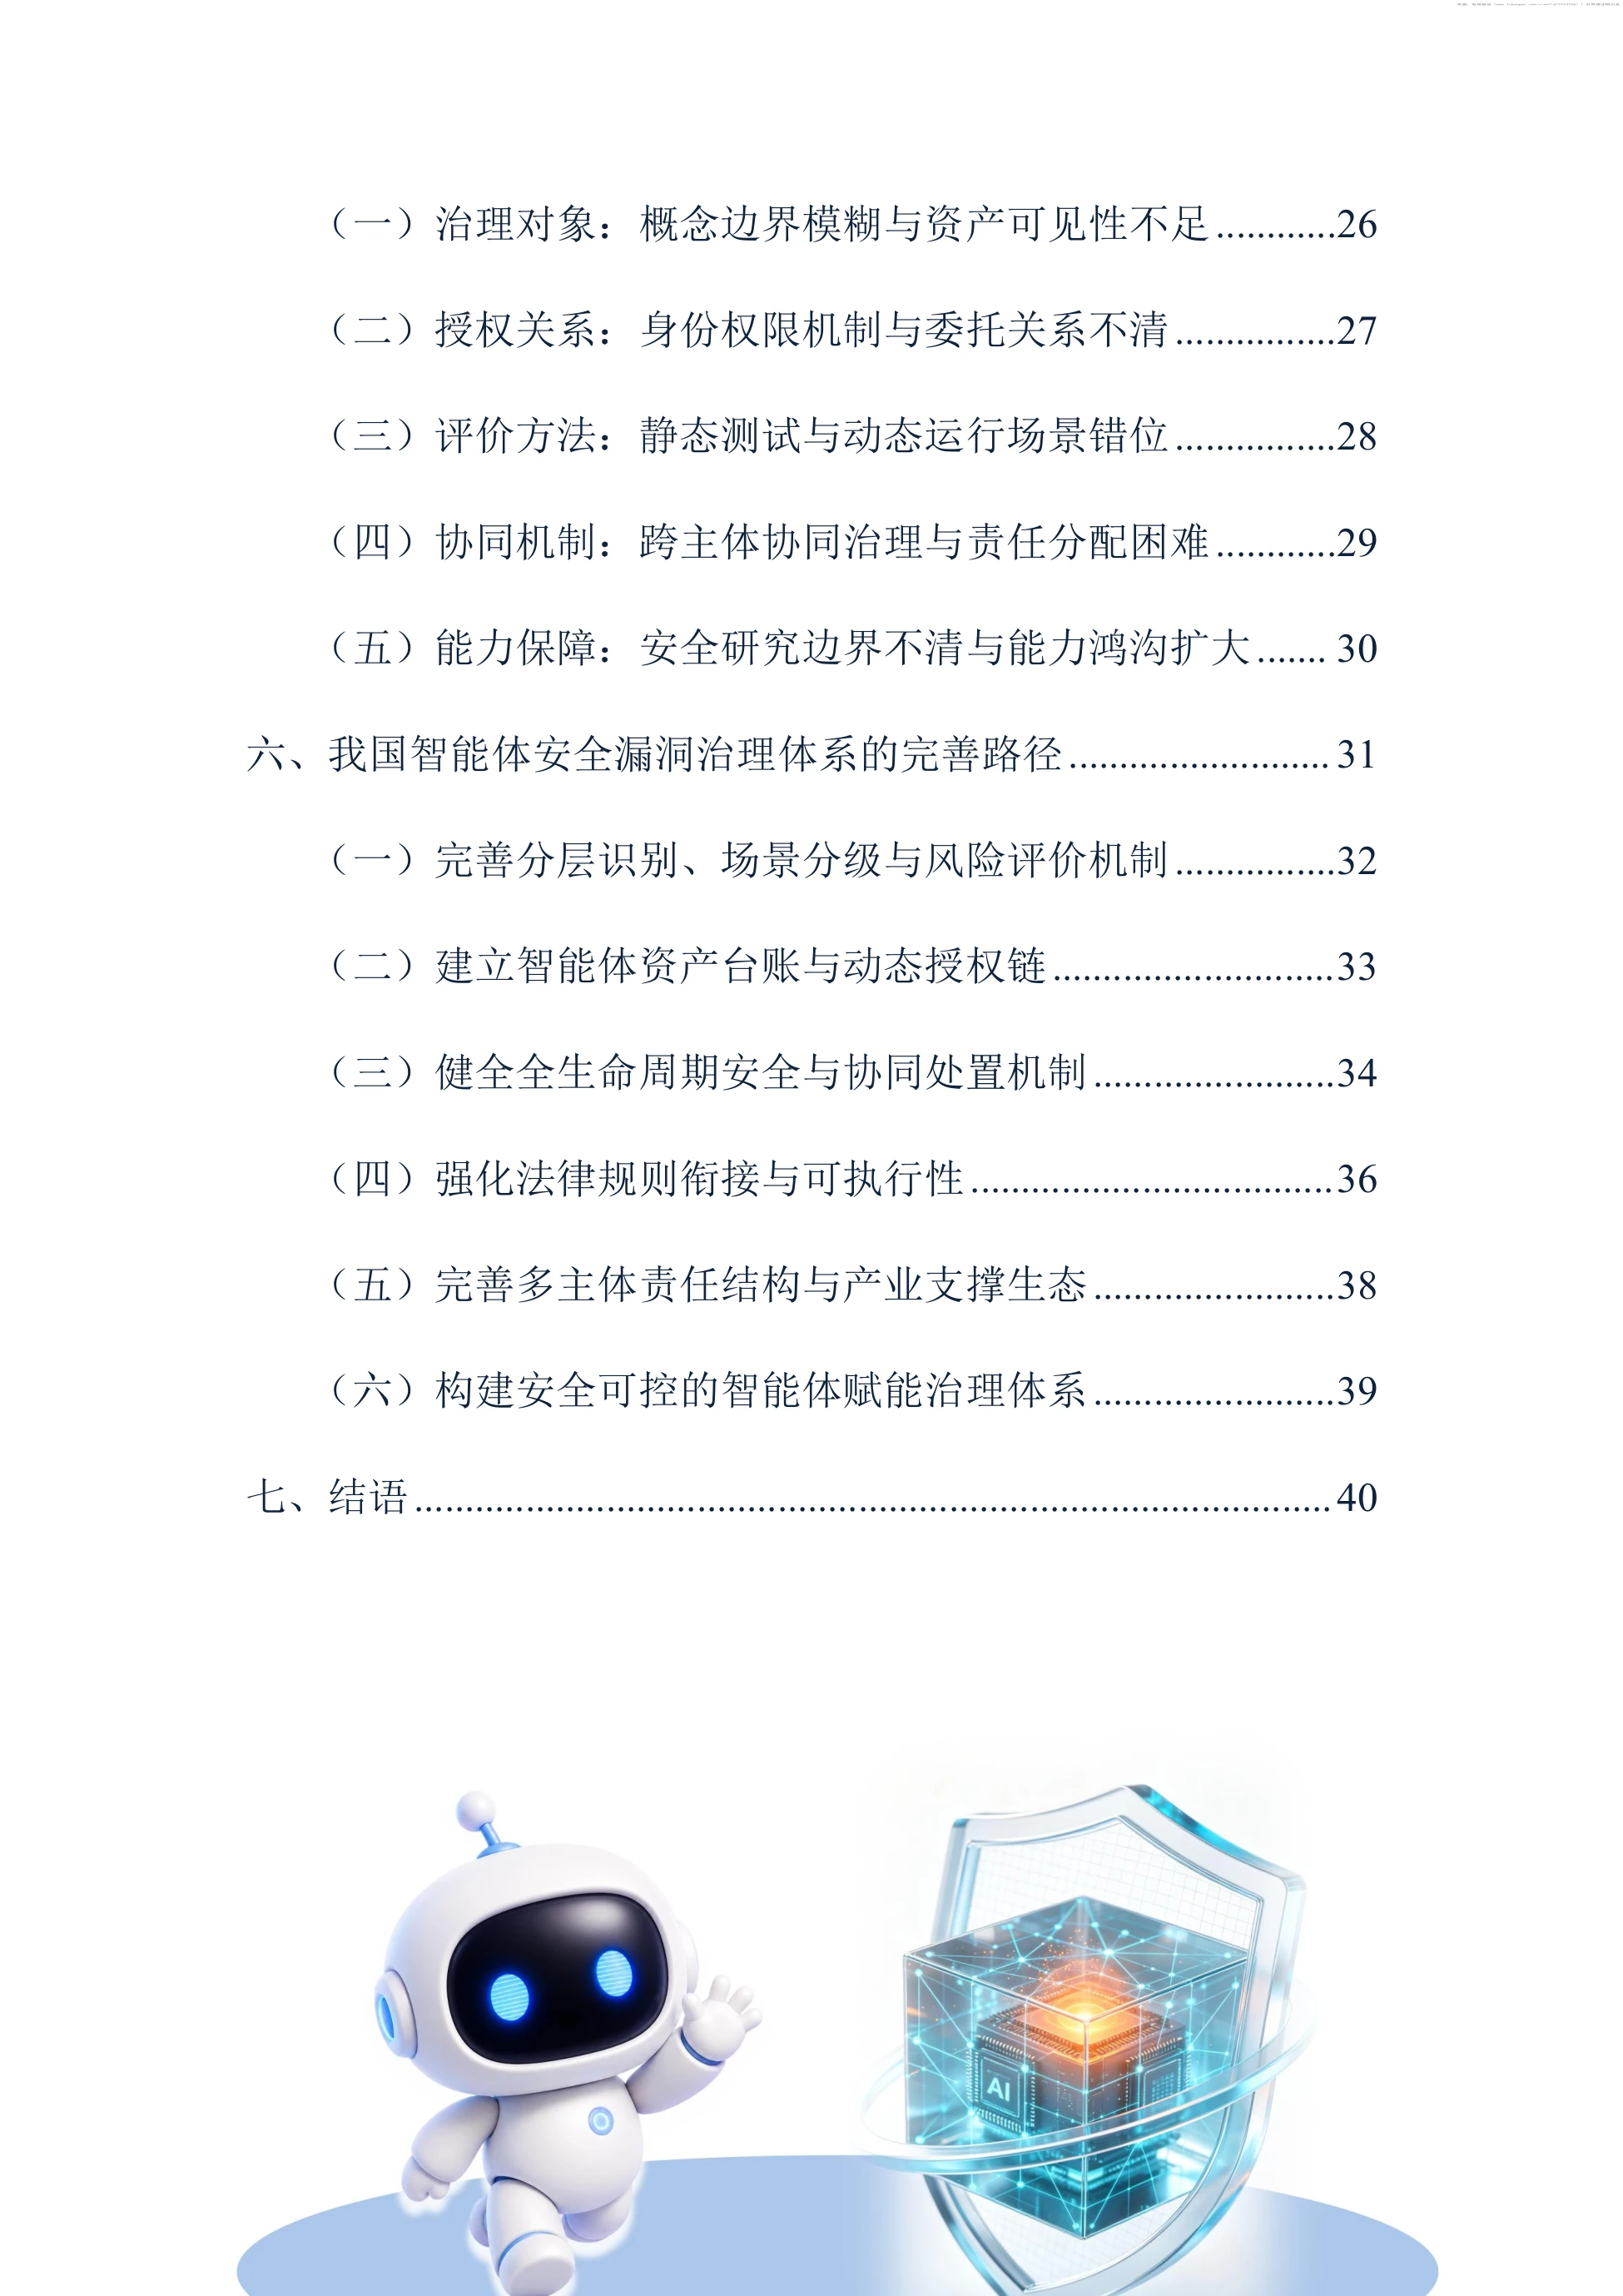
来源:发现报告(www.fxbaogao.com/view?id=5723756)| 引用请注明出处2026 年 9 月来源:发现报告(www.fxbaogao.com/view?id=5723756)| 引用请注明出处随着人工智能由内容生成走向任务执行,智能体正加快进入终端管理、软件研发、智能办公、安全运营和行业应用等场景,并逐步成为连接模型、数据、账户、工具和现实业务流程的行动系统。智能体能够围绕目标持续感知环境、分解任务、调用工具并根据反馈调整行动,在提升生产效率的同时,也使模型不确定性、传统软件缺陷、身份权限和外部工具调用风险相互叠加,推动人工智能安全风险由输出内容向现实行动延伸。就安全漏洞治理而言,智能体同样呈现出明显的“双重面向”,既是新的漏洞载体,也是重塑漏洞发现、验证、修复和安全运营能力的重要工具。本蓝皮书在传统网络安全漏洞概念基础上对“智能体安全漏洞”进行界定,并认为智能体安全漏洞应当与一般模型可靠性问题、内容和伦理风险、攻击行为、安全事件以及一般合规不足相区分。根据风险来源和作用环节,智能体安全漏洞在技术上主要可以归纳为基础组件、开发框架与运行环境漏洞,目标、指令与上下文控制漏洞,身份、权限与工具执行漏洞,记忆、知识与数据状态漏洞,以及 Skill、协议与多智能体供应链漏洞。在治理和责任认定上,则可以进一步区分为产品与服务漏洞、部署与运行隐患、交互与关系型弱点三类。本蓝皮书形成五项基本判断:第一,智能体安全漏洞仍属于网络安全漏洞治理范畴。智能体依赖的软件、框架、接口、配置和运行环境中的缺陷,应当适用既有漏洞发现、报告、修补和披露制度;第二,智能体风险的主要增量来自自主行动能力。模型输出错误并来源:发现报告(www.fxbaogao.com/view?id=5723756)| 引用请注明出处不当然造成网络安全损害,关键在于相关影响能否获得执行权限、调用外部工具、改变系统控制状态并形成现实后果;第三,智能体漏洞风险产生于多主体共同参与的产业生态,技术身份和智能体自主性均不能替代法律责任判断;第四,智能体既是漏洞治理对象,也是漏洞治理工具。应当在明确授权、隔离验证、最小必要数据、结果复核和过程审计的前提下,稳妥利用智能体赋能漏洞发现、验证、修复和安全运营;第五,有效治理需要事实、规则与能力协同支撑。应以智能体技术特性和漏洞风险态势为事实基础,以政策法规和技术标准为规则保障,以漏洞全生命周期安全管理和安全产业发展为能力支撑,推动形成协同高效的智能体安全漏洞治理。制度层面,我国网络安全、数据安全、个人信息保护、漏洞管理和人工智能治理制度已经为智能体安全漏洞治理提供基础规范,域外主要国家和地区通过网络安全、人工智能、产品责任和消费者保护等既有制度分层适用,并以专项指南和示范框架补充运行控制要求。真正的适配难题在于,传统漏洞治理所依赖的对象、身份、版本、授权边界和处置时效正在变化,资产可见性、动态权限控制、场景化风险评价、跨主体协调和责任分配方式尚未同步完善。治理的核心不是消除智能体的自主性,而是使其行动具有可区分的技术身份、明确的授权边界、可验证的运行证据和可追溯的责任归属,并始终处于可识别、可约束、可观察、可中止、可恢复的安全边界之内。本蓝皮书建议,将智能体安全漏洞治理置于网络空间“大安全”治理格局下统筹推进,明确底数清晰、分类分级、动态授权的治理要求,形成“法律制度为底座、运行控制为主线、全生命周期治理为抓手、产业协同为支撑”的治理框架。来源:发现报告(www.fxbaogao.com/view?id=5723756)| 引用请注明出处联合出品公安部第三研究所网络安全法律研究中心360 集团法务中心西交苏州信息安全法学所CCF 计算机安全专业委员会网络空间安全法治创新工作组指导单位密码法治实践创新基地中国信息安全法律大会专家委员会中国抗量子密码战略与政策法律工作组参编单位公安部第三研究所供应链安全能力中心360 集团漏洞研究院同济大学人工智能政治学研究中心上海市信息网络安全管理协会互联网安全法律服务专家委员会广东省网络空间安全协会上海市法学会科创法治研究会江苏竹辉律师事务所来源:发现报告(www.fxbaogao.com/...

1、当您付费下载文档后,您只拥有了使用权限,并不意味着购买了版权,文档只能用于自身使用,不得用于其他商业用途(如 [转卖]进行直接盈利或[编辑后售卖]进行间接盈利)。
2、本站所有内容均由合作方或网友上传,本站不对文档的完整性、权威性及其观点立场正确性做任何保证或承诺!文档内容仅供研究参考,付费前请自行鉴别。
3、如文档内容存在违规,或者侵犯商业秘密、侵犯著作权等,请点击“违规举报”。

查找下载文件的指引

一、电脑端

- Windows 系统:按下键盘快捷键 `Ctrl + J`,即可打开下载列表。  

- Mac 系统:按下键盘快捷键 `⌘ + J`,即可打开下载列表。  

二、手机端

1. 打开手机浏览器,点击浏览器右下角的 “≡”(或“更多”)图标。  

2. 在弹出的菜单中找到并点击 “下载内容”(或类似选项),即可查看已下载的文件。  

提示:不同浏览器界面略有差异,若未找到“下载”入口,可尝试在浏览器设置中搜索“下载”关键词。


2026-智能体安全漏洞治理蓝皮书-公安部第三研究所 x 360集团-49页

¥9.9
会员免费
下载本文档
安全支付  |  可重复下载
格式pdf
大小2.13 MB
页数约51页
下载3 次
Reozyyy + 关注
实名认证
确认删除?
会员
教程
联系
  • 站长微信
顶部