APT攻击怎么演变?118页拆身份窃取与AI赋能
 广告
本文解读:《APT趋势洞察报告》 · 共 118 页 · 原文
这份年报里最该被记住的一句判断是:身份攻击已经从“偷密码”迁移到“偷会话与授权”。《2025 年 APT 趋势洞察报告》由深信服千里目安全技术中心深瞻情报实验室发布,共 118 页,样本覆盖全球多个 APT 组织与网络犯罪团伙。
结构是六块:威胁概览、行业风险剖面、技术与战术演进、AI 与高级威胁专题、AI 系统自身安全、地缘与组织画像。全篇最硬的一个数字是 43——2025 年监测到的在野利用 0day 漏洞数量,比 2024 年的 31 个增长超过 32%。
口令和传统 MFA 越来越像一道“可绕过的门槛”,令牌才像一张能长期使用的通行证。
图源:《APT趋势洞察报告》(第1页)
一、五个判断,先把结论摆出来
报告开篇给了五条主要观点,基本框住了全年走势。第一条是攻防全域升级,涵盖身份窃取、0day 漏洞与 AI 加速三个维度,攻击面从传统终端延伸到云端与移动。
第二条是 43 个在野 0day,影响操作系统、浏览器、应用程序和硬件设备,攻击面从操作系统延伸到芯片与通讯应用。
第三条是社会工程的核心变化不在话术,而在模式转型:攻击者大幅降低对复杂恶意代码投递的依赖,转而操控人类工作流与身份验证体系。
第四条是 AI 的双面性,既赋能侦察、恶意软件生成与规模化钓鱼,自身也面临提示注入、供应链风险、Agent 滥用与 RAG 投毒。第五条是地缘。报告持续跟踪南亚、东亚、欧洲、中东、北美五个地区的 APT 动态。
五条摆在一起看,最明显的变化是攻击的入口从代码转到了人和身份。

图源:《APT趋势洞察报告》(第5页)
二、为什么是令牌,不是密码
这一节的逻辑值得完整走一遍,因为它是全年最实用的认知更新。对攻击者来说,口令和传统 MFA 是可绕过的门槛;而 Token、Session Cookie、Device Code Flow 与 OAuth 授权更接近可持续使用的通行证。
这类凭证一旦到手,后续往往不需要复杂漏洞利用,直接用 Microsoft Graph 等官方 API 就能做侦察和数据提取。入侵于是变成标准化的三步:账户接管、数据搜刮、横向扩散。
报告还专门解释了 Device Code Flow:它本是 OAuth 2.0 为无输入能力的设备设计的授权流程,设备先申请设备码和用户码,用户再到另一台设备上输入用户码完成验证。
攻击者利用的正是这个流程:投递诱饵,让受害者在合法登录页面输入攻击者生成的设备码,授权就绑到了攻击者手上。
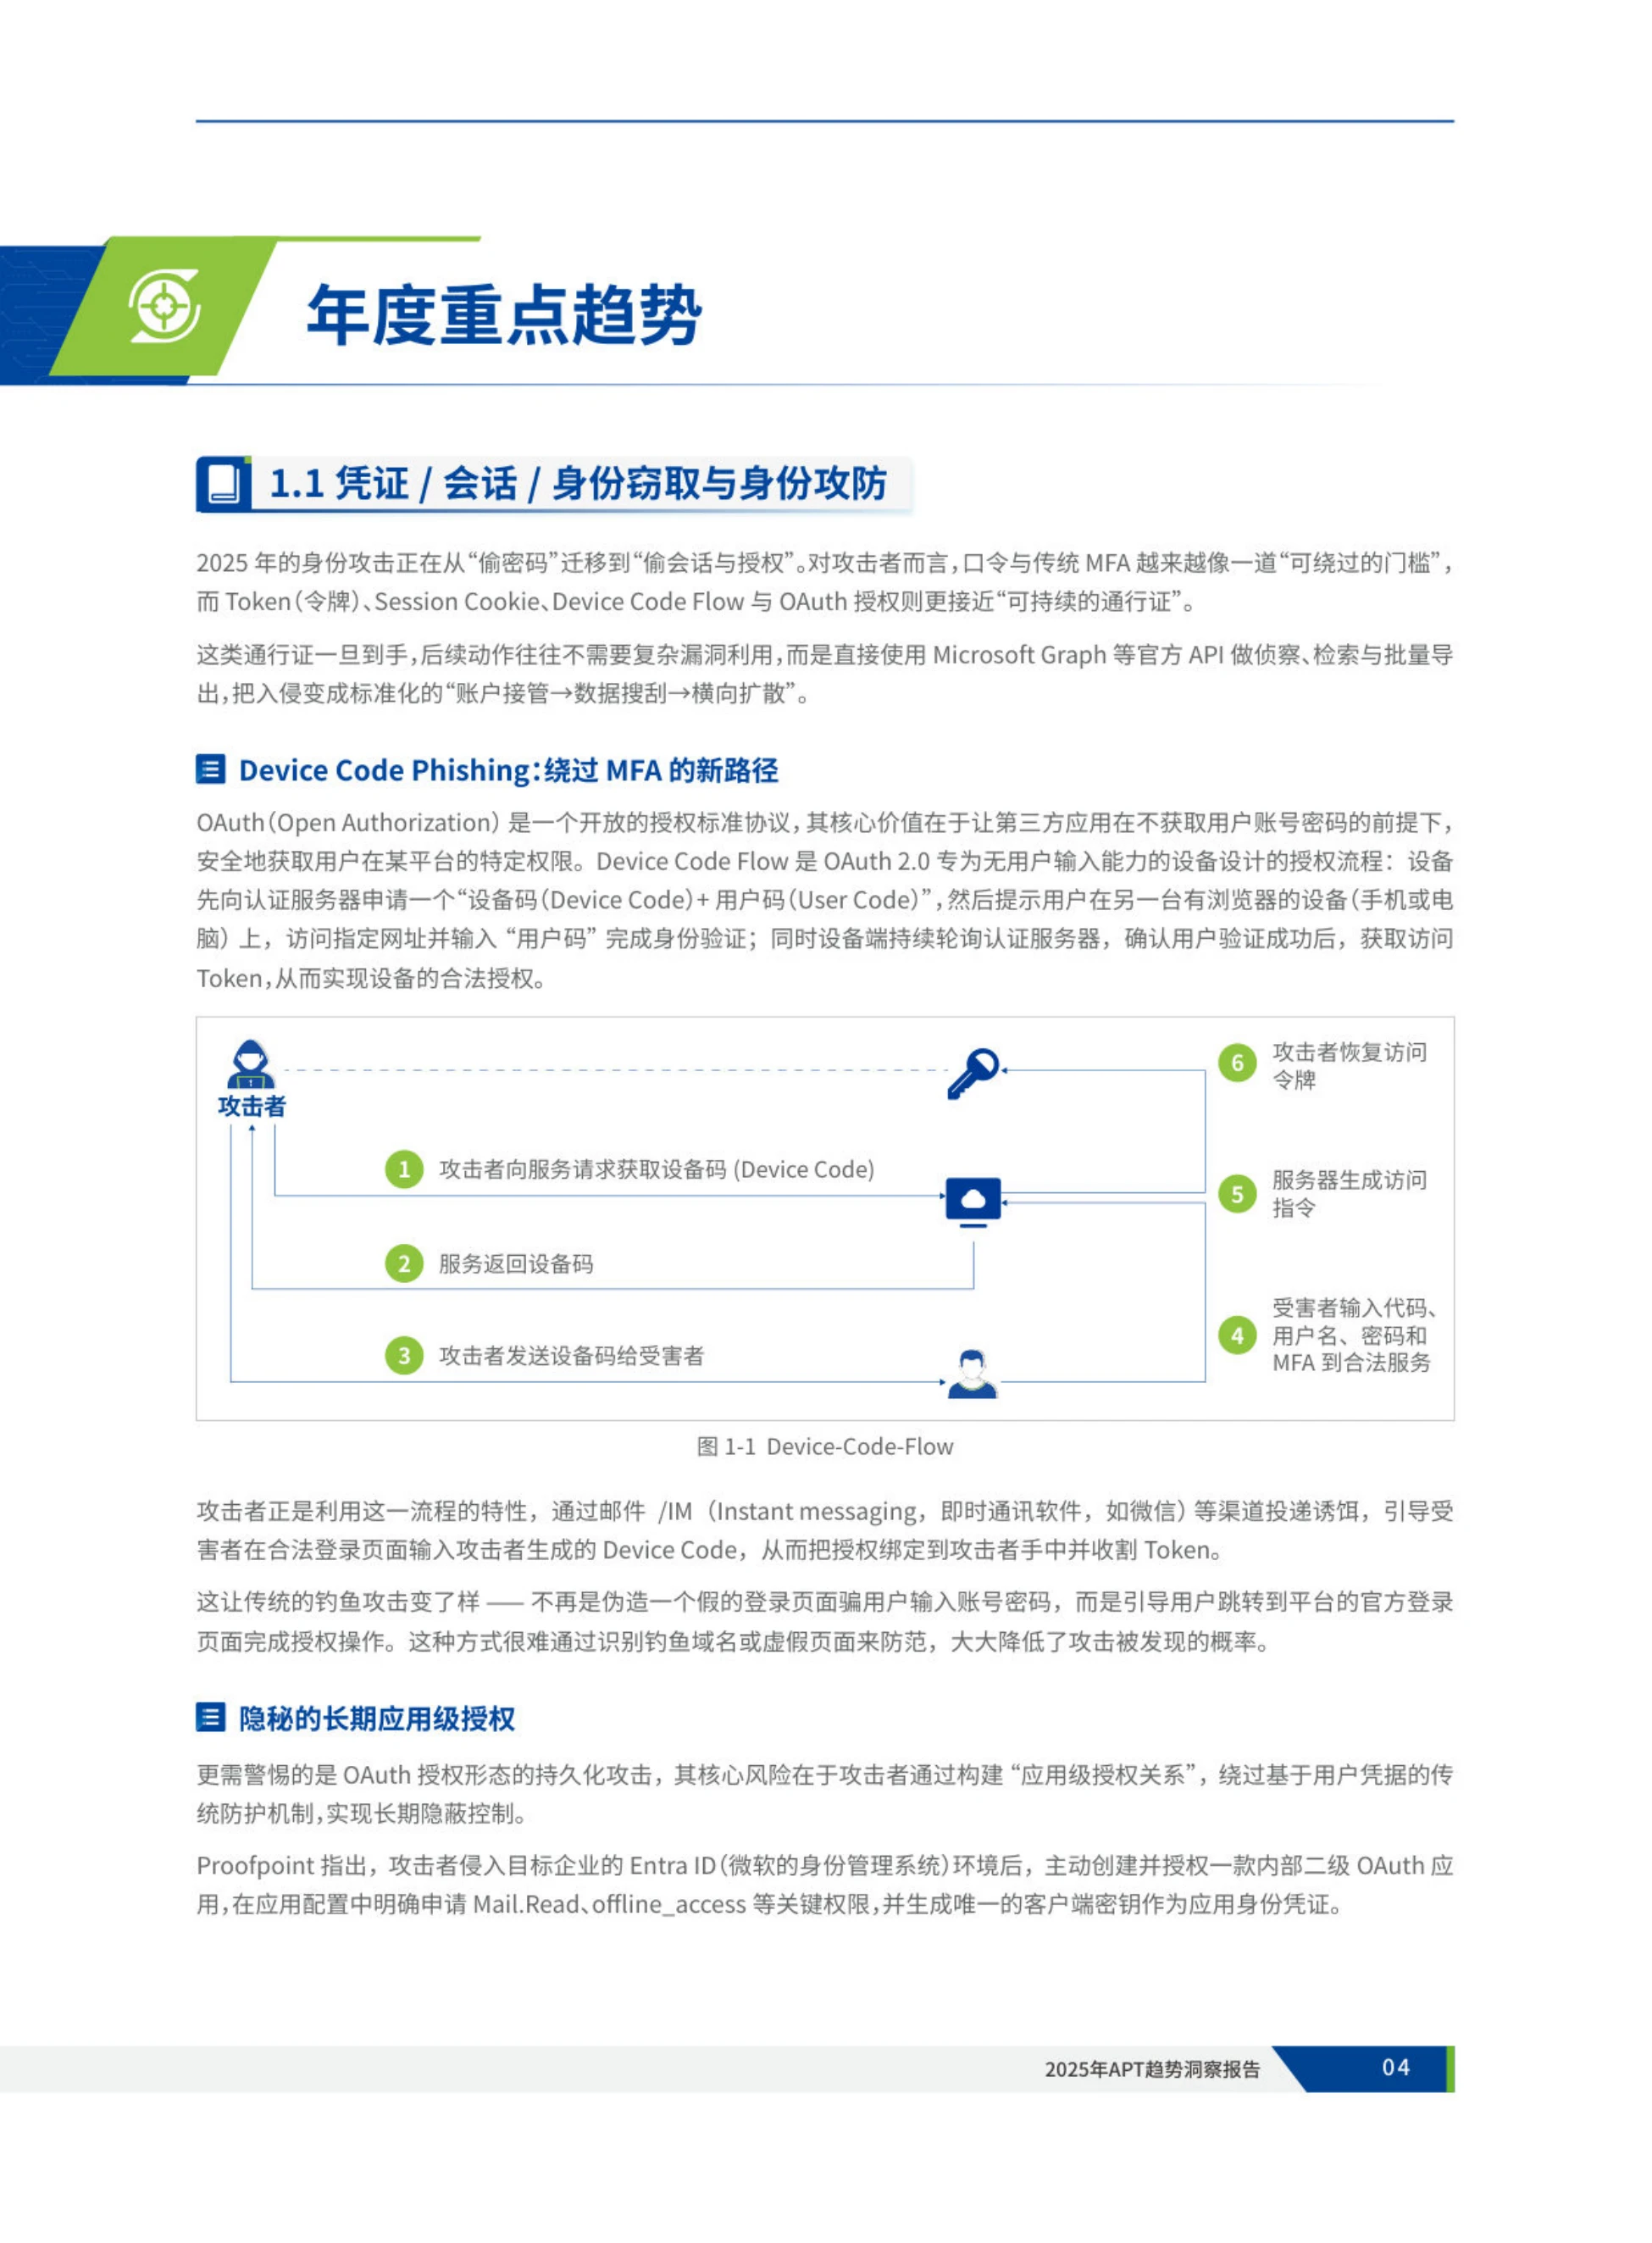
图源:《APT趋势洞察报告》(第7页)
三、Device Code 钓鱼为什么难防
因为它不再伪造登录页。用户跳转的是平台官方页面,输入的是真实验证码。报告的原话是:这种方式很难通过识别钓鱼域名或虚假页面来防范,大大降低了攻击被发现的概率。
更需警惕的是持久化。攻击者侵入企业的 Entra ID 环境后,会主动创建并授权一款内部二级 OAuth 应用。在应用配置里申请 Mail.Read 等关键权限,再生成唯一的客户端密钥作为应用身份凭证。
此后即便企业做密码重置、强制 MFA、清理登录会话,已配置的应用授权关系仍未被破坏。只有管理员在 Entra ID 中主动删除恶意应用,或通过权限管理系统撤销预授权,攻击链路才会被切断。
改密码、踢会话、上 MFA 都做了却还在被读邮件,问题往往出在应用授权上。
图源:《APT趋势洞察报告》(第8页)
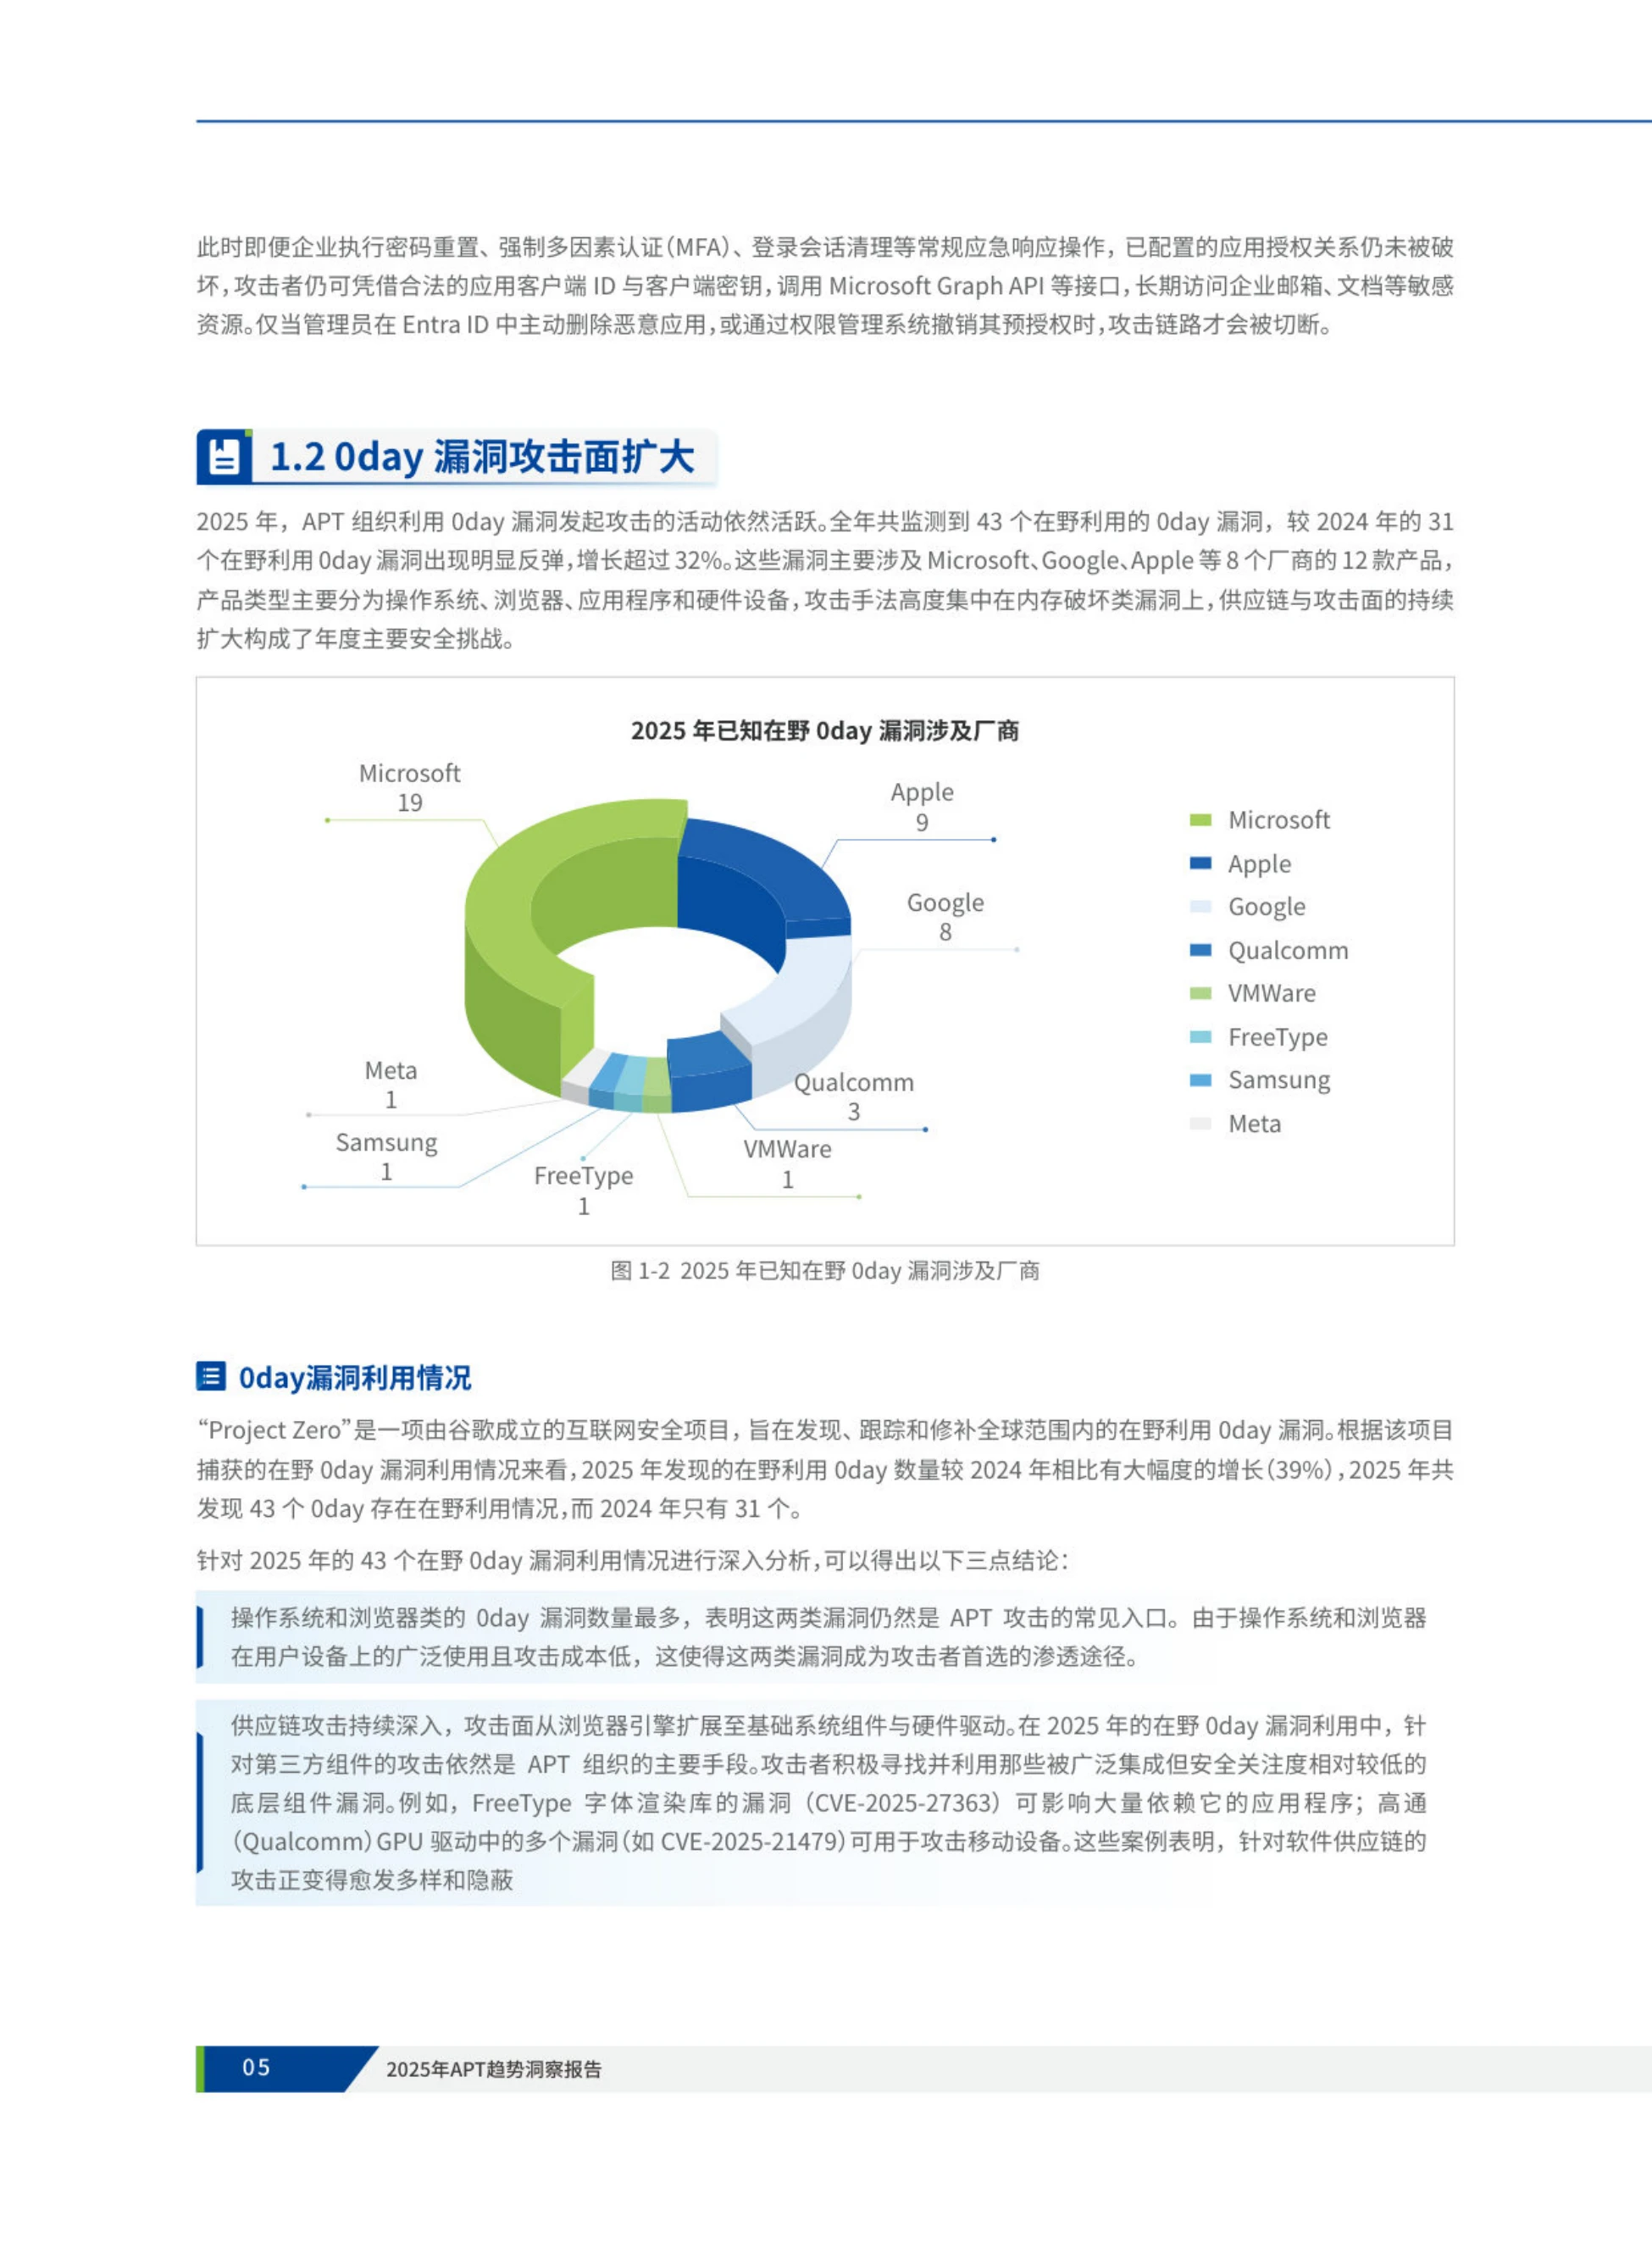
四、43 个 0day:微软 19,苹果 9,谷歌 8
漏洞这一章是全文数据最实的一节。2025 年全年监测到 43 个在野利用的 0day 漏洞,涉及 8 个厂商或产品。分布是微软 19 个、苹果 9 个、谷歌 8 个、高通 3 个,Meta、三星、FreeType、VMware 各 1 个。
报告引了谷歌 Project Zero 的口径做交叉验证:2025 年发现的在野 0day 较 2024 年增长 39%,2024 年只有 31 个。两个口径的绝对数一致,都是 43 对 31,只是增幅算法不同。
产品类型分四类:操作系统、浏览器、应用程序、硬件设备。攻击手法高度集中在内存破坏类漏洞上。
43 个里有 19 个落在微软生态,这个比例本身就是一个防御优先级。

图源:《APT趋势洞察报告》(第9页)
五、十年曲线:漏洞从系统走向芯片
报告对 2015 年以来的在野 0day 所属平台做了定量分析,结论有两点。第一,操作系统和浏览器类的 0day 数量最多。原因是这两类在用户设备上使用最广、攻击成本相对低,成为首选的渗透途径。
第二,供应链攻击持续深入,攻击面从浏览器引擎扩展到基础系统组件与硬件驱动。报告举了两个例子:FreeType 字体渲染库的漏洞 CVE-2025-27363,会影响大量依赖它的应用;高通 GPU 驱动中的多个漏洞,比如 CVE-2025-21479,可用于攻击移动设备。
这类目标的特点是“被广泛集成但安全关注度相对较低”,正好是攻击者喜欢的缝隙。报告还提到移动端的两个标志性案例:三角行动自 2019 年起针对 iPhone,2024 年由卡巴斯基披露;Predator 则把商业间谍软件的基础设施工程化推向新高度。
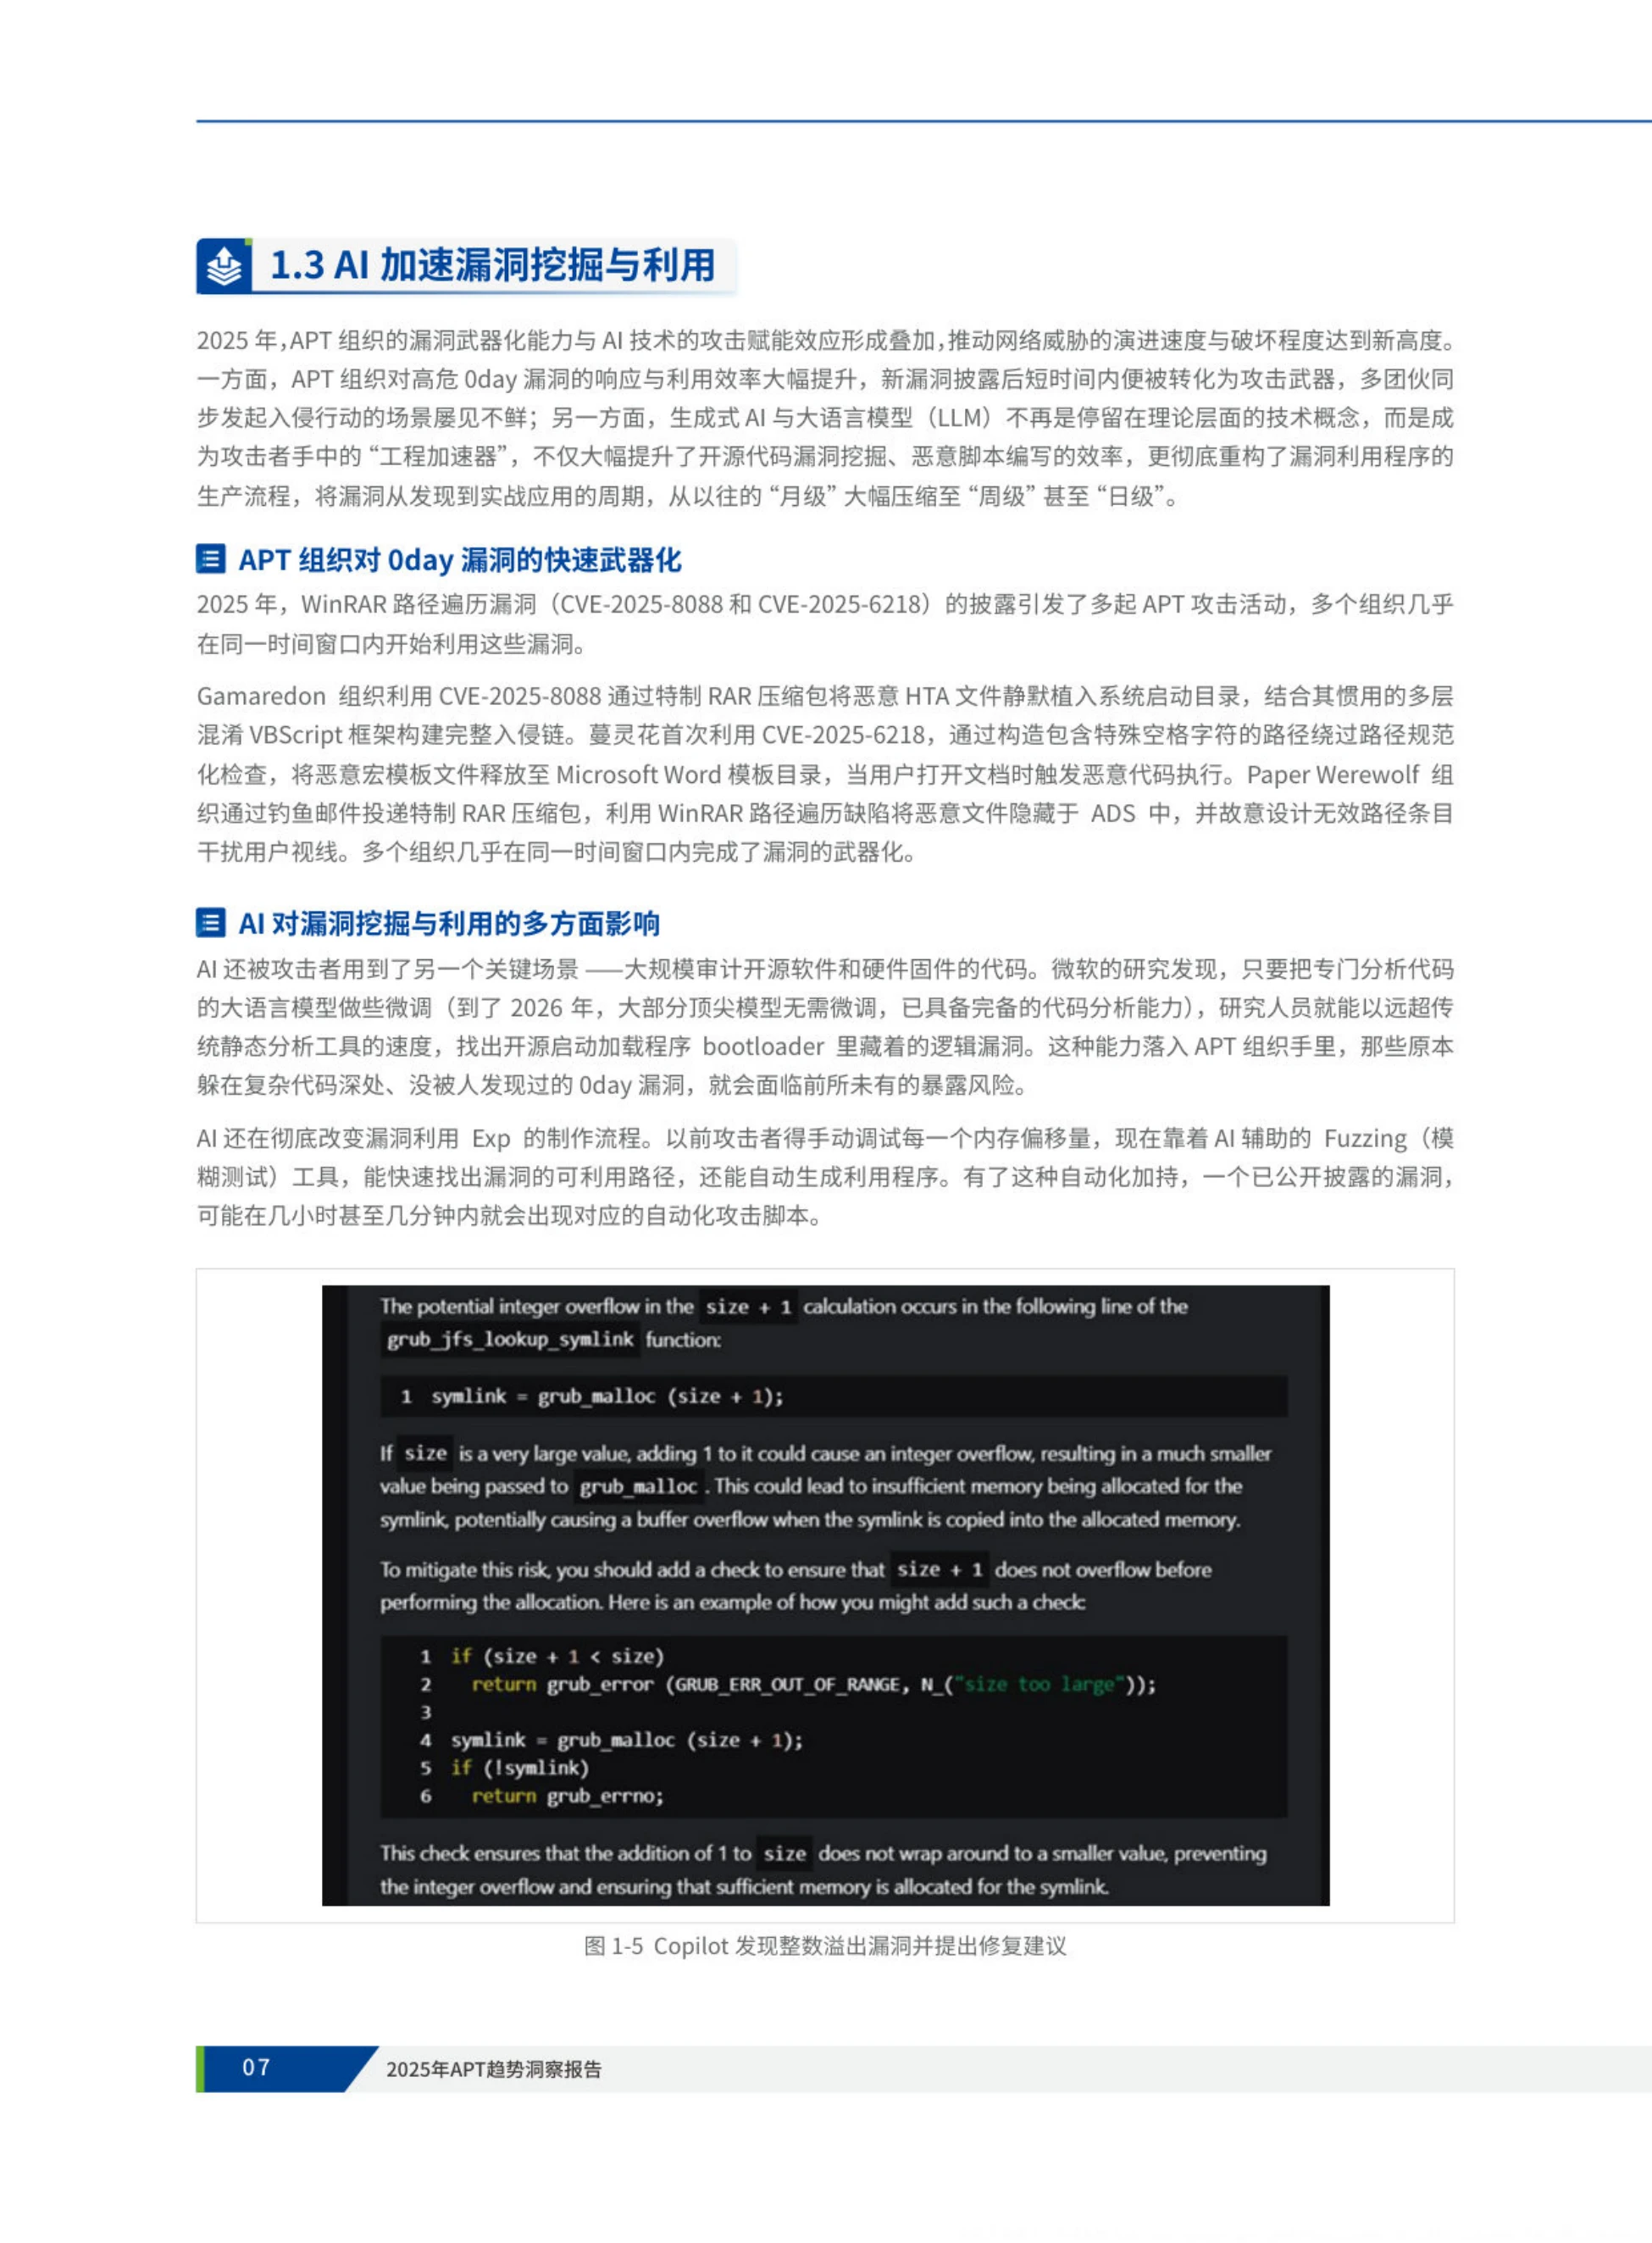
图源:《APT趋势洞察报告》(第10页)
六、武器化提速:AI 把窗口期压短了
这一节讲的是攻防节奏的变化,不是新技术清单。报告的判断是:APT 组织的漏洞武器化能力与 AI 的攻击赋能效应形成叠加,推动威胁的演进速度与破坏程度达到新高度。
一方面是高危 0day 的利用速度在加快;另一方面是生成式 AI 极大地加速了新攻击技术与工具的应用。报告在 AI 专题里写得更细:2025 年 AI 并未创造全新的侦察模式,却通过深度处理公开信息,让侦察的效率和覆盖面明显上升。
恶意软件开发也在转向 AI 驱动的动态生成。报告举了两个样本:VBS 脚本里的 StartThinkingRobot 函数,以及 APT28 使用的 PromptSteal(又名 LameHug)。还有 VoidLink 框架,报告称其覆盖用户态与内核态隐匿技术,囊括 LD_PRELOAD、LKM、eBPF 等多个 rootkit 方向。

图源:《APT趋势洞察报告》(第4页)
七、社会工程:从骗话术到骗交互
这一节是全年最值得产品经理读的部分,因为它讲的是“界面怎么被武器化”。报告的原话是:社会工程学回归其原始含义,攻击者降低对邮件投递恶意代码的依赖,转而聚焦对人类工作流的直接操控。
ClickFix 是代表。报告的定义很克制:它的本质不是更高明的木马,而是更高确定性的交互设计。具体做法是通过一键复制或剪贴板注入降低操作门槛,再利用 PowerShell、MSHTA、rundll32 等系统自带组件执行。
同样思路还出现在终端对抗里。比如利用 Dfsvc.exe 这类 LOLbins,以及用 OneClik 恶意配置文件做持久化,最终表现为带微软签名的合法软件计划任务定期执行。
这类攻击最难查的地方在于,落地的东西看起来全是合法的。
攻击者不再让你下载坏文件,而是让你亲手粘一行命令。
图源:《APT趋势洞察报告》(第3页)
八、供应链与终端:对抗进入内核层
报告把供应链单列一节,判断是:供应链攻击已从传统源码投毒,演变为针对软件全生命周期的链路劫持。2025 年出现的形态包括开源仓库维护者被攻击、依赖与更新链路被劫持、投毒的 AI IDE 插件。
终端这一层,攻防已进入系统级内核对抗。攻击者不再满足于应用层隐藏,而是直接对 EDR 下手。典型工具是 RansomHub 在 2024 年 5 月推出的 EDRKillShifter,采用 BYOVD(自带易受攻击驱动)思路,支持动态切换存在漏洞的驱动。
另一条路是侧加载与内存驻留:把恶意逻辑藏进合法进程,减少落盘痕迹。报告也记录了国内相关团伙的演进。银狐病毒 2020 年初以“游蛇”等别名出现,2022 年底核心远控源码泄露后演变为多团伙、产业化的恶意家族,2023 年开始大规模传播。
2025 年它的新变化是加大对合法远程协助软件和盗版商业远控的滥用,借合法信任背书降低被检出概率。
银狐的产业化路径说明,黑产的能力已经跑在多数企业补丁节奏前面。
九、AI 的两面:赋能攻击,也自身不安全
报告把 AI 拆成两个方向看,这个分法很清楚。第一个方向是 AI 赋能攻击。侦察、恶意软件生成、翻译与规模化钓鱼,都被显著加速。
其中“翻译”这一条讲得最透:AI 消解了长期存在的语言障碍与模板构建成本,非英语母语攻击者写出的钓鱼文案不再有语法破绽。
但报告也给了克制结论:2025 年的实战表明,AI 目前仍是攻击者好用的辅助工具,未见全自动黑客 Agent,并未改变攻防本质。第二个方向是 AI 系统自身的安全。提示词注入在 2025 年出现了新形式;模型供应链出现 HuggingFace 命名空间劫持。
Agent 侧出现了会话走私:恶意子代理在返回结果时夹带指令,污染上层代理的决策。RAG 与长短期记忆则带来持久化投毒——投进去的知识会被反复检索,污染是长期的。
这份报告的原文件,连同可对照的原始图表,都放在运营动脉(www.yydm.cn)上,随时能翻。
对着原文的图表再过一遍,比只看二手转述踏实,也不容易被断章取义的说法带偏。
十、行业剖面与防守的四条线
行业这一章按五类主体拆,每类的风险点不同。政府与公共部门是三类风险叠加:下属机构薄弱、整体管理面被控制、高价值目标被长期监控。
教育科研是“领域定向刺探”,攻击者不再泛投,而是按学科方向定制诱饵。企业侧是银狐木马与勒索深度协同。高端制造被单列,报告引用 2025 年 3 月捷豹路虎因网络攻击导致 1.6TB 数据泄露的案例。
电力等关键基础设施,攻击已从渗透窃密升级为直接威胁能源安全,报告提到委内瑞拉事件期间该国 BGP 基础设施出现异常。
防守侧,报告的落点是四条:情报转规则的流水线、Agentic 化的调查工作流、左移狩猎、自动化逻辑漏洞发现。
治理层面,报告提到《人工智能安全治理框架》2.0 版由全国网络安全标准化技术委员会发布,治理逻辑从单一数据要素转向算力、数据、算法全要素。
如果要挑一个今年最该补的口子,我会选应用授权清单:把 Entra ID 里所有第三方应用的权限和密钥过一遍,比再买一台设备更划算。
 广告
声明:除非特别标注,否则均为本站原创文章,转载时请以链接形式注明文章出处。如若本站内容侵犯了原著者的合法权益,可联系本站删除。