电脑桌面
添加运营动脉到电脑桌面
安装后可以在桌面快捷访问

2026年AI安全报告-CheckPoint会员免费

2026年AI安全报告-CheckPoint 复制标题
2026年AI安全报告-CheckPoint_第1页
1/58页
2026年AI安全报告-CheckPoint_第2页
2/58页
2026年AI安全报告-CheckPoint_第3页
3/58页
2026年AI安全报告-CheckPoint_第4页
4/58页
2026年AI安全报告-CheckPoint_第5页
5/58页
2026年AI安全报告-CheckPoint_第6页
6/58页
2026年AI安全报告-CheckPoint_第7页
7/58页
2026年AI安全报告-CheckPoint_第8页
8/58页
2026年AI安全报告-CheckPoint_第9页
9/58页
2026年AI安全报告-CheckPoint_第10页
10/58页
2026 AI 安全报告 研究院 AI 安全报告 · 第二次发布年度版专业报告

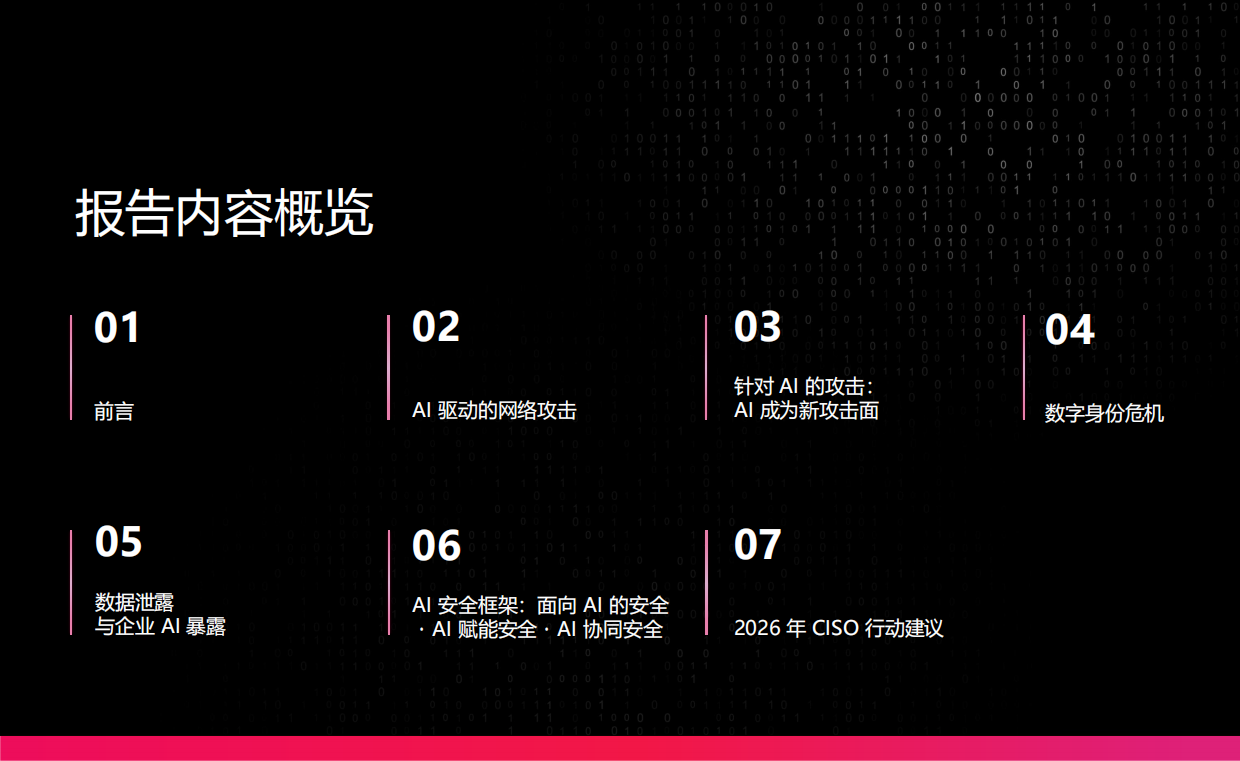
01前言02AI 驱动的网络攻击03针对 AI 的攻击:AI 成为新攻击面04数字身份危机05数据泄露与企业 AI 暴露06AI 安全框架:面向 AI 的安全・AI 赋能安全・AI 协同安全072026 年 行动建议报告内容概览

前言

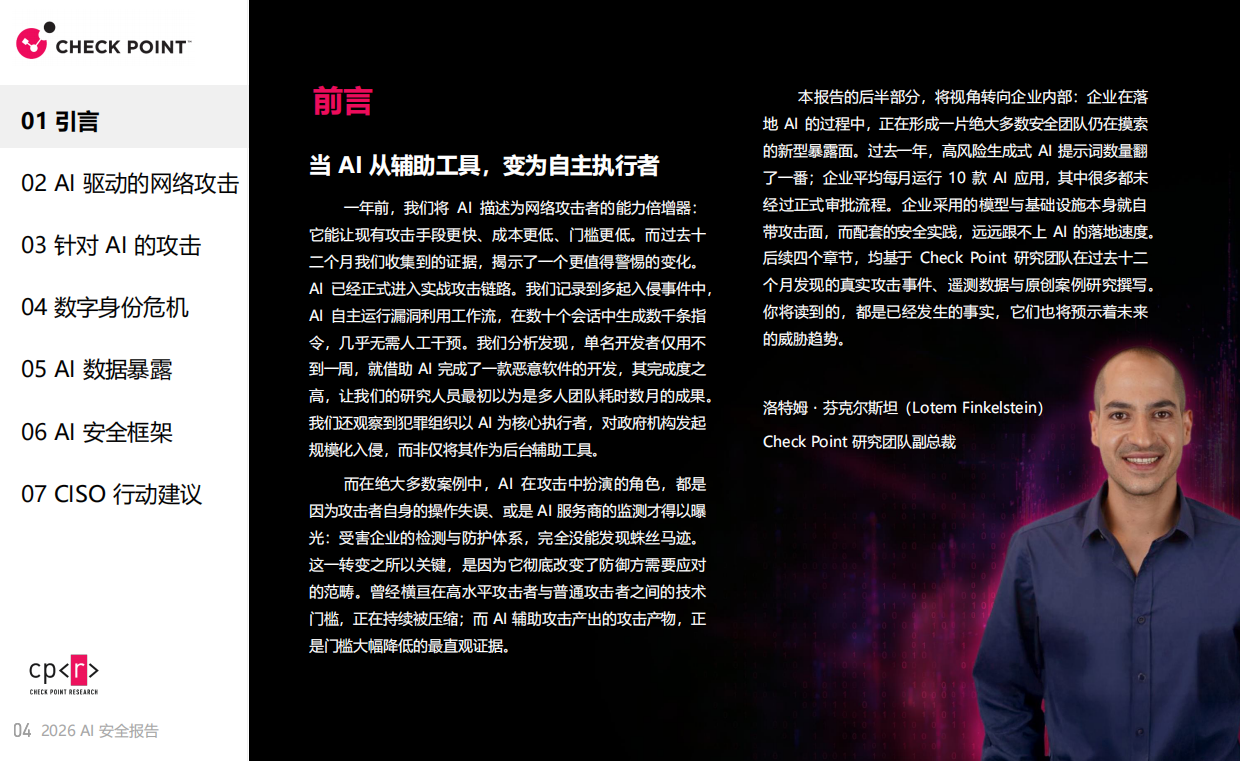
01 引言02 AI 驱动的网络攻击03 针对 AI 的攻击04 数字身份危机05 AI 数据暴露06 AI 安全框架07 行动建议当 AI 从辅助工具,变为自主执行者一年前,我们将 AI 描述为网络攻击者的能力倍增器:它能让现有攻击手段更快、成本更低、门槛更低。而过去十二个月我们收集到的证据,揭示了一个更值得警惕的变化。AI 已经正式进入实战攻击链路。我们记录到多起入侵事件中,AI 自主运行漏洞利用工作流,在数十个会话中生成数千条指令,几乎无需人工干预。我们分析发现,单名开发者仅用不到一周,就借助 AI 完成了一款恶意软件的开发,其完成度之高,让我们的研究人员最初以为是多人团队耗时数月的成果。我们还观察到犯罪组织以 AI 为核心执行者,对政府机构发起规模化入侵,而非仅将其作为后台辅助工具。而在绝大多数案例中,AI 在攻击中扮演的角色,都是因为攻击者自身的操作失误、或是 AI 服务商的监测才得以曝光:受害企业的检测与防护体系,完全没能发现蛛丝马迹。这一转变之所以关键,是因为它彻底改变了防御方需要应对的范畴。曾经横亘在高水平攻击者与普通攻击者之间的技术门槛,正在持续被压缩;而 AI 辅助攻击产出的攻击产物,正是门槛大幅降低的最直观证据。本报告的后半部分,将视角转向企业内部:企业在落地 AI 的过程中,正在形成一片绝大多数安全团队仍在摸索的新型暴露面。过去一年,高风险生成式 AI 提示词数量翻了一番;企业平均每月运行 10 款 AI 应用,其中很多都未经过正式审批流程。企业采用的模型与基础设施本身就自带攻击面,而配套的安全实践,远远跟不上 AI 的落地速度。后续四个章节,均基于 研究团队在过去十二个月发现的真实攻击事件、遥测数据与原创案例研究撰写。你将读到的,都是已经发生的事实,它们也将预示着未来的威胁趋势。洛特姆・芬克尔斯坦( ) 研究团队副总裁前言2026 AI 安全报告

AI 驱动的网络攻击

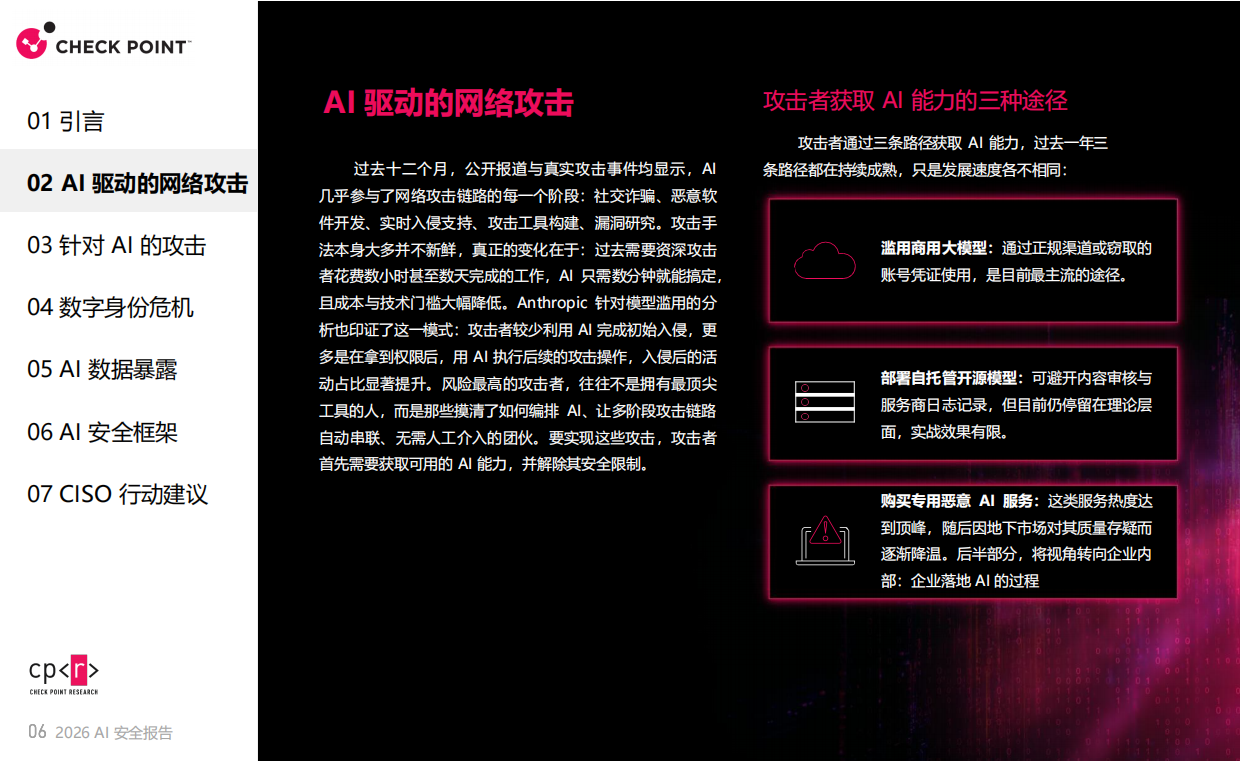
01 引言02 AI 驱动的网络攻击03 针对 AI 的攻击04 数字身份危机05 AI 数据暴露06 AI 安全框架07 行动建议过去十二个月,公开报道与真实攻击事件均显示,AI几乎参与了网络攻击链路的每一个阶段:社交诈骗、恶意软件开发、实时入侵支持、攻击工具构建、漏洞研究。攻击手法本身大多并不新鲜,真正的变化在于:过去需要资深攻击者花费数小时甚至数天完成的工作,AI 只需数分钟就能搞定,且成本与技术门槛大幅降低。 针对模型滥用的分析也印证了这一模式:攻击者较少利用 AI 完成初始入侵,更多是在拿到权限后,用 AI 执行后续的攻击操作,入侵后的活动占比显著提升。风险最高的攻击者,往往不是拥有最顶尖工具的人,而是那些摸清了如何编排 AI、让多阶段攻击链路自动串联、无需人工介入的团伙。要实现这些攻击,攻击者首先需要获取可用的 AI 能力,并解除其安全限制。滥用商用大模型:通过正规渠道或窃取的账号凭证使用,是目前最主流的途径。部署自托管开源模型:可避开内容审核与服务商日志记录,但目前仍停留在理论层面,实战效果有限。购买专用恶意 AI 服务:这类服务热度达到顶峰,随后因地下市场对其质量存疑而逐渐降温。后半部分,将视角转向企业内部:企业落地 AI 的过程AI 驱动的网络攻击攻击者获取 AI 能力的三种途径攻击者通过三条路径获取 AI 能力,过去一年三条路径都在持续成熟,只是发展速度各不相同:2026 AI 安全报告

01 引言02 AI 驱动的网络攻击03 针对 AI 的攻击04 数字身份危机05 AI 数据暴露06 AI 安全框架07 行动建议滥用商用模型最简单的途径也最受欢迎:使用 、、 这类日常工具,绕开其安全规则。攻击者会把恶意请求拆分成多个看似无害的小步骤,先让 AI 泛泛讲解某项技术原理,再索要具体代码;他们总会倾向于...

1、当您付费下载文档后,您只拥有了使用权限,并不意味着购买了版权,文档只能用于自身使用,不得用于其他商业用途(如 [转卖]进行直接盈利或[编辑后售卖]进行间接盈利)。
2、本站所有内容均由合作方或网友上传,本站不对文档的完整性、权威性及其观点立场正确性做任何保证或承诺!文档内容仅供研究参考,付费前请自行鉴别。
3、如文档内容存在违规,或者侵犯商业秘密、侵犯著作权等,请点击“违规举报”。

查找下载文件的指引

一、电脑端

- Windows 系统:按下键盘快捷键 `Ctrl + J`,即可打开下载列表。  

- Mac 系统:按下键盘快捷键 `⌘ + J`,即可打开下载列表。  

二、手机端

1. 打开手机浏览器,点击浏览器右下角的 “≡”(或“更多”)图标。  

2. 在弹出的菜单中找到并点击 “下载内容”(或类似选项),即可查看已下载的文件。  

提示:不同浏览器界面略有差异,若未找到“下载”入口,可尝试在浏览器设置中搜索“下载”关键词。

2026年AI安全报告-CheckPoint

您可能关注的文档

古玉白 + 关注
实名认证
内容提供者

严选优质运营报告与行业白皮书,呈现精炼可读的专业文库。

相关标签

确认删除?
会员
教程
收藏
足迹
联系
  • 站长微信
顶部